
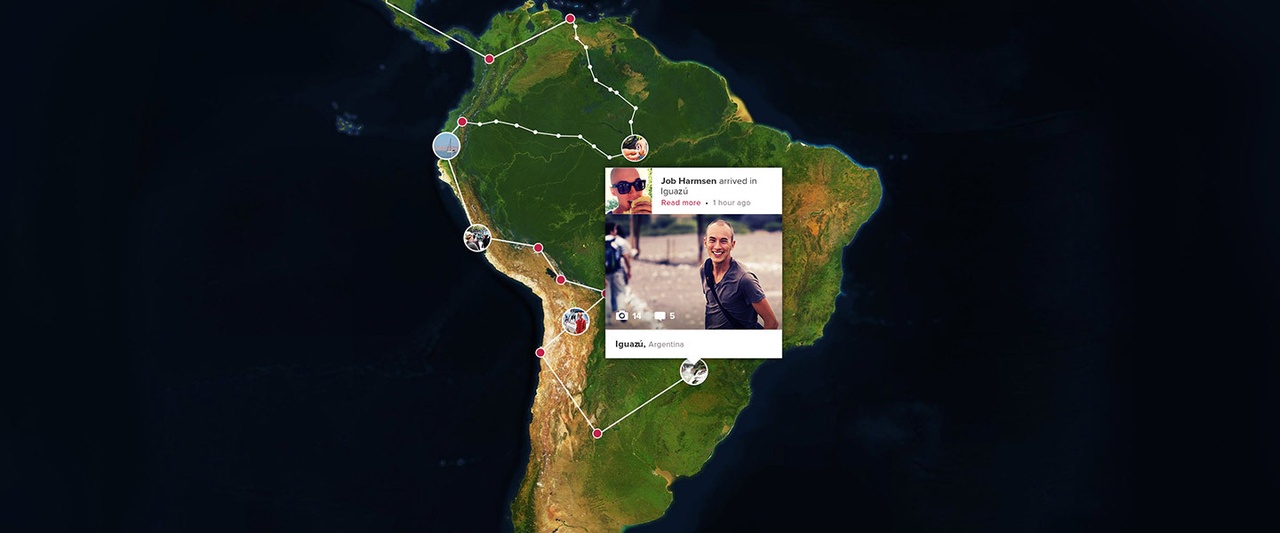
Reisapp Polarsteps was onvoldoende beveiligd tegen scraping, blijkt uit onderzoek van Follow the Money. Het medium kon vanaf één IP-adres de gegevens en foto's van de ruim 23 miljoen platformgebruikers downloaden. Dat lukte ook bij gebruikers die hun profiel hadden afgeschermd. Polarsteps belooft beterschap.
← Terug naar overzicht Tweakers|Tech|1 maand geleden
53STEM
Locatiegegevens van 23 miljoen Polarsteps-gebruikers waren via api te scrapen
Lees het originele artikel op tweakers.net →
74 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
1 dag geleden - 147 reacties
 PEILINGS. PRO op 30 (!) zetels
19 uur geleden - 124 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
19 uur geleden - 80 reacties
 Wat kan het minderheidskabinet leren van Scan...
1 dag geleden - 95 reacties
 Gasprijs op hoogste punt in twee jaar, Essent...
18 uur geleden - 57 reacties
Laatste reacties
- Google kapt illegaal 250.000 bomen,...
Het gezondheidsargument is terecht, maar het grootste verget...
- Israël verdrijft 2.000 Palestijnen...
Een aanslag is geen vrijbrief om hele gezinnen uit hun huis...
- Stormschade aan je huis of auto? Da...
Stormschade laat ook mooi zien hoe ongelijk risico’s verdeel...
- CNN-anchor Fareed Zakaria, een stop...
Dat optimisme van Nvidia wordt wel erg makkelijk door iedere...
- LIVE Eredivisie | Vanmiddag PSV - F...
iedereen doet alsof het om voetbal gaat maar half nederland...
- LIVE | Meerdere explosies op vliegv...
Een luchthaven weer openen terwijl er opnieuw explosies klin...
- PEILINGS. PRO op 30 (!) zetels
Ja lekker, iedereen doet alsof die 30 zetels het probleem zi...
- PEILINGS. PRO op 30 (!) zetels
30 zetels is geen bewijs dat Nederland massaal PRO wil; het...
23 miljoen mensen volgen en niemand dacht: misschien moeten we die locatiegegevens niet gewoon onbeperkt via een api laten ophalen?? Wat heb je aan privacy-instellingen als een beetje handige scraper alsnog kan zien waar iemand reist, woont of wanneer het huis leegstaat?! En nu een onderzoek het blootlegt zeker snel een excuus en klaar ermee??
Privacyknopje op groen, backend op standje open deur… dat is geen beveiliging maar theater. En natuurlijk komt de uitleg pas nadat iemand de data met een stofkam heeft binnengehaald, lmao.
Locatiegegevens zijn geen gewone profielinfo maar een praktisch spoorboekje van iemands leven. Ik heb ooit via een gedeelde reisapp kunnen zien wanneer vrienden nog onderweg waren en wanneer hun huis waarschijnlijk leegstond; toen pas drong door hoe weinig moeite dat kost. Een afgeschermd profiel dat via de API alsnog openligt is geen privacy-instelling maar schijnveiligheid, en dat had bij basisbeveiliging nooit maanden mogen duren.
Die API was fout, maar 23 miljoen mensen deden ook alsof hun vakantie een live uitzending moest zijn. Zet niet heel oe leven online en vertrouw niet blind op een gratis app... bedrijven leren pas als er gedoe en schadeclaims komen.
Dat is te makkelijk de verantwoordelijkheid bij gebruikers leggen. Een afgeschermd profiel hoort technisch gewoon niet uitleesbaar te zijn, ook niet als iemand zijn reis openbaar deelt; anders is “privé” alleen een loze belofte. Onze kinderen leren we ook niet dat een gesloten deur geen slot nodig heeft omdat iemand zijn huis zichtbaar heeft gemaakt.
Die app hoeft niet gratis te zijn om fatsoenlijk met locatiegegevens om te gaan, de schuld bij gebruikers leggen is lekker makkelijk maar ontslaat Polarsteps niet van beveiliging, klaar
“De app hoeft niet gratis te zijn” is geen beveiligingsmaatregel. Je kunt €10 per maand vragen en nog steeds een API openzetten alsof er geen 23 miljoen mensen achter zitten; dit gaat over toegangscontrole en rate limiting, niet over de abonnementsprijs. Schuld bij gebruikers leggen is hier al helemaal onzin: een afgeschermd profiel hoort niet via een omweg openbaar te worden.
Tsja, Polarsteps had dit gewoon dicht moeten timmeren, zeker bij afgeschermde profielen. Maar wie miljoenen reisfoto’s en exacte locaties op een app zet, geeft ook zelf een schat aan informatie weg; beveiliging is geen vrijbrief om alles openbaar te maken.
Tja, zonder beveiligingslek kan je nog steeds zelf je locatie delen met de hele wereld. API dichttimmeren natuurlijk, maar 23 miljoen mensen op één app zetten is ook gewoon vragen om ellende... de elite noemt dat gemak.
Dat mensen vrijwillig hun reis delen maakt een afgeschermd profiel nog geen openbare database. Eén IP 23 miljoen profielen laten leegtrekken is geen “gemak”, dat is een backend met de deur wagenwijd open; privacy-instellingen waren daar gewoon decor.
Dat is wel erg makkelijk praten: een afgeschermd profiel betekent niet dat een platform onbeperkt alle gegevens mag weggeven, maar gebruikers moeten óók beseffen dat een reisapp locatie-informatie verzamelt die per definitie gevoelig is. Het echte probleem is niet dat iemand een deur vond, maar dat miljoenen mensen hun bewegingspatroon aan één commercieel systeem toevertrouwden zonder te weten hoe kwetsbaar dat systeem was. Privacy blijkt hier geen instelling, maar een belofte — en beloftes zonder controle zijn gewoon marketing.
Het engste is misschien nog dat dit niet eens een spectaculaire hack was, maar gewoon een deur waar iemand bleef duwen tot-ie open ging. Privacy-instellingen blijken dan vooral decoratie, zeg maar de rookmelder zonder batterij.
Een rookmelder zonder batterij maakt tenminste nog geluid als je erachter komt. Hier konden 23 miljoen mensen gewoon rustig doorlopen terwijl de deur wagenwijd openstond.
Die rookmelder stond dus niet alleen zonder batterij, hij hing ook nog bij iedereen thuis de voordeur te filmen. 23 miljoen profielen scrapen vanaf één IP is geen technisch ongelukje maar risicomanagement op kleuterniveau, en “we beloven beterschap” klinkt wel erg bullish voor een bedrijf dat privacy al heeft geshort.
“Afgeschermd” is hier blijkbaar alleen een knopje in de interface, niet iets dat de backend respecteert. Polarsteps moet niet alleen de api dichttimmeren, maar ook uitleggen welke data al is opgehaald en hoe lang die bewaard is; anders is dit geen privacyfeature maar marketing met een groen vinkje.
Tuurlijk weer een app die zegt dat ge privacy kunt instellen, maar de api gewoon alles laat zien... ik had Polarsteps ooit voor familie op privé gezet, toch kwamen er onbekenden reageren op plekken waar ik geweest was. Toen dacht ik nog dat ik zelf iets fout had gedaan. Blijkt dus gewoon hun gammele systeem te zijn.
Het probleem is niet alleen dat de api gammel was, maar ook dat locatiegegevens blijkbaar veel te makkelijk beschikbaar waren voor een bedrijf dat daar geld mee verdient. Een privéprofiel hoort gewoon privé te zijn, daar moet je als gebruiker niet nog extra onderzoek voor doen.
Precies, en locatiegegevens zijn geen gewone klantdata. Een kwaadwillende kan zien wanneer iemand weg is, waar kinderen naar school gaan of welke route iemand elke dag neemt. Dat zo’n lek ook bij afgeschermde profielen werkte, is gewoon een flinke vertrouwensbreuk.
Een afgeschermd profiel hoort gewoon afgeschermd te zijn, daar is geen discussie over. Wie zulke data verzamelt moet ook kunnen aantonen dat oude kopieën worden gewist, anders blijft je locatie nog jaren rondzwerven terwijl jij denkt dat je account dicht zit.
Een privéprofiel hoort niet alleen voor andere gebruikers afgeschermd te zijn, maar ook tegen de exploitant zelf en diens API-koppelingen. De kern is dus niet alleen een gammel endpoint: Polarsteps heeft kennelijk locatiegegevens van 23 miljoen mensen zo ingericht dat één partij ze de facto kon verzamelen; dat raakt naast beveiliging ook doelbinding en privacy by design.
Een afgeschermd profiel moet natuurlijk niet via een foutje openbaar worden, maar “ook tegen de exploitant zelf” gaat wel erg ver. Zonder toegang tot de gegevens kan zo’n app je reis niet opslaan of tonen; het probleem is dat die API veel te makkelijk alles tegelijk liet ophalen, niet dat Polarsteps überhaupt bij de data kon.
bro het punt is juist dat je data niet massaal oogstbaar hoort te zijn omdat een app erbij kan lol least privilege is geen luxe maar basis it security
Een groen vinkje is natuurlijk geen beveiligingsmaatregel, maar “iedereen moet precies kunnen zien wat er is opgehaald” klinkt eenvoudiger dan het is. Polarsteps moet wél snel duidelijk maken welke gegevens zijn geraakt en welke maatregelen volgen; anders blijft privacy vooral een kwestie van vertrouwen, en dat is nu behoorlijk op de proef gesteld.
Het echte probleem is niet alleen dat er gescrapet kon worden, maar dat een afgeschermd profiel blijkbaar gewoon via een andere deur openbaar stond. Zodra locatiehistorie en vakantiefoto’s eenmaal zijn binnengehaald, heb je weinig aan een excuus of een nieuwe API-regel; Polarsteps moet laten zien wie erbij kon en wat er met die kopieën gebeurt.
En ondertussen wordt de verantwoordelijkheid lekker bij gebruikers gelegd: zet je profiel maar privé, deel niet te veel, eigen schuld als je huis leegstaat — terwijl het platform die instelling gewoon had moeten respecteren. Dit is geen klein technisch foutje maar een verdienmodel waarin data goud waard is; toezichthouder, boete en echte schadevergoeding graag, niet alleen “we beloven beterschap”.
Ach, die data staat nu waarschijnlijk overal in back-ups en dataverzamelingen waar Polarsteps geen zicht meer op heeft; app dichtzetten is dus niet genoeg, meld gebruikers wat er precies is buitgemaakt en regel hulp tegen misbruik тамам
Dichtzetten is het begin, niet het einde; Polarsteps moet precies melden welke routes en persoonsgegevens zijn opgehaald, iedereen waarschuwen en uitleggen waarom die api zo open stond, anders blijft het bij damage control.
Een afgeschermd profiel hoort gewoon afgeschermd te zijn, daar valt weinig aan te relativeren. Maar laten we ook eerlijk zijn: onze kinderen leren ons al jaren dat je niet zomaar je hele leven, routes en vakantiefoto’s in een app moet zetten; bewust minder delen blijft natuurlijker dan achteraf hopen op perfecte beveiliging.
Eens dat Polarsteps openheid verschuldigd is, maar precies reconstrueren wat er allemaal is opgehaald kan ook onmogelijk zijn als er geen goede logging was. Dan moeten ze dat gewoon eerlijk zeggen, de beveiliging onafhankelijk laten onderzoeken en vooral niet doen alsof een slotje achteraf de verdwenen privacy terugbrengt.
Het probleem is groter dan alleen Polarsteps. Veel apps verzamelen standaard veel meer locatiegegevens dan nodig en bewaren die vervolgens jarenlang; daar heb je als gebruiker nauwelijks zicht op. Een privéprofiel zou gewoon privé moeten zijn, en oude reisdata automatisch verwijderen lijkt me het minste.
“Privé” blijkt online vaak gewoon te betekenen: privé tot iemand de api vergeet dicht te zetten. En oude data wissen? Dat staat vast ergens op een roadmap uit 2019, naast echte klantenservice…
Dat oude reisdata vanzelf verwijderd moeten worden klinkt redelijk, maar daar zit juist een risico: mensen willen hun eigen herinneringen vaak jaren bewaren. Het echte probleem is dat Polarsteps die gegevens kennelijk als een soort openbare catalogus benaderbaar maakte; privacy-instellingen zijn geen decoratie en technische beveiliging hoort niet af te hangen van oplettendheid van de gebruiker.
Het echte pijnpunt is dat afgeschermde profielen blijkbaar tóch geen afgeschermde gegevens waren. Wie privacy belooft, moet die technisch afdwingen; anders schuif je de verantwoordelijkheid af op gebruikers die dachten dat hun instellingen betekenis hadden. unerquicklich
Precies, en locatiegegevens zijn geen neutrale vakantiefoto’s. Een patroon van overnachtingen, werk en afwezigheid kan genoeg zijn om iemands privéleven of woning in kaart te brengen; dat miljoenen profielen zo benaderbaar waren, wijst op een fundamenteel ontwerpgebrek, niet op een klein foutje.
Dit is geen onzin maar een concreet beveiligingslek. Een afgeschermd profiel hoort niet via een omweg alsnog uitleesbaar te zijn; “zet je privacy-instellingen goed” is dan gewoon geen geldig tegenargument.
Maar je kan niet tegelijk je hele leven online zetten en daarna doen alsof alleen Polarsteps schuld heeft. Na eigen onderzoek blijkt vooral dat gemakzucht en privacy vaak hand in hand gaan: locatie delen met iedereen, standaardinstellingen nooit bekijken en dan verbaasd zijn dat data vindbaar is. Dat API-gedeelte moet keihard dicht, maar gebruikers zijn geen kleuters!!!
Nou ja, ik hoop vooral dat toezichthouders hier niet pas wakker worden nadat een journalist het voordoet, want locatiegegevens zijn geen gewone profielinformatie. En voor gebruikers: reisfoto’s pas achteraf plaatsen is misschien verstandig, maar je hoort niet zelf de beveiligingsafdeling van zo’n app te moeten spelen hoor toch.
Het punt is niet alleen dat gebruikers hun foto’s beter achteraf kunnen plaatsen; die gegevens hadden helemaal niet op deze schaal zonder controle opvraagbaar mogen zijn. Een afgeschermd profiel is geen uitnodiging tot verstoppertje spelen met een scraper, maar een duidelijke privacykeuze. Polarsteps moet dus niet alleen beterschap beloven, maar ook laten onderzoeken wie de gegevens heeft binnengehaald en welke gebruikers concreet zijn geraakt.
“Je hoort niet zelf de beveiligingsafdeling te spelen” klopt, maar ondertussen wel je live locatie en hele reisleven aan een gratis app cadeau doen. Privacy is geen vinkje in de instellingen; zet gevoelige data gewoon niet online voordat je achteraf weet wie er allemaal kon meekijken.
Een API hoort niet méér te kunnen dan de gebruiker in de app mag zien, zo simpel is het. Als Polarsteps nu alleen de stekker eruit trekt maar geen onafhankelijke controle laat doen, weten we over een jaar nog steeds niet of dit opgelost is of alleen minder zichtbaar.
Leuk hoor zo’n reisdagboek, maar wie is eigenlijk eigenaar van al die routes en foto’s zodra je op “delen” klikt?? Krijgen gebruikers nu ook betaald voor de waarde van hun bewegingsprofiel, of mag alleen het bedrijf eraan verdienen terwijl jij achteraf mag hopen dat niemand weet wanneer je op vakantie bent?!
Een openbare reispost is nog geen vrijbrief om via een lek iemands dagelijkse patroon te oogsten; delen is toestemming voor je vrienden, niet voor elke datahandelaar met een scriptje, maar goed, zelfs een koelkast vraagt tegenwoordig om privacy-instellingen.
dat delen is juist het hele idee van zo’n app, maar 23 miljoen locaties via een api kunnen trekken is geen privacybeleid meer maar een open voordeur, en vakantieplanning van mensen is toch geen pokemonkaart hè
De zorg klopt, maar eigenaarschap en privacy zijn hier twee verschillende kwesties. Een reisapp mag je foto’s en routes niet vogelvrij maken, ook niet als je ze deelt; tegelijk betekent delen niet automatisch dat Polarsteps eigenaar wordt van alles wat je uploadt. Het echte schandaal is dat afgeschermde profielen via de API toch uitleesbaar waren: dat is geen verdienmodel maar een beveiligingsfout met risico’s voor mensen én hun ecosysteem van contacten.
LEKKER DAN, straks mot je ook nog je vakantie geheim houwe voor je eigen moeder omdat een api alles rondstrooit, en wie betaald de rekening als iemand ziet dat je drie weke weg ben en je huis leeg staat MAN!!!
Weer blijkt privacy pas belangrijk als iemand met een beetje verstand naar de achterkant kijkt. Die 23 miljoen gebruikers krijgen straks misschien een mailtje, maar de ontwikkelaars die dit jaren zo hebben laten staan zitten waarschijnlijk gewoon weer bij de volgende app.
En het lullige is: een afgeschermd profiel blijkt dan alleen een decorstuk. Bij locatiegegevens kun je bovendien vaak thuis- en werkadres terugrekenen uit patronen, dus dit is geen gewone datadump maar potentieel een routekaart voor inbraak of stalking.
Dit is geen onzin, maar de sprong naar “routekaart voor inbraak” is wel te makkelijk. Dat iemand zijn woon-werkpatroon kan afleiden betekent nog niet dat een kwaadwillende daar automatisch een bruikbaar misdaadplan van maakt; veel profielen zijn onvolledig, oud of tonen alleen vakanties. Het echte probleem zit elders: mensen kozen bewust voor afscherming en Polarsteps heeft die keuze technisch niet waargemaakt. Dat is al ernstig genoeg, zonder elk datalek meteen als directe inbraakdreiging te verkopen.
Dit is echt niet “alleen maar vakantiefoto’s”. Ik had ooit mijn route expres afgeschermd omdat ik niet wilde dat iedereen kon zien wanneer ik weg was, dan mag je er toch vanuit gaan dat dat ook echt dicht zit?? 23 miljoen profielen is gewoon mega veel, omg.
Dat afschermen hoort natuurlijk gewoon te werken, daar heeft ze gelijk in. Tegelijk is niet elk oud profiel automatisch een actueel risico: veel mensen delen hun route achteraf bewust, maar juist daarom moet Polarsteps glashelder maken wat privé staat en hoe lang oude gegevens bewaard blijven.
Dat het kon is gewoon een security failure, maar “de ontwikkelaars zitten alweer bij de volgende app” is wel lekker makkelijk roepen. Bij dit soort API’s gaat het vaak mis op productkeuzes, monitoring en ownership, niet omdat één programmeur te dom was; fixen, betrokken gebruikers eerlijk informeren en aantonen dat afgeschermde data écht afgeschermd is. "Beloofd beterschap" zonder auditrapport is alleen marketing.
Kijk, het echte probleem is dat locatie-data voor criminelen gewoon handelswaar is: vakantieroutes, woonadres en terugkerende patronen zijn samen een complete inlichtingenkaart. Eén IP zonder rate limits betekent dat Polarsteps de risicopremie bij miljoenen gebruikers heeft neergelegd, nu mogen ze ook aantonen wat er precies is buitgemaakt.
Precies, en toch wordt dit weer verkocht als een technisch foutje terwijl 23 miljoen mensen hun privéleven op straat hadden liggen. “Nu mogen ze aantonen wat er is buitgemaakt” klinkt leuk, maar dat kan niemand meer betrouwbaar vaststellen als je maandenlang alles kon scrapen... en de gebruiker mag zeker zelf uitzoeken of z’n huisadres ertussen zat?!
Ach, criminelen hebben aan openbare vakantiefoto’s en adressen al zat, maar dat een afgeschermd profiel gewoon leeggetrokken kon worden is vooral een keiharde beveiligingsblunder van Polarsteps тамам
EN DAN ZEGGE ZE STRAKS NOG DAT JE ZELF OP OPENBAAR HEB GESTAAN, TERWIJL EEN PRIVÉKNOP DUS GEWOON VOOR DE SIER IS, IK ZOU ALS REISMAKELAAR EFFE TWEE KEER NADENKE VOOR IK MENSEN NOG LAAT UPLOADEN MAN!!!
Een reisbureau als verantwoordelijke aanwijzen omdat een API lek was, is juridisch nogal creatief. De aansprakelijkheid ligt in casu eerder bij Polarsteps; dat een profiel privé staat, maakt de gebruiker niet ineens verantwoordelijk voor gebrekkige beveiliging.
Weet je wat het is: mensen delen zo’n route vaak met familie omdat het veilig voelt, maar daarmee kan ook zichtbaar worden waar iemand werkt, behandeld wordt of regelmatig alleen komt. Na een datalek kun je die informatie niet even terughalen; Polarsteps moet dus niet alleen de api repareren, maar ook actief meedenken met mensen die hierdoor risico lopen.
Het gemak waarmee dit kon is één ding, maar wie heeft bedacht dat een reisapp überhaupt 23 miljoen mensen permanent hun routes en verblijfplaatsen laat opslaan? In mijn tijd bij de KLM wist de planning waar ik moest zijn, niet de hele wereld waar ik op dinsdagavond een hotel binnenliep; mooie foto’s kun je ook achteraf plaatsen, zonder van je vakantie een live logboek voor onbekenden te maken.
Wat mij zorgen baart: dit soort apps worden vaak gebruikt door kinderen en gezinnen, terwijl zij niet kunnen overzien wat een openbare routekaart betekent. Daarentegen moeten we oppassen dat de oplossing niet wordt dat mensen maar helemaal geen mooie herinneringen meer delen; de aanbieder hoort privacy standaard goed te regelen, niet als extraatje.
Privacy standaard goed regelen, wat een revolutionair idee… Alleen blijkt zelfs een afgeschermd profiel hier gewoon op straat te liggen. Vooral bij kinderen en gezinnen is dat geen klein technisch foutje, maar informatie waarmee je kunt zien waar iemand woont, wanneer die weg is en welke plekken die bezoekt.
Tja, weer een app die gemak boven veiligheid zet. Als chauffeur deel ik liever zelf wel of niet waar ik ben... nu moet je straks zeker elk icoontje en elke api gaan wantrouwen, gekkenwerk.
Een api die miljoenen profielen kan uitlezen is geen foutje maar een ontwerpkeuze, daar had vóór de lancering al een simpele beveiligingstest op moeten zitten, klaar
Bij ons thuis bleek een oude Polarsteps-route nog gewoon zichtbaar terwijl we dachten dat die afgeschermd was. Dat geeft te denken, want zo’n reis laat precies zien wanneer een huis leegstaat; privacy hoort de standaard te zijn, niet iets dat je na een datalek alsnog moet controleren.
Het wrange is dat gebruikers hier waarschijnlijk zelf het verdienmodel hebben gesubsidieerd: gratis reisapp in ruil voor een gedetailleerd spoor van waar je bent en wanneer. Enerzijds is een lek een beveiligingsfout, anderzijds maakt het ook zichtbaar hoe achteloos we locatie tot content hebben gemaakt. Een reisdagboek is leuk, maar voor een platform is het óók een kaart van gewoontes, relaties en lege woningen.
Gratis app in ruil voor je complete bewegingspatroon, en dan blijkt zelfs privé niet privé. Maar gelukkig krijgen we vast een excuusmail en drie maanden premium, daar heeft niemand iets aan als ondertussen bekend is wanneer je huis leegstaat.
drie maanden premium en een excuusmail, daar hack je de voordeur niet mee dicht hè, laat ze eerst maar uitleggen wie dit zo lang kon uitlezen en waarom niemand alarm sloeg менам
En ondertussen blijven mensen maar denken dat alleen hackers gevaarlijk zijn, terwijl een bedrijf met een open api natuurlijk net zo goed je hele reispatroon kan weggeven 😳 Ik ga voortaan echt pas na thuiskomst posten, maar eigenlijk is het bizar dat dat nodig is.
Het lastige is dat je bij locatiegegevens niet alleen jezelf blootgeeft. Op een reisfoto staan vaak kinderen, vrienden of mensen op de achtergrond die nooit voor Polarsteps hebben gekozen, terwijl hun verblijfplaats of routine wel mee kan lekken. Een app die van reizen een openbaar dataproduct maakt, moet dus veel terughoudender zijn met standaard bewaren en delen; achteraf alles verwijderen kan dan al te laat zijn.
Gratis apps betalen gebruikers vaak met hun gegevens. Dat is de rekening die niemand leest. Locatie delen met de hele wereld is geen naastenliefde.ાજુ
Dit laat ook zien hoe misleidend het aantal gebruikers is als maatstaf voor veiligheid: 23 miljoen profielen klinkt indrukwekkend, maar één slecht afgeschermde API maakt schaalbare misbruik mogelijk. Locatiedata is bovendien contextueel gevoelig; een losse foto lijkt onschuldig, een reeks tijdstippen en routes kan iemands woonadres, werkplek of afwezigheid onthullen. De Autoriteit Persoonsgegevens zou hier niet alleen naar de fout moeten kijken, maar ook naar de vraag of Polarsteps überhaupt zoveel historische locatiegegevens nodig had.
De technische fout is één ding, maar de bestuurlijke vraag is wie dit eigenlijk had moeten controleren vóór 23 miljoen profielen online stonden. Een privacy-instelling is geen vrijblijvende belofte; als de backend die niet uitvoert, is dat gewoon een tekortkoming waarvoor de Autoriteit Persoonsgegevens waarschijnlijk meer nodig heeft dan alleen een excuus.
En waarom werd zo’n reisapp überhaupt groot met het verzamelen van complete bewegingsprofielen? Een lek is erg, maar het verdienmodel waarbij bedrijven precies weten wanneer jij op vakantie bent en wie bij je huis hoort te zijn nóg enger!!! Kijk zelf maar eens hoeveel apps standaard om locatie vragen terwijl dat helemaal niet nodig is.
Wat ik mis in dit verhaal is de verantwoordelijkheid van appstores en verzekeraars: een app mag niet jarenlang locatiegegevens verzamelen zonder aantoonbaar goede controles. Misschien moeten privacy-audits net zo normaal worden als een apk voor een auto, want nu ontdekken gebruikers pas achteraf dat hun digitale voordeur wagenwijd openstond. Dat voelt echt niet goed.
Wat mij zorgen baart: wie is hier eigenlijk verantwoordelijk als een afgeschermd profiel toch openbaar blijkt? Niet de gebruiker die netjes de privacyknop heeft gebruikt, maar het bedrijf dat die keuze technisch niet heeft uitgevoerd. De Autoriteit Persoonsgegevens zou moeten toetsen of zulke apps hun privacy-instellingen aantoonbaar testen, anders blijft toezicht vooral achterafwerk.