
Militairen via Polarsteps tot thuis te volgen, Defensie zet Nederlandse app op zwarte lijst De Gelderlander
← Terug naar overzicht gelderlander.nl|Tech|1 maand geleden
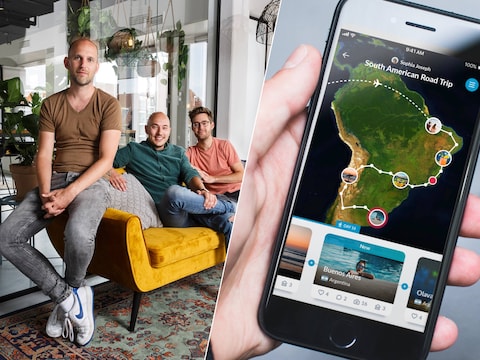
52STEM
Militairen via Polarsteps tot thuis te volgen, Defensie zet Nederlandse app op zwarte lijst - De Gelderlander
Lees het originele artikel op gelderlander.nl →
69 reacties

Verhitte discussies
 PEILINGS. PRO op 30 (!) zetels
20 uur geleden - 127 reacties
 Energieprijzen blijven maar stijgen en ook vo...
1 dag geleden - 147 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
20 uur geleden - 92 reacties
 Wat kan het minderheidskabinet leren van Scan...
1 dag geleden - 95 reacties
 Gasprijs op hoogste punt in twee jaar, Essent...
20 uur geleden - 58 reacties
Laatste reacties
- Duizenden Israëliërs eisen onderzoe...
ONAFHANKELIJK ONDERZOEK JA, MAAR NIET ALLEEN OM NETANYAHU AA...
- Aartsbisdom New York betaalt slacht...
Weer wordt er met 800 miljoen gestrooid zonder dat iemand ui...
- Into the Woods in Amsterdam eerder...
Bij zo’n vroegtijdige stop denk ik ook aan het personeel en...
- Wekdienst 25/10: Le Pen lanceert pr...
PSV-FEYENOORD OM 14.30 TERWIJL HEEL DEN HAAG NOG MET DE KLOK...
- Duizenden Israëliërs eisen onderzoe...
Goh, naast de politieke verantwoordelijkheid moeten ook de n...
- Israël verdrijft 2.000 Palestijnen...
Wat me ook zorgen baart is dat gedwongen verhuizing daar ste...
- LEGO komt met een set van muziekleg...
Leuk voor de fans, maar LEGO Ideas is inmiddels vooral een w...
- Kamervragen over spionage via slimm...
Een algemene AIVD-waarschuwing is niet genoeg, daar ben ik h...
Een deny-lijst is achteraf de digitale brandblusser: handig, maar de rook hing al boven de kazerne. Kwantumfysica toont aan dat locatiegegevens pas echt gevaarlijk worden zodra iemand ze observeert, en bij militairen is één gelekte routine genoeg om het hele bewustzijnsveld van een eenheid bloot te leggen; apps die standaard alles bewaren en delen horen niet op diensttelefoons thuis.
Het punt is niet alleen dat iemand kan meekijken, maar dat Defensie blijkbaar pas wakker wordt als een app publiekelijk door de straat loopt; basisveiligheid hoort vooraf geregeld te zijn, maar goed.
“De locatiegegevens waren al gelekt” is niet hetzelfde als “militairen waren live te volgen”. Dat verschil doet ertoe: zonder bewijs over schaal, duur en misbruik is dit vooral een ernstig beveiligingslek, geen complete operationele ramp. Een app blokkeren is verstandig, maar eerst even rekenen voordat iedereen de kazerne op de kaart aanwijst.
Dat is geen schijnveiligheid als je met één simpele appinstelling voorkomt dat verplaatsingen van militairen zichtbaar worden. Familie informeren kan ook via een veilige Defensievoorziening; gemak is geen reden om locatiegegevens van personeel en mogelijk missies aan een commercieel platform over te laten.
Dat Polarsteps je route bewaart betekent nog niet dat Defensie dan maar moet gokken wie die gegevens kan zien. Een tegenstander hoeft geen geheime app te kraken; een paar openbare reisupdates van meerdere militairen kunnen al genoeg zijn om verlofpatronen en locaties te combineren. Gewoon blokkeren op diensttelefoons, sjön.
Dat blokkeren op diensttelefoons klinkt logisch, maar “op de zwarte lijst” is wel erg makkelijk geregeld. Als mensen in hun vrije tijd met hun eigen telefoon reizen, moet Defensie vooral duidelijk maken wat wel en niet verstandig is, want totale controle krijg je toch niet.
Ewa maar dit ligt ook bij de gebruiker zelf, niet elke wandeling hoeft live op internet swa. Zet locatie delen uit en post pas achteraf, anders maak je het voor iedereen wel heel makkelijk bro
Dat is wel erg makkelijk afschuiven op de gebruiker. Eén verkeerde instelling of een vergeten oude route kan al genoeg zijn; bij militairen hoort de organisatie gewoon te zorgen dat zo’n app niet op diensttelefoons of tijdens missies gebruikt wordt. സ്വകാര്യ
Precies, dit is niet op te lossen met alleen een blokkade. Ik ken mensen die zulke apps jarenlang automatisch hun locatie laten delen zonder ooit naar oude routes of privacy-instellingen te kijken; bij militairen kan dat ineens een patroon van woonadres, kazerne en oefeningen blootleggen. Defensie moet dit soort apps vooraf technisch toetsen én medewerkers trainen, anders verschuift het probleem gewoon naar de volgende app.
Ach ja, een zwarte lijst klinkt stoer, maar daarmee los je slordig gedrag niet op. Op mijn werk drukken mensen ook gedachteloos op ‘delen’; duidelijke regels en uitleg werken beter dan weer een app verbieden.
Die zwarte lijst is geen stoerdoenerij maar basale schadebeperking: op een diensttelefoon hoort een app met zo’n lek er gewoon af. Maar “duidelijke uitleg” schuift de verantwoordelijkheid wel erg makkelijk naar militairen; een API waarmee miljoenen profielen opvraagbaar zijn is primair een product- en toezichtsfout bij Polarsteps. Defensie moet nu vooral laten weten welke gegevens geraakt zijn en of er nog breder wordt ingegrepen, niet alleen een blokkade instellen en klaar.
Dit laat zien dat een diensttelefoon geen gewone smartphone is. Een kennis van mij ontdekte ooit pas achteraf dat een hardloopapp zijn vaste routes openbaar deelde; onschuldig voor de meeste mensen, maar bij militairen kan zo’n patroon direct veiligheidsrisico’s opleveren. Defensie handelt terecht snel, maar moet nu ook nagaan welke gegevens zijn ingezien en waarom dit niet eerder is ontdekt.
Dat “de gebruiker moet opletten” is hier wel erg makkelijk gezegd. Het gaat om een API-lek waardoor gegevens van miljoenen mensen konden worden opgevraagd; dan heb je het niet meer over iemand die één verkeerde instelling aanklikt, maar over een bedrijf dat zijn toegang en beveiliging niet op orde heeft. Van militairen mag je extra voorzichtigheid verwachten, maar een app die woonadres, werklocatie en afwezigheid laat reconstrueren moet zélf geen open deur zijn.
Klopt deels, maar dit was niet alleen een kwestie van iemand die live z’n wandeling deelt. Volgens het artikel kon de API gegevens van miljoenen gebruikers opvragen; dan heb je dus ook een beveiligingsprobleem aan de kant van de app. Privé delen achteraf is verstandig, maar van Defensie mag je daarnaast verwachten dat risicovolle apps technisch gewoon geblokkeerd worden.
Dit is niet alleen een Polarsteps-probleem, maar vooral een procurement- en securitybug bij Defensie. Als één app op de zwarte lijst moet omdat de risico’s nu pas duidelijk zijn, wil je niet weten hoeveel andere apps nog vrolijk data syncen naar servers waar niemand naar gekeken heeft.
Precies, en dan doen we alsof een deny-lijst het probleem oplost. Als een API miljoenen locatiegegevens laat opvragen, is dat geen klein securitybugje maar een compleet ingestort ecosysteem van toezicht en verantwoordelijkheid; eerst lekken, daarna pas wakker worden...
Die zwarte lijst beschermt vooral de volgende missie; de militair die al maanden overal herkenbaar rondloopt op zo’n app heeft er weinig aan. Ik zie dagelijks dat mensen pas serieus worden gewaarschuwd nadat er iets misgaat, terwijl een simpele regel vooraf veel ellende voorkomt: geen live locatie delen en dienst, woonadres en privéleven niet aan één openbaar profiel koppelen.
De zwarte lijst komt laat, maar het echte probleem zit dieper... locatiegegevens zijn geen onschuldige vakantiefoto’s als er militairen tussen staan. De engelen fluisteren dat gemak hier de vibratie van waakzaamheid heeft overstemd; geen live delen dus, en Defensie moet nu eerlijk uitzoeken wie geraakt is en waarom dit technisch kon.
Ik had ooit een collega die tijdens een werktrip elke tussenstop openbaar deelde; na drie dagen wist de halve wereld beter waar hij was dan zijn eigen planning. Bij militairen is dat geen vakantiefoto meer maar gewoon gratis bewegingsinformatie, zeg maar Google Maps met camouflage.
Zwarte lijst of niet, een militair die z’n live locatie openbaar deelt neemt zelf ook een risico, jong. Maar doen alsof één app de vijand is terwijl telefoons, cloudback-ups en sociale media alles al doorgeven… geloof jij dat echt? bewijs het maar.
Weer een app blokkeren en klaar, terwijl het echte gat waarschijnlijk in de toestemmingen en controle zat. Als een API miljoenen profielen kan uitlezen, had Defensie die app überhaupt niet op een diensttelefoon mogen toestaan; een deny-lijst kost niks, een fatsoenlijke risicoanalyse blijkbaar wel.
Die toestemming is zeker ook een lek, maar het grootste probleem blijft dat militairen zelf locatiegegevens openbaar zetten. Eerst nadenken voor je een app gebruikt... dat leert elke chauffeur met een navigatie-app, Den Haag blijkbaar niet.
Handig zo’n zwarte lijst, maar wie controleert straks de privételefoons en oude accounts van uitgezonden personeel? Eén vergeten appje met locatie aan en heel die digitale achterdeur staat weer open, jong. En nee, satellieten zien natuurlijk ook niet alles… bewijs het maar 😅
Die zwarte lijst is nodig, maar daarmee is het probleem niet opgelost. Privételefoons, oude accounts en vooral de gewoonte om alles automatisch te delen blijven buiten beeld; één openbare route kan al genoeg zijn om patronen bloot te leggen. Anderzijds moet je ook niet doen alsof elke militair met Polarsteps meteen een operationeel doelwit wordt: het risico zit vooral in de combinatie van locatie, tijd en herhaling. Digitale hygiëne is geen paranoia, maar bij Defensie hoort daar wel structurele begeleiding bij en niet alleen een app verbieden nadat het lek openbaar is.
Een app blokkeren op diensttelefoons is logisch, maar het artikel legt wel erg makkelijk alle schuld bij Polarsteps. Wie heeft binnen Defensie toegestaan dat zo’n locatie-app überhaupt op dienstapparaten kon, en waarom was er geen periodieke controle van de API en privacy-instellingen? En vooral: zijn militairen met privéaccounts gewaarschuwd, of begint de beveiliging pas bij de zwarte lijst?
Die zwarte lijst is dus niet zomaar gedoe. Eén locatie-app kan al genoeg zijn om te zien waar iemand zit of wanneer een eenheid vertrekt. Privételefoons helemaal controleren gaat te ver, maar duidelijke regels en uitleg lijken me wel het minste.
Dit is geen theoretisch privacyprobleem: met locatiegeschiedenis kun je soms vrij makkelijk werkplek, woonadres en afwezigheid combineren. Ik heb bij veldwerk ook gemerkt hoe snel mensen vergeten dat een app niet alleen de route van vandaag bewaart, maar een patroon over weken of maanden opbouwt. Een verbod op diensttelefoons is logisch, maar Defensie moet ook duidelijk maken of gegevens zijn misbruikt en welke militairen risico lopen; anders blijft het vooral damage control.
De echte vraag is wie er jarenlang geld heeft verdiend aan al die locatieprofielen en waarom privacy pas belangrijk wordt zodra er militairen tussen staan. Voor gewone burgers was het blijkbaar “innovatie”, maar nu heet dezelfde dataverzameling ineens een veiligheidsrisico... toevallig.
Die privacyzorgen zijn terecht, maar het is niet automatisch bewijs dat iedereen al jaren bewust wordt leeggetrokken. Het verschil is wel duidelijk: bij militairen kan één openbaar patroon meteen locaties, routes en gewoontes van een eenheid verraden!!! Polarsteps had allang strenger met die gegevens om moeten gaan, ook bij gewone reizigers.
Op dienstapparatuur blokkeren is logisch, maar “de militair doet het zelf” gaat hier niet helemaal op. Als een API miljoenen profielen kon blootleggen, is dat ook gewoon een ernstig beveiligingsprobleem bij Polarsteps en niet alleen een kwestie van gebruikers die hun privacy verkeerd instellen. Defensie moet daarnaast duidelijk maken welke regels ook voor privéaccounts gelden, anders krijg je achteraf weer schuld bij de verkeerde partij.
Een zwarte lijst werkt alleen zolang iemand die lijst ook bijhoudt; morgen heet de volgende app weer anders en begint het circus opnieuw. Geef militairen gewoon een beheerde telefoon met een whitelist en fatsoenlijke privacy-defaults, klaar — niet vertrouwen op gebruikers die zelf twintig permissies moeten ontcijferen.
Beheerde telefoons klinken mooi, maar een whitelist houdt geen screenshots, privételefoons of dom gedrag tegen. Geen locatie delen op een dienstreis lijkt me de simpelste oplossing... daar heb je geen Haagse app-commissie voor nodig.
Een whitelist is mooi op papier, maar zolang militairen zelf met privételefoons en apps rondlopen blijft het dweilen met de kraan open. Polarsteps had dit allang dicht moeten zetten; een lek waarmee je militairen tot aan hun voordeur kunt volgen is geen klein privacyfoutje maar gewoon amateurisme.
Ik mis vooral de praktische kant voor militairen zelf. Als je privéapps ineens verboden zijn, moet Defensie wel een veilig alternatief bieden dat gewoon werkt, anders gaan mensen alsnog via omwegen delen omdat familie ook wil weten waar ze uithangen. Verbieden zonder uitleg en begeleiding is vragen om schijnveiligheid.
Precies. En Defensie moet ook duidelijk maken wat er wél mag, want familie wil soms gewoon weten of iemand veilig is. Anders krijg je halfslachtige oplossingen via privételefoons, en ben je nog verder van huis.
Weer achteraf de deur dichtdoen terwijl de app blijkbaar miljoenen profielen via een API liet uitlezen; dat is geen klein privacyfoutje maar gewoon gebrekkige controle. Een zwarte lijst op diensttelefoons kost niks en klinkt daadkrachtig, maar ik wil weten hoeveel militairen al gevolgd zijn, wanneer Polarsteps is gewaarschuwd en waarom die toegang niet eerder is getest. Familie informeren kan prima zonder openbare wandelroutes en thuisadressen van tientallen mensen prijs te geven.
Een veilig alternatief en duidelijke uitleg zijn nodig, daar heeft Monique gelijk in. Maar dit is niet zomaar een privéappje dat iemand afpakt: locatiegegevens van militairen kunnen ook collega’s en familie in gevaar brengen. Op de werkvloer leer je snel dat gemak soms moet wijken voor veiligheid, al moet Defensie dan wel zorgen dat mensen niet zelf maar wat gaan omzeilen.
Een zwarte lijst is verstandig, maar daarmee is het lek natuurlijk niet opgelost en weet je nog steeds niet wie die gegevens heeft binnengehaald. Tegelijk moeten militairen zelf ook eens ophouden met hun hele leven aan apps cadeau te doen; in mijn tijd bij de KLM zette je je reisroute en huisadres niet voor de hele wereld op een presenteerblaadje, zo simpel is het.
Dit is geen kosmische verschuiving maar gewoon een slecht afgeschermde API... locatiegegevens van militairen kunnen mensen echt in gevaar brengen. Een verbod op diensttelefoons is logisch, maar zonder onderzoek naar misbruik en duidelijke uitleg gaan mensen straks via privételefoons omzeilen — en dan is de beveiliging pas echt een lage vibratie.
Het gaat niet om familie op de hoogte houden, maar om locatiegegevens die ook bij de verkeerde mensen terecht kunnen komen. Een veilig alternatief is prima, maar gebruikers moeten vooral leren dat een diensttelefoon geen reisdagboek is.
alsof een zwarte lijst op zichzelf beveiliging is gewoon een nieuwe app met een vinkje erbij toegang tot defensiesystemen moet standaard zo beperkt zijn dat één wandelapp nooit de hele boel kan blootleggen rip
Een zwarte lijst is symptoombestrijding. Defensie moet gewoon afdwingen dat privé-apps geen locatiegegevens van personeel kunnen koppelen aan dienstroosters of systemen; least privilege en duidelijke regels, geen vinkjespolitiek.
Een zwarte lijst is geen wondermiddel, maar doe niet alsof elke soldaat met een app meteen de NAVO openzet; locatie delen uitzetten en klaar, zelfs bij Defensie kunnen ze nog gewoon logisch nadenken.
Opvallend dat Defensie vooral de app blokkeert, terwijl het lek bij Polarsteps zelf zat. Daarmee voorkom je gebruik op diensttelefoons, maar niet dat militairen dezelfde app privé blijven gebruiken; een duidelijke waarschuwing en hulp bij het verwijderen van oude openbare routes lijken me minstens zo belangrijk. En Polarsteps mag nu wel uitleggen hoeveel gegevens zijn ingezien en waarom die API überhaupt zo ruim openstond.
Een deny-lijst op diensttelefoons is logisch, maar doet niets tegen openbare privéprofielen van militairen. De vraag is vooral: wanneer wist Defensie hiervan, hoeveel accounts zijn bekeken en zijn betrokken militairen direct gewaarschuwd? En Polarsteps — waarom kwam deze kwetsbaarheid pas via FTM boven tafel?
Een app blokkeren is voor Defensie natuurlijk de makkelijkste knop om in te drukken, maar daarmee blijft de vraag liggen wie de schade richting militairen en hun gezinnen afhandelt. Als woonadressen en afwezigheid zichtbaar waren, verwacht ik minstens een gerichte waarschuwing, hulp bij het opschonen van profielen en duidelijkheid over wat er precies is ingezien; anders schuift de rekening stilletjes door naar de gebruiker.
Een verbod op diensttelefoons is logisch, maar daarmee ben je er niet. Defensie moet ook nagaan of militairen de app op privételefoons gebruikten tijdens oefeningen en hen daar zonder omhaal over informeren; veiligheid werkt niet met een hek om alleen het werkapparaat.
Precies dit zag ik vroeger zelf ook niet: je denkt dat je alleen een mooie route deelt, maar ondertussen geef je een compleet patroon van je leven weg. Een bekende van mij ontdekte dat zijn hardloopapp zelfs zijn vaste vertrek- en aankomsttijden liet zien; handig voor iedereen die wil weten wanneer je níét thuis bent!!! DEFENSIE moet veel verder kijken dan alleen diensttelefoons, want zo’n app staat vaak gewoon privé op dezelfde persoon z’n mobiel.
Een app blokkeren op diensttelefoons klinkt stoer, maar thuis delen mensen vrolijk hun hardlooprondje en vakantieroute op dezelfde telefoon. Ik hoorde van een klant bij Defensie dat vooral dat gemak erin sluipt: even posten, niet nadenken… en later balen dat iedereen je patroon kent.
Polarsteps op een werktelefoon blokkeren is logisch, maar privételefoons en gekoppelde accounts worden zo wel erg snel vergeten!!! Alleen moet je ook oppassen dat je niet elke militair als wandelend datalek behandelt; geef duidelijke regels, uitleg en veilige alternatieven, anders gaat iedereen straks stiekem via een andere app werken… en wie beheert ondertussen al die locatiegegevens eigenlijk???
Waarom mocht zo’n app überhaupt op een diensttelefoon worden geïnstalleerd, en wie heeft dat goedgekeurd?! Bij Defensie zou veiligheid toch vóór gemak en vakantiefoto’s moeten komen? Straks krijgen de militairen de schuld omdat ze een app gebruiken die blijkbaar gewoon werd toegestaan... lekker geregeld weer!!!
Een belangrijk verschil: een app blokkeren op diensttelefoons beschermt niet tegen privégebruik. Militairen nemen hun eigen telefoon mee naar oefeningen en kunnen daar ongemerkt dezelfde locatiegegevens delen, dus duidelijke regels en uitleg zijn minstens zo belangrijk als techniek; achteraf iedereen verwijten dat die beter had moeten opletten is te makkelijk.
De handigste oplossing lijkt me een ouderwetse briefing: “geen locatie-apps tijdens dienst”, want blijkbaar moet de vijand eerst een gebruiksaanwijzing downloaden voordat Defensie regels maakt.
De ongemakkelijke vraag is ook: waarom mocht een app met zulke gevoelige locatiegegevens überhaupt op diensttelefoons staan? Een blokkade wist geen oude data en herstelt geen vertrouwen; Defensie moet melden welke accounts geraakt zijn en onafhankelijke experts laten controleren of Polarsteps de API echt heeft dichtgezet. Anders verhuist het probleem straks gewoon naar de volgende hippe app.
Die zwarte lijst is terecht, maar doen alsof daarmee het hele probleem is opgelost klopt niet; een diensttelefoon kun je blokkeren, een privételefoon en een vrijwillig gedeeld reisprofiel niet. Polarsteps moet uitleggen hoe die API zo open kon staan en welke gegevens zijn misbruikt, maar Defensie moet ook eens ophouden met vertrouwen op mooie beleidsregels zonder periodiek zelf te testen of systemen werkelijk dichtzitten.
Een zwarte lijst is geen paniekmaatregel maar gewoon een logische grens als locatiegegevens van militairen zo makkelijk te volgen zijn. Privégebruik blijft iemands eigen verantwoordelijkheid, maar Defensie mag daar best helder en streng over zijn; veiligheid begint soms met een duidelijke nee, niet met nog een overleg.
De app blokkeren is vooral de digitale versie van de voordeur dichtgooien terwijl de sleutels nog bij iedereen op de deurmat liggen. Oude routes, screenshots en gedeelde links blijven gewoon rondzwerven; bij Defensie hoort locatieprivacy geen instelling te zijn die je pas ontdekt nadat iemand op “reis beëindigen” drukt.
Een API-lek is ernstig, maar daarmee is niet bewezen dat Polarsteps bewust een open deur liet staan; dat moet technisch worden uitgezocht. Militairen weten bovendien al jaren dat locatieapps risico’s opleveren, dus Defensie kan de verantwoordelijkheid niet volledig bij een commerciële app parkeren: diensttelefoon blokkeren is makkelijk, duidelijke regels en controle op privégebruik blijkbaar minder.
Tja, straks mogen militairen zeker alleen nog een diensttelefoon met drie goedgekeurde apps... terwijl de echte vraag blijft wie die gegevens jarenlang kon opvragen. Bij een vrachtwagen weet je ook: een slot achteraf helpt weinig als de sleutel al overal rondgaat.
Polarsteps is echt ideaal om vakantie mee te delen, maar voor militairen in missiegebieden natuurlijk totaal niet slim. Ik heb zelf ooit per ongeluk live locatie aan laten staan tijdens een weekendje weg en kreeg al stress toen een vage kennis precies wist waar ik was 😭 laat staan dat je daarmee militairen en hun gezinnen volgt.
Polarsteps is handig voor vakantie maar bij militairen is t gewoon gratis live info voor wie mee wil kijken ewa, zet locatie delen standaard uit en laat Defensie niet pas reageren als t al mis kan gaan bro
Een app van een Nederlandse startup meteen als staatsgevaarlijk behandelen is ook wat makkelijk. Op diensttelefoons hoort Defensie dit gewoon dicht te zetten, maar op privételefoons begint de verantwoordelijkheid bij de gebruiker én bij heldere instructies rond oefeningen en uitzendingen. En laat Polarsteps vooral uitleggen waarom die API überhaupt miljoenen profielen kon prijsgeven; dat is geen kwestie van een vinkje bij locatie delen.
Het lastige is dat een privételefoon niet ophoudt privé te zijn zodra iemand de kazerne uitloopt. Defensie kan dienstapparaten blokkeren, maar moet personeel ook leren hoe snel een onschuldige foto of automatisch routekaartje een patroon blootlegt. Op het land denk je ook na wie er meekijkt voordat je de poort open laat.
Een app blokkeren op diensttelefoons is het makkelijke deel, de lastige vraag is waarom militairen überhaupt met herkenbare profielen en openbare reisroutes rondliepen. Bij de KLM leer je dat operationele veiligheid niet ophoudt bij het bedrijfsapparaat; mensen nemen hun gewoontes mee naar hun privételefoon, dus Defensie moet niet alleen apps verbieden maar personeel ook praktisch trainen en steekproefsgewijs controleren.
Dit is ook gewoon een arbeidsrechtelijk en privacyprobleem — militairen zijn niet automatisch vogelvrij omdat ze bij Defensie werken. Als een commerciële app miljoenen locatiegegevens kon opvragen, moeten gebruikers weten welke data wordt verzameld, wie erbij kan en hoe lang die blijft bestaan; niet pas nadat journalisten het lek vinden.
De juridische vraag is niet alleen of Defensie de app mag blokkeren, maar ook of militairen vooraf duidelijk zijn geïnstrueerd over privégebruik van locatie-apps. Een diensttelefoon verbieden is eenvoudig; aansprakelijkheid en toezicht worden lastiger zodra iemand met een eigen telefoon en openbaar profiel alsnog een oefening of woonadres prijsgeeft. Dat protocol hoort er dus te zijn vóór de volgende app op de zwarte lijst belandt.
Een protocol vooraf is nodig, maar aansprakelijkheid achteraf lost geen operationeel lek op. Wie vrijwillig een openbaar reisprofiel bijhoudt, kan niet verwachten dat Defensie elke privételefoon technisch dichttimmert; tegelijk moet Defensie wel duidelijk maken welke informatie militairen nooit mogen delen. Een zwarte lijst is de noodrem, geen veiligheidsbeleid.
Die deny-lijst is op diensttelefoons logisch, maar daarmee ben je er niet. Militairen gebruiken natuurlijk ook privételefoons en daar kan Defensie niet zomaar een app blokkeren; duidelijke instructies en periodieke controles op datagebruik zijn dus belangrijker dan alleen achteraf een verbod instellen. En Polarsteps mag nu wel eens concreet uitleggen hoe die API miljoenen gegevens kon prijsgeven, niet volstaan met een vaag “we nemen dit serieus”.
Wat hier ontbreekt, is duidelijkheid over de verantwoordelijkheid van Polarsteps zelf. Een gebruiker kan natuurlijk verstandiger omgaan met live locatie delen, maar een API waarmee miljoenen profielen opvraagbaar zijn, is geen gebruikersfoutje; dat hoort bij de ontwikkelaar allang afgevangen te zijn. Benieuwd of er ook toezicht of een boete volgt, of blijft het bij een vinkje op de zwarte lijst.