
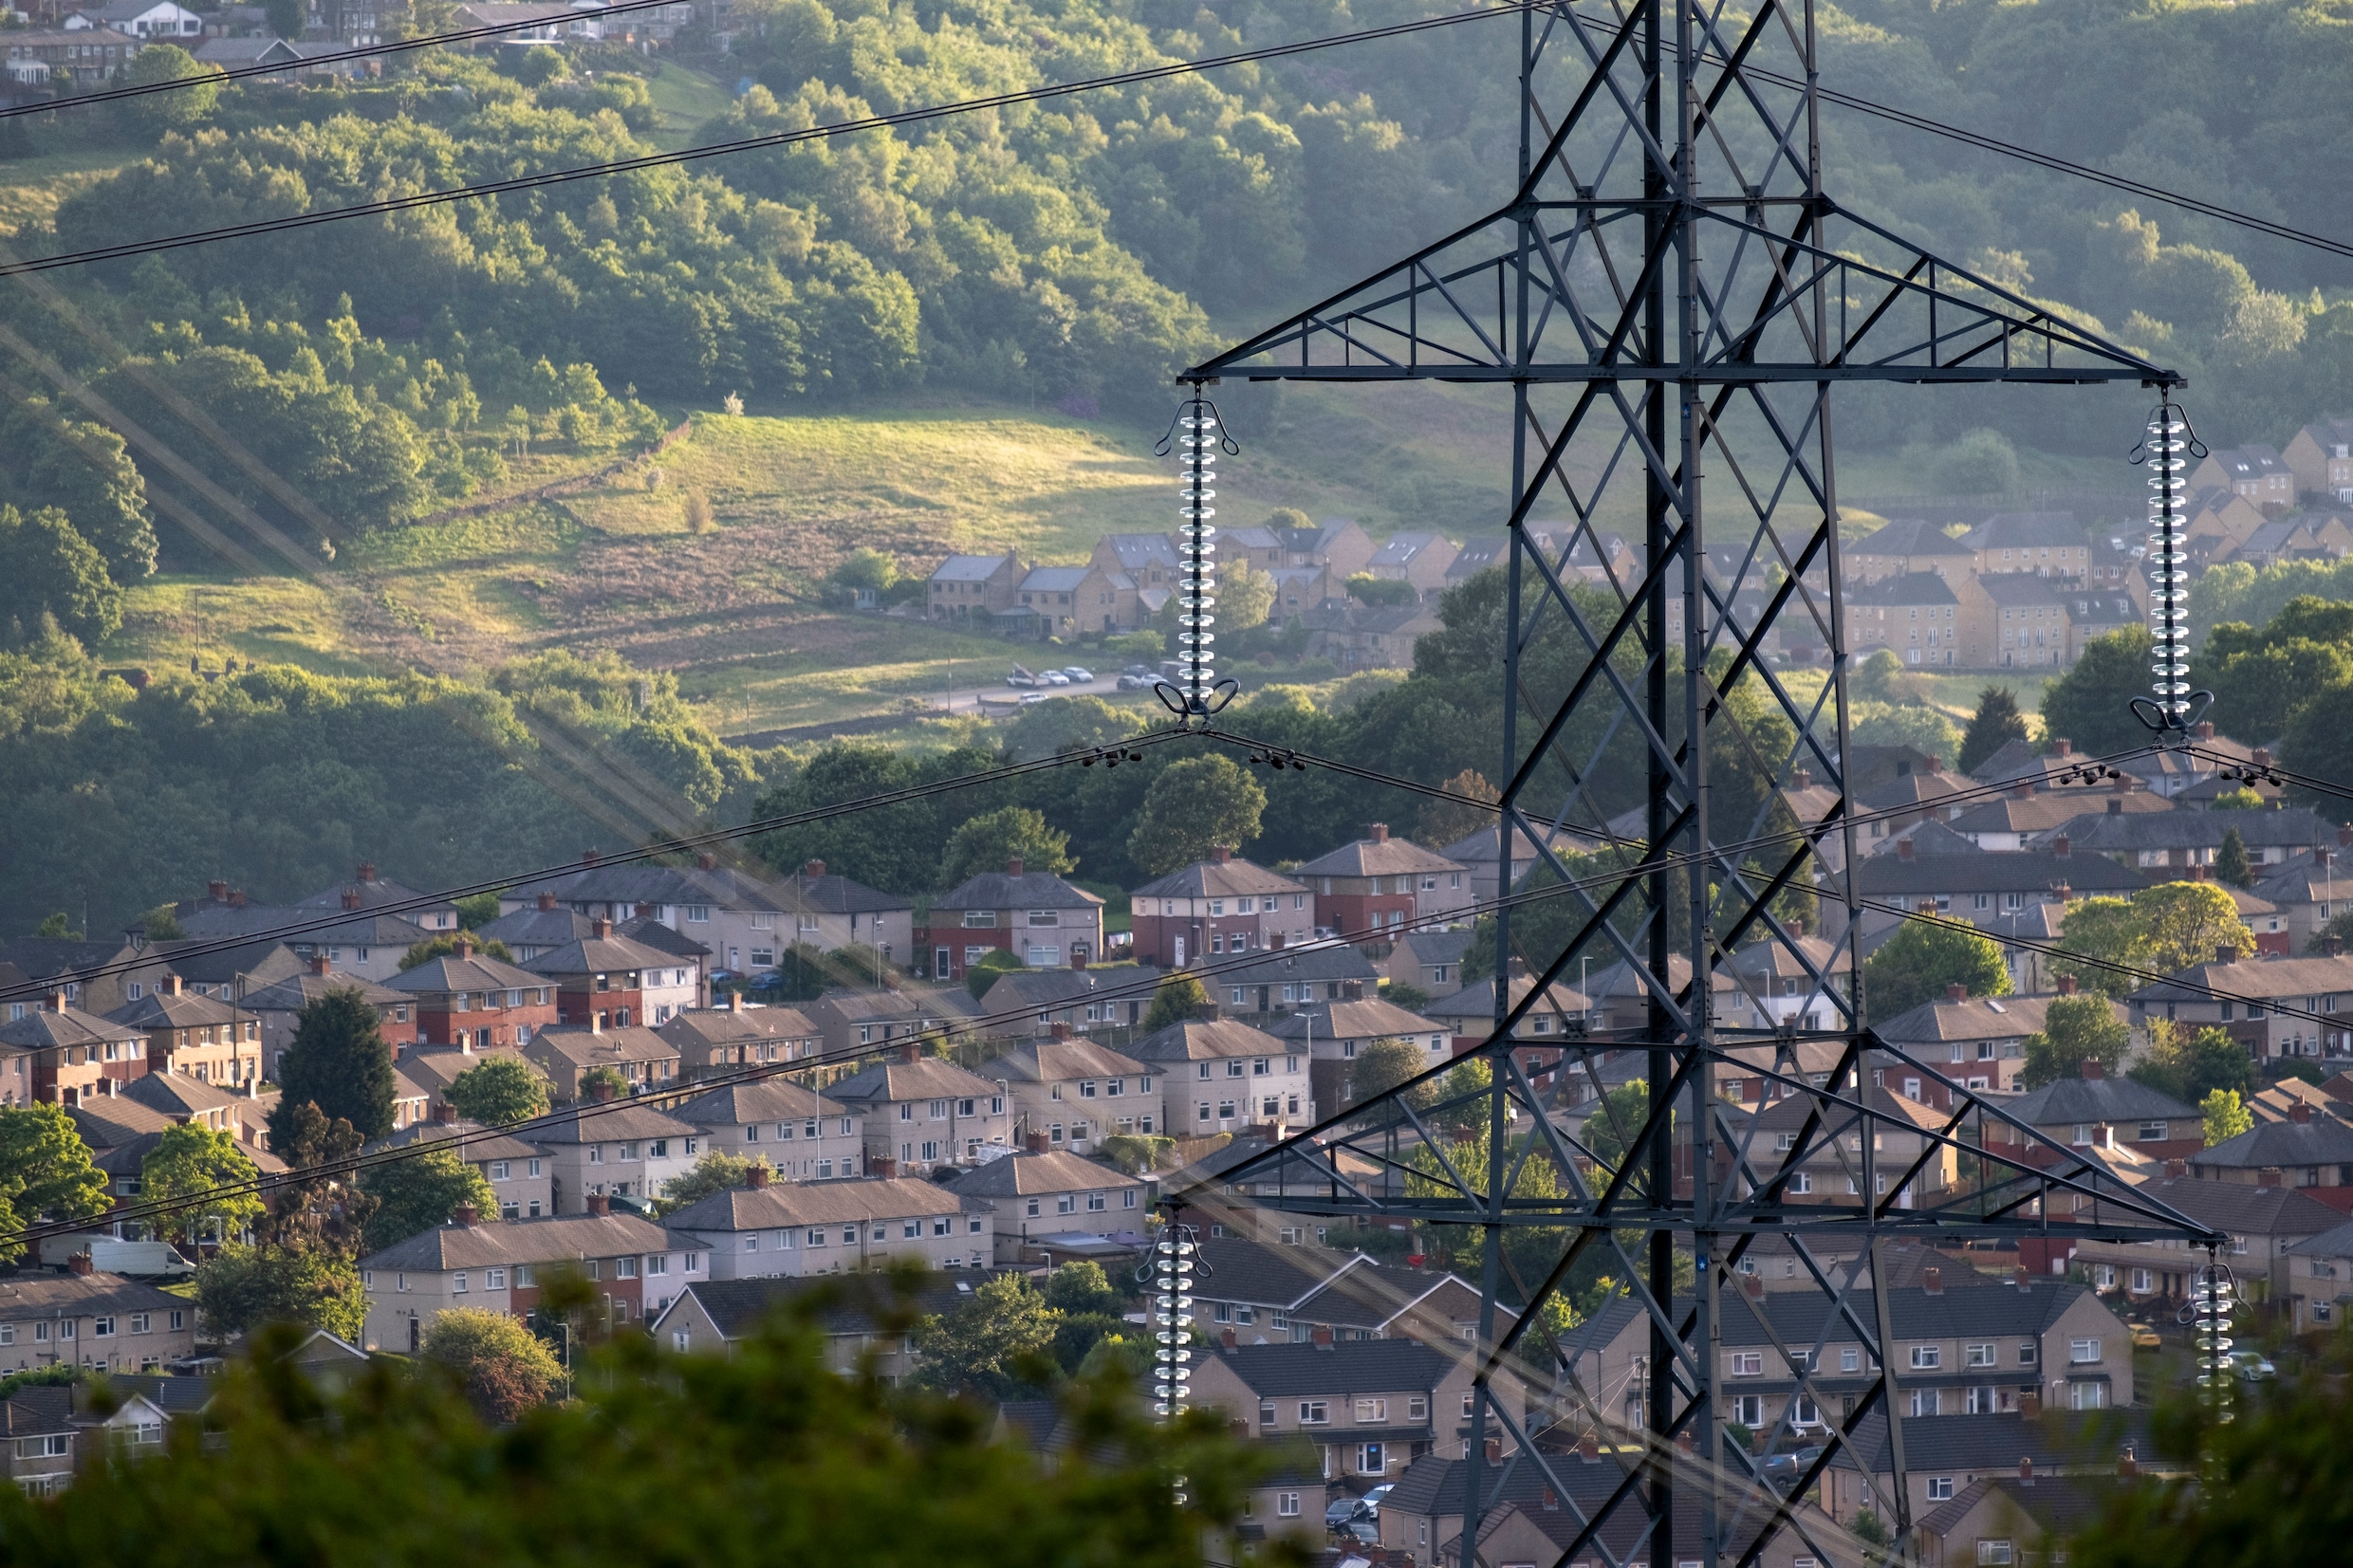
Britse energiecentrale vier dagen platgelegd door hackers, mogelijk met banden met Iran
← Terug naar overzicht Volkskrant|Buitenland|1 maand geleden
49STEM
Britse energiecentrale vier dagen platgelegd door hackers, mogelijk met banden met Iran
Lees het originele artikel op volkskrant.nl →
68 reacties


Verhitte discussies
 EU members fail key migration pact targets de...
1 dag geleden - 140 reacties
 Femke Halsema haalt uit naar Tweede Kamer: ‘H...
1 dag geleden - 101 reacties
 Lege schappen, geen stroom: hoe goed zijn we...
1 dag geleden - 116 reacties
 Waarom luisteren we nog naar de groei-goeroe?...
1 dag geleden - 120 reacties
 Hoe AI de rijksbegroting in het donkerrood dr...
2 dagen geleden - 166 reacties
Laatste reacties
- Michel Peters, voorzitter van queer...
Dat “de olifant in de kamer” vooral als lokkertje wordt gebr...
- ‘Vloek van de Kennedy’s’ slaat weer...
Triest nieuws voor de familie, maar dat etiket “vloek” maakt...
- Steeds meer mensen werken door na h...
Tuurlijk weer “steeds meer mensen werken door” alsof iederee...
- Meer fietsers en voetgangers aanger...
30 km op het bord, maar fietsers kijken nog steeds niet op o...
- FOK's weerbericht met Stephan5: Her...
14 mm klinkt meteen spectaculair, maar voor de waterafvoer i...
- Kijkers krijgen stress van Ik Vertr...
Jean Paul en Rosalie zijn echt vermoeiend om naar te kijken...
- Steeds meer mensen werken door na h...
Steeds meer mensen werken door omdat pensioen met deze prijz...
- Esmah Lahlah kampioen opdreunen AI-...
Ach, in de haven lees je ook wel eens een werkinstructie voo...
Vier dagen een energiecentrale platleggen is geen onschuldig incident, ook niet als het ding maar een afrondingsverschil aan stroom levert; een inbreker test tenslotte ook eerst de achterdeur voordat hij naar de kluis gaat. Ik heb genoeg van de wereld gezien om te weten dat je met beschuldigingen aan Iran voorzichtig moet zijn zonder bewijs, maar kritieke infrastructuur hoort inmiddels net zo streng beveiligd te worden als een luchthaven, want wachten tot de grote centrale geraakt wordt is wel erg laat.
Vier dagen plat klinkt spectaculairder dan het misschien was. Bij zo’n kleine generator zit de echte schade waarschijnlijk niet in de gemiste megawatts, maar in de kosten, de herstelprocedure en het feit dat iemand toegang tot een operationeel systeem heeft gekregen. En zolang niemand laat zien hoe de toeschrijving aan Iran is vastgesteld, blijft dat deel gewoon een hypothese; cyberaanvallen zijn geen persconferentie met een vlaggetje erbij.
Die nuance klopt, maar “kleine centrale” kan ook misleidend geruststellen. Infrastructuur werkt als een keten: juist een onbelangrijke installatie kan toegang bieden tot systemen, wachtwoorden of leveranciers die wél cruciaal zijn. Anderzijds moeten we niet elke storing meteen als geopolitieke oorlogsdaad framen; zonder technisch bewijs blijft de Iraanse link voorlopig een waarschijnlijkheidsverhaal, geen feit.
Vier dagen uitval laat vooral zien dat veel OT-systemen nog steeds draaien op vertrouwen, oude Windows-machines en één beheeraccount voor de hele toko. Attribution is interessant voor geopolitiek, maar voor de eigenaar is de eerste vraag gewoon: waarom kon één gestolen sleutel dit hele ding platleggen?
Het punt is vooral dat zo’n kleine centrale een mooie proeftuin kan zijn. Als ze daar binnenkomen, proberen ze later misschien iets aan te vallen waar wél duizenden huishoudens van afhangen. Vier dagen zonder stroom is dan nog het minst spannende deel.
Het ongemakkelijke is dat we blijkbaar pas van een cyberaanval spreken wanneer er ergens lampen uitgaan. Vier dagen lang kan een installatie digitaal gegijzeld worden zonder dat de samenleving het merkt, en dus zonder politieke druk om er echt iets aan te doen. Misschien is dat wel de gevaarlijkste eigenschap van cyberoorlog: succes ziet eruit als een storing waar niemand het nieuws voor belt.
Vier dagen platleggen betekent niet automatisch vier dagen volledige controle over de centrale; het kan ook om een geïsoleerd besturingssysteem of een noodstop gaan. De echte vraag is daarom niet alleen wie het deed, maar waarom zo’n installatie nog op afstand bereikbaar was en of de eigenaar verplicht wordt dat lek aantoonbaar te dichten. Dat blijft nu een beetje hangen op waarschuwingen en anonieme bronnen.
ey leuk hoor “waarom op afstand bereikbaar”, maar de vraag is ook wie die troep vier dagen ongemerkt laat etteren en waarom de meldkamer blijkbaar pas wakker word als heel de centrale plat leg. Iran erbij roepen is makkelijk, BEWIJS en dicht die zooi, halve gare.
Vier dagen plat is natuurlijk niet best, jong, maar “ongemerkt” betekent niet automatisch dat iedereen lag te slapen; aanvallers kunnen zich stilhouden en Iran erbij is ook nog geen bewezen feit. Eerst de logs op tafel en de beveiliging dichttimmeren, daarna pas stoer roepen wie de schuld krijgt.
Vier dagen platleggen is gewoon een serieus signaal, ook al merkte het stroomnet er weinig van. Maar Iran aanwijzen zonder openbaar bewijs is precies hoe je van een cyberincident meteen een geopolitieke beschuldiging maakt. Eerst vaststellen hoe ze binnenkwamen en waarom die kleine centrale vier dagen niet kon draaien, want op de werkvloer weet je: een zwakke schakel zit lang niet altijd waar iedereen naar wijst.
Zonder openbaar bewijs toch alvast Iran erbij zetten is wel de geopolitieke variant van eerst wijzen en daarna pas kijken waar de rook vandaan komt. Vier dagen plat is ernstig genoeg zonder er meteen een vijandbeeld aan vast te knopen; feiten eerst, paniek later… als het dan nog nodig is.
Het punt is juist dat je bij cyberaanvallen zelden meteen een smoking gun krijgt. Dat betekent niet dat elke verdenking als feit moet worden gepresenteerd, maar wél dat inlichtingendiensten soms moeten waarschuwen op basis van patronen, infrastructuur en eerdere campagnes. Vier dagen een energiecentrale platleggen is geen wereldramp, maar kritieke infrastructuur testen is precies hoe je leert waar later de grotere kwetsbaarheden zitten.
Vier dagen een centrale platleggen is geen kleinigheid, ook al was het ding klein. Hier op het land zie je hoe afhankelijk alles inmiddels is van stroom en internet; als daar iets uitvalt, liggen voerautomaten, koeling en waterpompen zo stil. Eerst hard bewijs voor Iran, maar ondertussen wel alle kleine installaties beter beveiligen.
De gemiste stroom is hier bijna bijzaak; interessanter is hoe lang iemand binnen kon blijven en wat er tijdens die vier dagen is bekeken of aangepast. Bij incidenten die ik van dichtbij heb meegemaakt, bleek de eerste technische storing zelden het grootste probleem, maar vooral het gebrek aan actuele contactgegevens en een duidelijk escalatiepad. Iran kan best een mogelijkheid zijn, maar zonder openbaar bewijs blijft dat voorlopig een etiket, geen conclusie.
Vier dagen plat betekent niet automatisch dat de meldkamer heeft zitten slapen; bij een gerichte aanval kan eerst alles normaal lijken en wordt uit voorzorg juist stap voor stap afgesloten. En Iran noemen is ook niet alleen stoere taal als er technische aanwijzingen voor zijn, al moet dat natuurlijk wel openbaar onderbouwd worden.
“BEWIJS en dicht die zooi” klinkt stoer, maar forensisch onderzoek is geen aan-uitknop lmao. Eerst logs veiligstellen en de boel isoleren, anders wis je zelf het bewijs en geef je de aanvaller gratis cleanup.
Een energiecentrale die vier dagen via een geïsoleerd systeem platligt... dat klinkt toch alsof iemand precies wist welke schakel om moest. Tijdens mijn nachtdiensten zie je ook dat oude apparatuur ineens op afstand wordt getest zonder duidelijke uitleg, toeval? Wie weet wat ze verzwijgen.
Vier dagen plat is gewoon vier dagen uitgeschakeld, ook als die centrale klein was. Dat de stroomvoorziening niet in gevaar kwam zegt alleen iets over de impact, niet over de ernst van de inbraak; een aanvaller test vaak eerst een onbelangrijk doelwit. Maar “banden met Iran” zonder openbaar bewijs blijft voorlopig speculatie, geen vaststaand feit.
Nou ja, vier dagen plat is geen staatsgreep, maar ook geen storing omdat iemand de stekker verkeerd om erin deed. En dat “mogelijk banden met Iran” klinkt voorlopig vooral als spannend sausje over een nog mager feitenbordje, toch hoor.
“Spannend sausje” is wel erg makkelijk gezegd over een aanval die vier dagen lang een centrale platlegt. Dat de capaciteit klein was, maakt de beveiliging niet minder ernstig; en zonder bewijs Iran aanwijzen is net zo onverstandig als doen alsof er dus niets aan de hand is.
Het opvallende is dat zulke aanvallen vooral draaien om onzekerheid. Misschien was Iran het, misschien niet, maar ondertussen kunnen overheden wel alvast miljarden uitgeven aan beveiliging en geheimhouding; attributie wordt dan bijna een politiek wapen op zichzelf. De burger merkt pas iets als de koelkast uitvalt, terwijl de machtsstrijd allang in de logbestanden begonnen is.
Vier dagen plat is geen theoretisch spelletje meer, daar liggen gewoon processen stil en lopen bedrijven schade op; stroomnetten moeten dus dichtgetimmerd worden, maar gooi niet na elk incident blind miljarden tegen de muur zonder te weten wie erachter zit
Vier dagen platleggen is precies waarom “klein incident” zo’n misleidende term is — vandaag een generator met weinig capaciteit, morgen een schakel in een keten waar wél duizenden huishoudens van afhankelijk zijn. Maar zonder bewijs Iran aanwijzen is geopolitieke stemmingmakerij; investeer in beveiliging en publieke expertise, niet in paniek en een nieuwe miljardenmarkt voor consultants.
De schade zit hier waarschijnlijk minder in de gemiste megawatts dan in het testen van toegang, procedures en reactietijd. Dat een kleine centrale vier dagen uitvalt kan dus ook gewoon een oefening met echte apparatuur zijn; de Iraanse vlag erop plakken kan pas nadat de onderzoekers hun werk hebben gedaan, niet omdat een anonieme bron dat handig vindt.
Dat “testen van toegang” kan, maar vier dagen uitval bij een kleine centrale is nog geen bewijs van een Iraanse proeftuin — en al helemaal geen reden om anonieme bronnen tot inlichtingendienst te promoveren. Eerst forensisch onderzoek en transparantie over de beveiliging, daarna pas geopolitieke beschuldigingen; anders betalen we vooral consultants en angstcampagnes.
Forensisch onderzoek is prima, maar vier dagen een energiecentrale platleggen is óók gewoon een serieus signaal. Je hoeft niet meteen Iran aan te wijzen, maar naïef doen over staatsactoren en afwachten tot de volgende centrale geraakt wordt lijkt me een dure strategie.
Het belangrijkste punt wordt weer netjes overgeslagen: een kleine centrale ligt vier dagen plat en niemand vertelt welke, hoe dat kon of wie de beveiliging beheerde. Wel krijgen we meteen Iran als spannend verhaal voorgeschoteld, zonder openbaar bewijs; zo maak je burgers bang en krijg je moeiteloos geld voor nóg meer toezicht en beveiligingsbedrijven!!!
Een kleine centrale vier dagen platleggen is geen detail maar een geslaagde test van wat er mogelijk is, alleen moeten we oppassen dat “mogelijk banden met Iran” niet binnen een dag verandert in een vaststaand feit. In mijn tijd bij de KLM leerde je al dat je een oorzaak pas aanwijst nadat de technische gegevens zijn uitgeplozen; beveiliging aanscherpen dus, maar geen oorlogstaal baseren op anonieme bronnen en vermoedens.
De kwetsbaarste schakel is vaak niet de centrale zelf, maar de leverancier die op afstand onderhoud doet. Eén gedeeld wachtwoord of verouderde verbinding kan dan genoeg zijn om dagenlang gedoe te veroorzaken, terwijl niemand precies weet hoe ver de aanvaller is gekomen. Daar mogen toezichthouders best harde eisen aan stellen, ook bij kleine installaties.
Een kleine centrale die vier dagen platligt en nauwelijks iets aan het net verandert is geen bewijs van een grote Iraanse aanval... dat is vooral een onbewezen toeschrijving met een spannend verhaal eromheen. Eerst technische feiten en openbaar bewijs, daarna pas spreken over een nieuwe dreiging voor het collectief, anders maken we met angst zelf de laagste vibratie.
De zwakke plek zit misschien niet in de centrale, maar in de verantwoordelijkheid eromheen. Een kleine exploitant kan zich geen beveiligingsteam veroorloven, terwijl zijn installatie wel onderdeel is van een nationaal systeem; dan helpt een algemene waarschuwing van de overheid maar beperkt. Leg minimumeisen op, bied praktische ondersteuning en laat bestuurders ook werkelijk aansprakelijk zijn als achterstallig onderhoud de deur open laat staan.
Vier dagen plat door één lek... dat is geen storing meer maar nationale kwetsbaarheid. Heb bij een transportbedrijf meegemaakt dat oude software bleef draaien omdat vervangen te duur was, tot de hele planning eruit lag. Maar bestuurders aansprakelijk maken ho maar, de gewone man mag weer de schade betalen terwijl de elite vergadert.
Dit is precies het soort incident waarbij de kop meer suggereert dan de feiten dragen. Een kleine centrale vier dagen plat, zonder effect op het net — dat is vervelend, maar “eerste succesvolle Iraanse aanval” kan pas na onafhankelijk onderzoek en openbaar bewijs. En wie heeft die installatie eigenlijk zo lang niet kunnen herstellen: de exploitant, de leverancier of de overheid?
Vier dagen plat en toch weten we al dat Iran erachter zit, knap staaltje helderziendheid uit een donker serverhok. Eerst de logs en feiten op tafel, jong; anders is het gewoon geopolitiek moddergooien met een cyberjasje aan… bewijs het maar.
Vier dagen geen stroom leveren is vervelend, maar het echte probleem zit bij de verzekeraars en bestuurders die pas wakker worden als er schade is. Laat ze jaarlijks aantonen dat de boel dicht zit, anders gewoon een dikke boete; achteraf verbaasd doen schiet niemand wat mee op.
Vier dagen uitval is geen “afrondingsverschil” maar een geslaagde aanval op vitale infrastructuur. De schade zit niet alleen in de geleverde megawatts: een aanvaller heeft toegang, tijd en kennis van de installatie gehad. Zolang niemand kan aantonen dat Iran erachter zit, is dat attributieverhaal speculatie; de kwetsbaarheid zelf staat gewoon vast.
Iran erbij en iedereen schrikt, maar de eerste vraag is gewoon: WELKE systemen zijn geraakt en lag er überhaupt productie stil? Vier dagen kan ook betekenen dat een eigenaar uit voorzorg de stekker eruit trok en nu de rekening graag als “buitenlandse aanval” presenteert. Laat de logs en onafhankelijke analyse zien, niet alleen anonieme veiligheidsbronnen; EIGEN ONDERZOEK dus, want bangmakerij verkoopt beter dan een saai technisch rapport!!!
De terughoudendheid met attributie is terecht, maar “slechts een kleine centrale” maakt het incident niet onbelangrijk. Een aanvaller hoeft het net niet plat te leggen: vier dagen uitval geeft informatie over toegang, beveiliging en herstelprocedures, en dezelfde kwetsbaarheid kan elders groter uitpakken. Logs en een onafhankelijke analyse zijn nodig, maar die worden bij kritieke infrastructuur niet zomaar openbaar gemaakt; zonder bewijs Iran als dader aanwijzen blijft voorlopig speculatie.
Precies, de omvang van de centrale is hier eigenlijk bijzaak: iemand heeft toegang gekregen, de boel vier dagen stilgelegd en daarmee laten zien dat de beveiliging niet op orde was. In mijn tijd bij de KLM was een klein technisch mankement al reden om een toestel aan de grond te houden tot je wist waar het zat; bij stroomvoorziening moet diezelfde discipline gelden, maar wijs Iran pas aan als de digitale sporen dat ook echt dragen.
Dat “voorzorg de stekker eruit” klinkt leuk, maar een energiecentrale vier dagen stilleggen doe je niet voor de lol; eerst de feiten boven tafel, daarna pas roepen dat het bangmakerij is
Een centrale vier dagen platleggen is geen “afrondingsverschil” maar een geslaagde test op echte infrastructuur. Bij mijn school lag ooit alleen het leerlingvolgsysteem een middag plat en toen was de paniek al compleet; het verschil is dat een centrale niet alleen huiswerk kwijt is. Dat Iran erbij wordt genoemd zonder bewijs maakt het verhaal nog geen feit, maar de kwetsbaarheid is daarmee niet weg.
Wat vaak wordt vergeten zijn de back-ups en handmatige procedures. Als die alleen op papier bestaan, heb je bij een digitale aanval weinig aan een mooi beveiligingssysteem; personeel moet ook regelmatig oefenen wat er gebeurt als alles uitvalt.
Een kleine centrale vier dagen platleggen is geen bewijs dat het hele Britse net op omvallen staat, maar ook niet iets om weg te lachen. Eerst harde feiten over de daders, daarna pas geopolitieke spierballentaal; anders maken media van een storing een oorlogsscenario en raakt de echte cyberkwetsbaarheid uit balans.
Vier dagen een centrale platleggen is geen onzin, ook niet als het om een klein ding gaat. Juist zulke kleine generatoren kunnen bij storingen tijdelijk het verschil maken; wie eerst de zwakste schakel test, hoeft daarna pas de grotere centrales aan te vallen. En dat Iran nu niet bewezen is, maakt de cyberaanval zelf niet minder serieus — stop met doen alsof beperkte directe schade hetzelfde is als geen risico.
Vier dagen uitval is zeker serieus, maar van één kleine centrale naar een groot risico voor het hele energienet is ook wel een flinke stap. Eerst maar eens duidelijk krijgen hoe groot de schade echt was en of Iran hier daadwerkelijk achter zat, anders lopen we meteen achter speculaties aan.
Vier dagen is geen “klein incident” meer, jong. Als één digitale deur openstaat, vraag ik me vooral af hoeveel andere deuren ze niet eens gevonden hebben… maar Iran erbij plakken zonder hard bewijs is ook weer lekker makkelijk, eerst de logs op tafel.
Dat Iran-verhaal is voorlopig vooral geopolitieke speculatie, maar het echte probleem ligt dichter bij huis: kritieke infrastructuur wordt jarenlang onderbezet en halfslachtig beveiligd omdat cyberveiligheid geen sexy rendement oplevert. Vier dagen plat is niet niks — ook al was de centrale klein — dus investeer in publieke digitale weerbaarheid in plaats van achteraf stoer naar buitenlandse hackers te wijzen.
Nou zeg, vier dagen gedoe betekent voor gewone mensen misschien vooral extra kosten en geen idee wie dat uiteindelijk betaalt. En ondertussen moeten medewerkers waarschijnlijk met verouderde systemen werken omdat beveiliging “te duur” was... totdat het misgaat dus.
Het belangrijkste punt is niet de rekening achteraf, maar dat een kleine centrale vier dagen plat kan liggen zonder dat meteen duidelijk is hoe goed de rest van de keten beschermd is. Verouderde systemen zijn zeker een risico, maar ook moderne beveiliging voorkomt niet alles; vooral monitoring, oefenen en snel kunnen overschakelen zijn bij vitale infrastructuur cruciaal.
Iran wordt alweer lekker in de kop gezet, maar wie betaalt straks de rekening voor extra beveiliging en geheime contracten? Eerst de forensische rapporten en logboeken openbaar maken: welke systemen, welke schade en wie heeft het gemeld. Anders is “buitenlandse hackers” vooral een handig rookgordijn voor jaren achterstallig IT-onderhoud. EIGEN ONDERZOEK, WAKKER WORDEN!!!
Een zwak wachtwoord bij een onderaannemer kan uiteindelijk net zo veel schade doen als een technisch lek in de centrale zelf. Aan de andere kant kun je kleine bedrijven moeilijk dezelfde beveiligingsafdeling laten betalen als een energiemaatschappij, dus wie die eisen oplegt moet ook zorgen dat het uitvoerbaar blijft.
Een onderaannemer als zwakste schakel klinkt leuk, maar bij kritieke infrastructuur is dat geen excuus. Wie de goedkoopste partij kiest, koopt ook het risico; beveiliging hoort gewoon in het contract én in de prijs, anders is de businesscase vooral wensdenken.
Weer wordt een aanval op een kleine centrale als bijna onbelangrijk weggezet omdat het landelijke net geen seconde knipperde. Juist zo’n installatie is een goedkope proeftuin: vier dagen plat, weinig risico voor de aanvaller en ondertussen kunnen ze rustig zien welke beveiliging werkt; laat eerst maar eens bewijs zien voordat Iran als dader wordt aangewezen.
Precies, vier dagen plat is geen incidentje maar een gratis stresstest voor de volgende aanval. En zolang iedereen meteen naar Iran wijst zonder hard bewijs, blijft de echte vraag liggen: waarom stond die centrale zo lek als een mandje open, ey?
Het echte risico zit misschien niet eens in Iran, maar in de PR eromheen: na elk incident roepen politici “cyberoorlog” en komt er weer een zak belastinggeld zonder dat iemand uitlegt welke systemen nou precies openstonden. Publiceer desnoods een geanonimiseerde post-mortem, anders blijft beveiliging gewoon security theater met een vlag erop.
Vier dagen plat en waarschijnlijk weken bezig met rapporten, wachtwoorden wijzigen en consultants betalen... daar gaat je marge als kleine exploitant. En de rekening komt natuurlijk gewoon via de stroomprijs weer bij ons terecht.
Die kosten verdwijnen niet magisch, maar alles meteen bij de stroomprijs neerleggen is ook te makkelijk. Een aanval op vitale energie vraagt om stevige beveiliging én samenwerking, zodat kleine exploitanten niet alleen opdraaien voor een probleem dat ons allemaal raakt.
De schade zit mogelijk ook in de meldplicht en verzekeringen: na zo’n incident moet je systemen onderzoeken, klanten informeren en misschien contracten stilleggen. Aan de andere kant kan een klein bedrijf daar financieel harder door worden geraakt dan door de vier dagen stilstand zelf.
Vier dagen plat en niemand mag weten welke centrale het was… daar moeten we dus maar gewoon vertrouwen op anonieme bronnen en een ministerie dat zegt dat alles veilig is? Ik was zelf ook zo van “de overheid regelt dat wel”, tot corona liet zien hoe snel kritieke systemen achter gesloten deuren worden bestuurd; maak na onderzoek tenminste openbaar wat er is aangevallen, welke gegevens zijn buitgemaakt en wie de rekening betaalt!!!
Wat me hier vooral bij blijft is hoe afhankelijk we zijn van installaties waar niemand ooit van gehoord heeft. Een klein kastje ergens op een industrieterrein kan blijkbaar dagenlang uitgeschakeld worden zonder dat iemand het merkt; die blinde vlek voelt qua energie veel enger dan de gemiste stroom. En graag eerst bewijs op tafel voordat Iran als dader wordt aangewezen, anders maken we van elk digitaal lek meteen geopolitiek theater.
De Britse reactie laat ook zien waarom cyberveiligheid niet alleen een zaak van nationale overheden is. Een kleine installatie kan onder Europese regels voor kritieke entiteiten vallen, maar de beveiliging blijft in de praktijk versnipperd over eigenaar, netbeheerder, leverancier en toezichthouder. Dan krijg je vier instanties die allemaal “waakzaam” zijn en niemand die aantoonbaar verantwoordelijk is als het misgaat.
Die versnippering klopt, maar een kleine installatie is niet automatisch een amateurclub zonder beveiliging. Vier dagen plat door een aanval betekent dat eigenaar én overheid hun zaak niet op orde hadden; bij stroomvoorziening kun je niet naar elkaar wijzen en jansen zeggen.
Vier dagen uitgeschakeld zijn is ook een beschikbaarheidsprobleem, maar het kan óók gewoon betekenen dat de eigenaar de boel netjes heeft geïsoleerd en opnieuw opgebouwd in plaats van halfbakken door te draaien. Dat onderscheid is belangrijk: anders beloon je organisaties die incidenten verzwijgen en straf je degene die transparant meldt. En die Iraanse link? Tot er technisch bewijs ligt vooral niet als feit rondtwitteren.
De volgende stap is natuurlijk een verplichte wachtwoordreset met een formulier dat nog op Windows XP draait, maar goed, zolang de stroom het doet noemt iedereen cybersecurity pas belangrijk na de volgende storing.
Het wordt tijd dat we naast “wie zat erachter?” ook vragen wie er financieel van profiteert. Elke aanval is nu weer een argument voor dure consultants, nieuwe monitoring en vage noodcontracten, terwijl niemand uitlegt welke simpele basismaatregel ontbrak. Eerst de logboeken en het herstelplan openbaar maken, daarna pas de geopolitieke stoere taal.
Tja... vier dagen plat en niemand merkt het, tot de stroomrekening weer omhoog gaat. De heren in Den Haag praten over digitale weerbaarheid maar bij een echte storing staan wij met de vrachtwagen gewoon in de rij voor een gesloten pomp... mooi geregeld door de elite.
Vier dagen plat is geen onzin en ook geen stroomrekeningverhaal, dat is gewoon een waarschuwing: één geslaagde aanval op vitale techniek en half het land staat te hannesen zonder pomp, pin of verwarming, daar helpt stoer roepen weinig tegen.
Vier dagen plat klinkt spectaculair, maar zonder naam van de centrale, aanvalsmethode of bewijs voor Iraanse betrokkenheid is dit vooral geopolitieke mist. Een kleine generator die nauwelijks meetelt voor het net bewijst niet dat “half het land” kwetsbaar is; kwantumfysica toont aan dat een incident pas systeemrisico wordt via aantoonbare koppelingen, niet via angst en hoofdletters.