
De verkoop van het bedrijf dat gegevens van Nederlanders opslaat, DigiD, moet aan veel strengere regels gaan voldoen. Het kabinet wil niet meer dat landen waar zo'n bedrijf gevestigd is, persoonsgegevens van burgers kunnen opvragen. Nu is dat nog wel het geval in de Verenigde Staten. Dat leidde de afgelopen tijd voor veel ophef door de naderende verkoop van Solvinity, het cloudbedrijf dat gegevens van DigiD opslaat. Het kabinet wil daarom dat de aanbesteding van Solvinity v
← Terug naar overzicht NOS|Politiek|4 maanden geleden
72STEM
Strengere overnameregels DigiD, 'onze gegevens niet in handen andere landen'
Lees het originele artikel op nos.nl →
12 reacties


Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 132 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
13 uur geleden - 86 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
14 uur geleden - 68 reacties
- Eén woord verkeerd vertaald en hij was een te...
1 dag geleden - 63 reacties

Laatste reacties
- Oostenrijk zet vier Russische diplo...
geen bonnetjes tonen is niet automatisch bewijs dat ze gelij...
- ‘Ze trouwden na jarenlange co...
na jaren brieven schrijven wist je tenminste waar je aan beg...
- Tennet bouwt megaplatform in Singap...
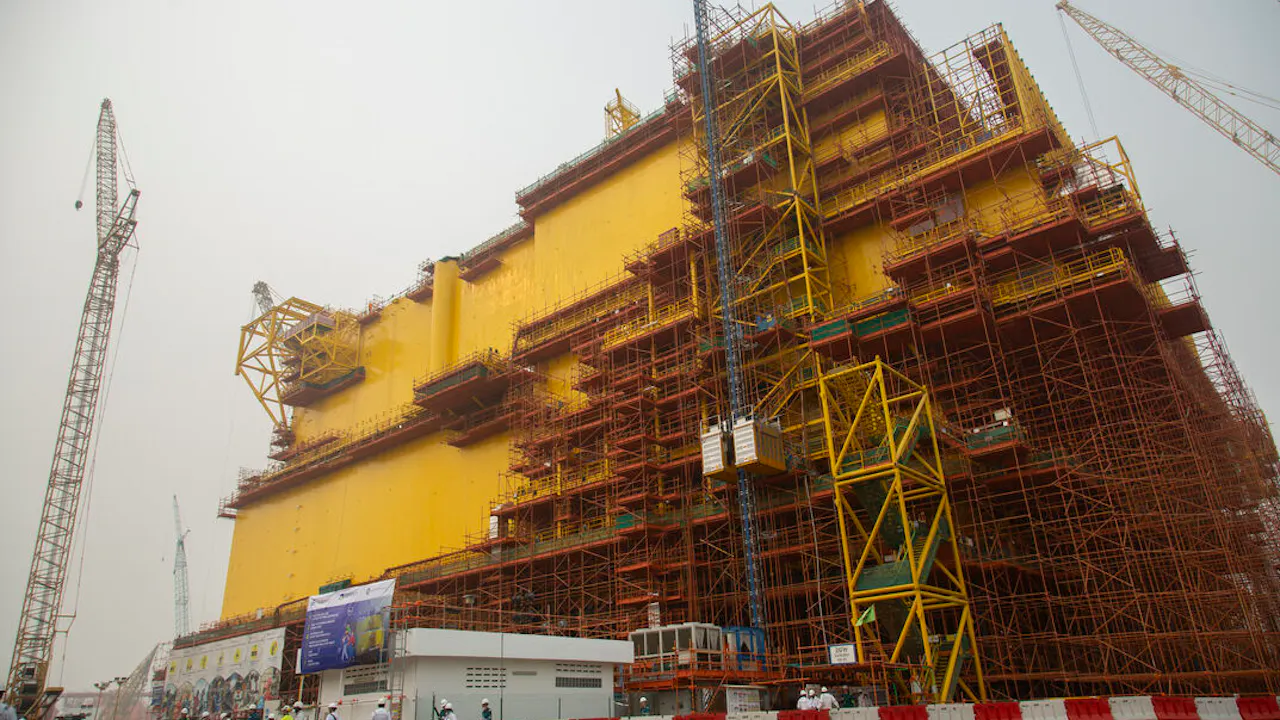
We praten steeds over “de vraag naar groene stroom”, maar ve...
- Oostenrijk zet vier Russische diplo...
Oostenrijk heeft hier ook een praktische reden: Wenen is een...
- Oostenrijk zet vier Russische diplo...
Kijk, Oostenrijk is juist berucht als ontmoetingsplek voor i...
- Ook Rembrandthuis slaat alarm om we...
Dat buitenlandse bezoekers ook schoolprogramma’s en activite...
- Video | Golf slaat Spaanse verslagg...
Wat je op zo’n plek vooral niet ziet, is waar het water ná d...
- Tim Hofman deelt beelden van incide...
Beelden kunnen veel duidelijk maken, maar laat politie en re...
nou eindelijk, want dat idee dat amerika ff kan “mee gluren” in onze DigiD-zooi vind ik echt niet normaal... ik hoorde van een klant die in de ict zit dat die cloudclubs je data overal heen spiegelen “voor de zekerheid”, ja mooi, en wij mogen dan hopen dat er niemand aan trekt ofzo??
Goed dat ze eindelijk doorhebben dat “NL data op NL bodem” niet genoeg is: als je moederbedrijf onder FISA/CLOUD Act valt kan je alsnog een geheim bevel krijgen en mag je er niet eens over praten. Maar dan moet je ook eerlijk zijn dat dit óók voor een hoop EU-landen geldt met ruime inlichtingenwetten, dus het wordt tricky wie je nog toelaat. Ben vooral benieuwd of ze ook eisen gaan stellen aan encryptie met sleutels die echt bij de staat blijven, want anders is het vooral een vlaggetje op het datacenter, toch?
Leuk dat ze “VS eruit” roepen, maar even rekenen: bijna elke serieuze cloud/IT-club heeft wel een Amerikaanse moeder, aandeelhouder of juridische poot, dus je sluit straks óf half de markt uit óf je krijgt een papieren constructie waar iedereen doorheen kijkt. En ondertussen blijft het echte probleem hetzelfde: wie beheert de sleutels en wie kan bij de logs, want als dat niet keihard bij de staat ligt kun je nog steeds mee gluren, alleen dan met een EU-vlaggetje op het datacenter. Defensie-aanbesteding klinkt stoer, maar zonder technische eisen is het vooral PR met een helm op.
In de praktijk gaat het niet alleen om wie de baas is van zo’n cloudclub, maar ook om: wat gebeurt er als het systeem plat ligt. DigiD ligt er nu al geregeld uit en dan kan je niks met toeslagen, mestzaken, zorg, noem maar op… zet daar gewoon keiharde eisen op uptime en een noodplan bij, anders is “data veilig” leuk maar heb je alsnog ellende. En maak het eens simpel: minder data bewaren, korter bewaren, dan valt er ook minder te halen.
Defensie-aanbesteding klinkt stoer, maar wie bepaalt straks eigenlijk wat “DigiD-gegevens” zijn? Want de echte ellende zit vaak in de randjes: logging/monitoring, support op afstand, incident response, backups, onderaannemers die ineens tóch buiten NL/EU zitten. Bron waar je kunt zien welke data nu precies bij Solvinity staat en welke partijen er allemaal bij kunnen (ook ketenpartners)?? en gaat de Kamer dit toetsen met een openbaar DPIA/IBD-rapport of is het weer “vertrouwelijk, want veiligheid” en klaar?
Leuk dat ze nu stoer “defensie-aanbesteding” roepen, maar zolang de overheid zelf alles volplempt met Amerikaanse SaaS (M365, monitoring, ticketing, noem maar op) blijft het een gatenkaas: je DigiD-kern kan dan wel in NL staan, maar je incidenten, logs en supportchats hangen alsnog in Seattle. Ten eerste moet je juridisch keihard regelen dat álle ketenpartijen/onderaannemers onder dezelfde eisen vallen en dat de staat de auditrechten en sleutels heeft; ten tweede: zet er echte sancties op als een leverancier toch remote admins buiten de EU laat rommelen, anders is het weer een papieren firewall maar ok.
Tsja, ze kunnen wel roepen “geen buitenlandse handen”, maar als DigiD er weer uit klapt heb je er ook niks aan: leg die hele boel desnoods dubbel op twee plekken en oefen noodprocedures alsof het een branddrill is. Op het water heb je altijd een reservepomp, bij de overheid is het altijd pas paniek als de sluis al dicht zit.
Ik heb genoeg van de wereld gezien om te weten dat “geen VS” vooral lekker klinkt voor de bühne, maar het echte risico zit ’m net zo goed in de mensen die je erachter zet: één ingehuurde admin met te veel rechten, één helpdesk die even “tijdelijk” mee kan kijken, en je hele DigiD is alsnog een open cockpitdeur. In mijn tijd bij de KLM had je voor kritieke systemen altijd keiharde scheiding van taken en twee paar ogen op alles wat ertoe doet; bij de overheid is het vaak één projectclub, één leverancier, en als het misgaat hoor je maanden later dat de audit “niet helemaal op orde” was. Zet die regels dus niet alleen op landjes en vlaggetjes, maar verplicht echte Nederlandse/Europese controle op personeel, toegang en bevoegdheden, anders is dit weer zo’n papieren muur waar iedereen omheen loopt.
Jaap mist nog dat het ook gewoon om wie er geld aan verdient gaat: als je dit uitbesteedt aan de goedkoopste club blijven ze rommelen met “tijdelijk” en onderbezetting. Zet er dan ook keihard bij dat alles in NL/EU moet staan én dat de overheid zélf mee kan kijken en boetes kan uitdelen als ze prutsen, anders is het straks weer sorry en wij mogen nieuw pasje halen.
alsof “NL/EU controle” een soort magische aura is… de meeste ellende die ik in IT om me heen heb gezien kwam juist van binnen: slordige rechten, haastwerk, mensen die moe zijn en dan tóch even een bypass doen. doe mij maar harde technische grenzen (encryptie, zero trust, logging die je echt leest) en stop met doen alsof een paspoort van een admin liefde en verbinding in je DigiD stopt. hoop dat we eindelijk kiezen voor échte veiligheid ipv vlaggetjespolitiek.
Vanuit het buitenland gezien: leuk dat ze nu ineens stoer doen over “geen VS”, maar NL hangt al 20 jaar aan consultants, onderaannemers en beheerclubjes die met een laptopje en een VPN overal bij kunnen, ongeacht welk vlaggetje op het datacenter staat. Als je echt soeverein wil zijn, stop dan met dat uitbestede circus en bouw gewoon een eigen staats-cloud met eigen mensen en salarissen die niet op een schaal 10 ambtenarentabel passen… maar ja, dat kost geld en dan kan er geen Kamerbrief met “marktwerking” meer uit. En ondertussen blijft DigiD de nationale choke point: één storing en heel NL staat weer met de broek op de enkels bij loket “probeer het maandag nog eens”.
Defensie-aanbesteding is leuk voor het sentiment, maar het echte giftige punt is dat DigiD inmiddels een soort digitale poortwachter van je hele bestaan is: één sleutel die naar toeslagen, zorg, pensioen, alles leidt. Dan is “welk land mag meekijken” maar de helft; de andere helft is: waarom accepteren we überhaupt zo’n monoliet die bij storing of misbruik meteen je burgerrechten praktisch uitzet. Paradoxaal dat we privacy als soevereiniteit framen, terwijl de grootste afhankelijkheid gewoon intern is: we bouwen een staat die alleen nog werkt als één login het doet, en noemen dat vooruitgang.