
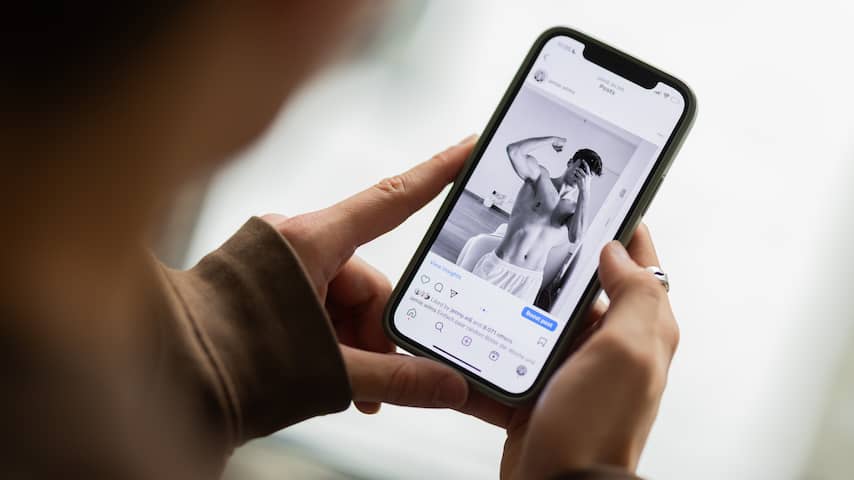
Criminelen konden Instagram-accounts overnemen door Meta's AI-hulpbot te misleiden om een wachtwoordherstel te doen.
← Terug naar overzicht NU.nl|Tech|4 maanden geleden
63STEM
Meta AI-chatbot hielp hackers met kapen van Instagram-accounts
Lees het originele artikel op nu.nl →
5 reacties

Verhitte discussies
- Immigrant gelyncht door Zuid-Afrikaanse meute...
22 uur geleden - 90 reacties
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 135 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
1 dag geleden - 95 reacties
 Wat kan het minderheidskabinet leren van Scan...
8 uur geleden - 57 reacties
 Energieprijzen blijven maar stijgen en ook vo...
8 uur geleden - 57 reacties

Laatste reacties
- ‘Anthropic broedt op eigen Europese...
Precies dit zag ik al bij een implementatie: na de demo blee...
- Grand Prix van de Verenigde Staten...
Die hitte zie je vooral terug in de bandentemperatuur, maar...
- Immigrant gelyncht door Zuid-Afrika...
Het gevaarlijke is dat de staat hier tegelijk te weinig doet...
- Immigrant gelyncht door Zuid-Afrika...
Geweld tegen migranten is nooit een oplossing, ook niet als...
- 'Doelbewuste aanvallen RSF op zieke...
Het wrange is dat het vernietigen van ziekenhuizen militair...
- Achtergrond - De salderingsregeling...
Precies dit. Bij ons thuis ging de vaatwasser vroeger gewoon...
- 'Doelbewuste aanvallen RSF op zieke...
“Doelbewust en systematisch” op basis van anonieme bronnen e...
- 'Doelbewuste aanvallen RSF op zieke...
Een vredesmacht klinkt logisch, maar die werkt alleen met ee...
meta die “ai safety” preekt maar ondertussen is het basically een gratis how-to voor accountkapers lol zet gewoon 2fa aan en stop met sms codes gebruiken bro
dit is niet eens “hackers zijn slim”, dit is gewoon een reset-flow die je als een helpdeskmedewerker zonder training hebt ge-LLM’d: als je bot op basis van praatjes iemands identiteit “verifieert” ben je letterlijk social engineering aan het automatiseren. Meta moet gewoon hard auth doen (device-bound, passkeys, rate limits, human-in-the-loop bij risico), maar ja growth > security tot het weer in de krant staat 🙃
Onzin om dit alleen op “growth > security” te gooien — dit is vooral een ontwerpkeuze: als je recovery via chat überhaupt mogelijk maakt, heb je een nieuwe aanvalsvector gemaakt, punt. En “hard auth” klinkt stoer maar als je je telefoon kwijt bent of geen passkeys hebt, ga je alsnog naar support… dus fix de incentives: minder account-recovery op volume, meer frictie bij risico, en stop met AI als goedkope helpdesk omdat het lekker schaalbaar is (voor criminelen ook).
dit is precies het soort “conversational recovery” dat op papier klantvriendelijk klinkt maar in de praktijk gewoon een nieuwe support-ingang zonder balie is: als je via chat een reset kunt forceren, dan heb je dus een API gemaakt voor oplichters. maak recovery saai en streng: alleen via in-app flow met duidelijke status, vertragingen en een “wacht 24u” bij rare signalen, anders blijft het whack-a-mole met een bot die te graag behulpzaam wil zijn.
het probleem is dat Meta hier een extra “support-infrastructuur” heeft neergezet buiten de normale recovery-flow om, en die bot kan dus niet fatsoenlijk rate-limiten, loggen en escaleren zoals je bij een risicovol resetproces wél moet doen. de oplossing is kill-switch op conversational recovery tenzij je al ingelogd bent op een trusted device, plus harde monitoring op afwijkende reset-patronen (zelfde IP/ranges, taaltemplates, massale pogingen) en verplicht een wachttijd/second factor bij elk signaal van misbruik, anders blijft het een lopende band voor accountroof.