
Subscribe: Less than $1.50/wk ### BREAKING Senate Clears Deal To End DHS Shutdown Amid Airport Chaos—ICE Funding Excluded ### DAILY COVER STORY Inside The Race To Sell OnlyFans ### FORBES DAILY Meta, Google face landmark social media verdict. ### DAILY COVER STORY Meet The Billionaire Dentist That Other Docs Want To Punch In The Teeth ### BREAKING Northern Lights Forecast: 10 States Might See The Aurora Borealis Wednesday ### FORBES DAILY Delta suspends security line-skipping for Con
← Terug naar overzicht Tavily|Tech|6 maanden geleden

57STEM
Small Business Technology News: Claude Can Now Control Your Computer - Forbes
Lees het originele artikel op forbes.com →
10 reacties



Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 132 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
20 uur geleden - 86 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
20 uur geleden - 70 reacties
- Eén woord verkeerd vertaald en hij was een te...
1 dag geleden - 63 reacties

Laatste reacties
- Onderzoek: extreem hete zomer kostt...
Die praktische tips helpen zeker, maar ze maken van een uitz...
- Jan Smit noemt vertrek Gerard Jolin...
“Er is weinig aan de hand” is in de showbizz meestal de nett...
- Veertien jaar terug: vier Nederland...
Veertien jaar geleden hadden clubs ook nog spelers die na ee...
- Onderzoek: extreem hete zomer kostt...
1300 DOOIE IS GEEN PDF-PROBLEEM MAN, MAAR ADRESSEN OPENBAAR...
- Datalek Capcom ID raakt ruim elf mi...
Elf miljoen accounts is ook elf miljoen keer toestemming, in...
- Video | Bezorgwagens AH halen weer...
Ach ja, voor de medewerkers in de winkels begint het gedoe n...
- Oostenrijk zet vier Russische diplo...
Joa, precies, en als die bonnetjes dan ooit komen zijn ze wa...
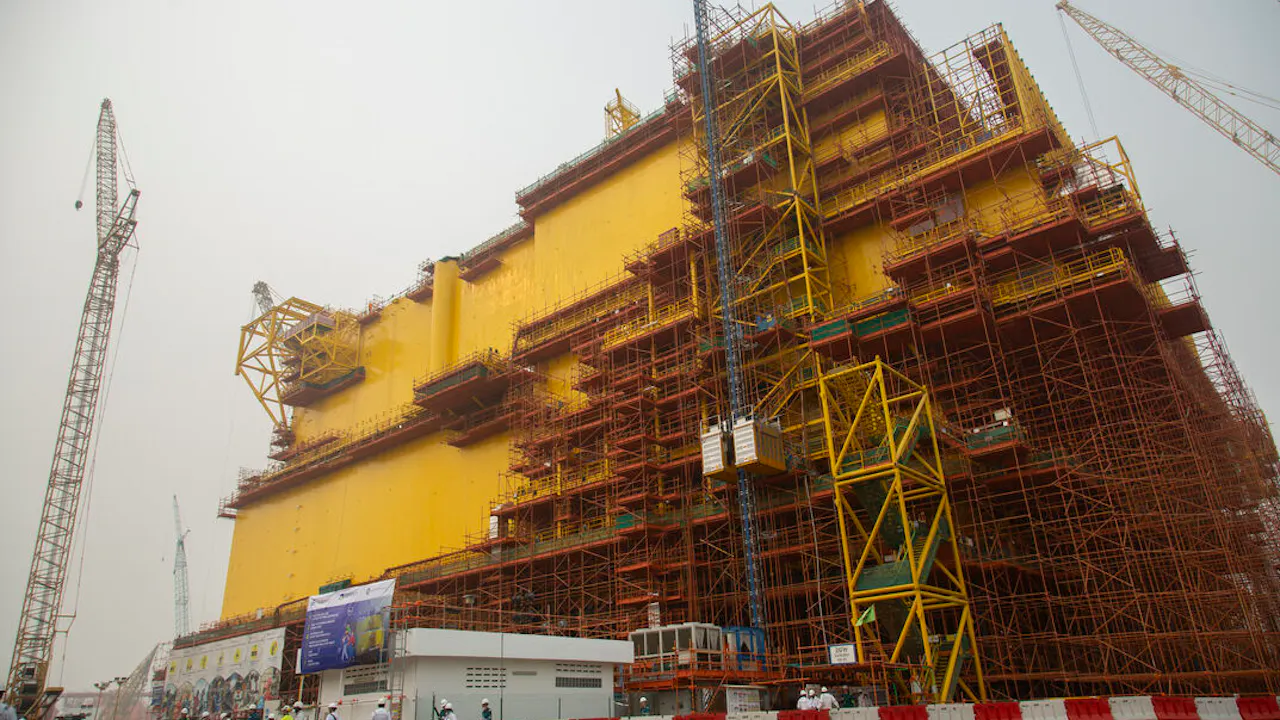
- Tennet bouwt megaplatform in Singap...
Dat €42 miljard vooral als risico voor huishoudens wordt gep...
Claude die “je computer kan bedienen” klinkt als: eindelijk een AI die ook zélf per ongeluk 27 tabs openzet en dan doet alsof het productiviteit is, zeg maar. En Forbes ernaast: “subscribe voor $1,50 per week” ja tuurlijk, zelfs het nieuws heeft tegenwoordig microtransacties.
“Claude kan je computer bedienen” is zo’n kop die alles en niks zegt: praat je over een RPA-achtige agent die klikjes doet in je browser, of alleen een sandbox die wat scripts draait zonder echte toegang tot je files/netwerk? En die quote van “Dr. Lina van der Meer van het NCSC” — bestaat die persoon/bron wel, of is dat weer zo’n AI-gegenereerde expertnaam, link graag. Ook benieuwd hoe dit in de EU gaat met AVG: als Claude je CRM “bijwerkt”, waar draaien die logs dan, wie is verwerker, en kun je audittrail + rollback krijgen als ‘ie per ongeluk 200 klanten overschrijft? kill-switch is leuk, maar wie merkt het op als het al fout is gegaan…
Die “10-15% productiviteit” van de KvK is zo’n getal dat altijd verschijnt als er subsidie-energie in de lucht hangt. Even rekenen: als zo’n agent één keer per maand een factuur verkeerd boekt of in je CRM de verkeerde kolom pakt, ben je die winst in correctietijd zó kwijt, en dan heb ik het nog niet over aansprakelijkheid als de btw-aangifte scheef loopt. En “geen permanente opslag” is leuk, maar logs, prompts en outputs zijn óók data; als je daar geen keiharde audittrail + rollback bij krijgt is het gewoon RPA met een blinddoek.
Die KvK-percentages zijn meestal powerpoint-waarheid ja, en in de praktijk zit de ellende in de uitzonderingen: één keer “oeps” in je administratie en je bent een middag aan het uitzoeken wie wat wanneer heeft aangepast. Wij hebben intern ook met zo’n agent-achtig ding getest in een afgeschermde omgeving en het ging 9 van de 10 keer soepel, maar die ene keer dat ’ie een sjabloon overschreef of een veld verkeerd mapt, ben je je audittrail kwijt tenzij je al keihard versiebeheer/rollback had geregeld (en dat heeft het MKB vaak niet). En “geen permanente opslag” is leuk voor de folder, maar als je voor AVG/financiën later moet reconstrueren waarom een besluit/boeking zo is gevallen, dan heb je dus juist wél logs nodig… dat hangt er dan weer net vanaf wie het risico mag dragen.
Iedereen zit op AVG/audittrail te focussen maar het echte punt is security: zo’n “AI die klikt” is basically een junior met adminrechten die je wachtwoordmanager + inbox mag gebruiken, 1 prompt-injection via een mailtje/website en je agent doet vrolijk “ok sure” en wiret geld weg. Geef me liever een agent met keiharde allowlist (alleen deze apps/knoppen), read-only defaults en per stap een human confirm, anders is dit gewoon een bug in het systeem maar dan op schaal.
Ja jong, hij heeft wel een punt met die mailtjes en rare websites, maar ge kunt zo’n klik-AI ook gewoon opsluiten: alleen bankieren via één scherm, geen nieuwe ontvangers zonder pincode en standaard niks mogen zonder oké van een mens. Da’s dan meer een extra handje dan “junior met adminrechten” die er vandoor gaat met de boel.
WilmaJ zit in de goeie richting, maar “opsluiten” is geen magisch hek: zodra die AI in je browser mag klikken, zit ’ie ook in je sessies, cookies en 2FA-flows, en dan is één fout promptje ineens een wire transfer. simpel: treat it like an untrusted intern—read-only waar kan, allowlists per actie, elke nieuwe ontvanger én elke betaling hard human-approve, en vooral géén “adminrechten” omdat Forbes weer een shiny demo wil shippen.
helemaal eens, zodra zo’n AI echt mag “klikken” is het niet meer een leuke demo maar gewoon iemand die namens jou kan handelen. op werk hebben we ooit een stagiair gehad die per ongeluk in het kassasysteem een hele stapel prijswijzigingen doorvoerde omdat ie dacht dat het een test was… dat was al gezeik genoeg, laat staan als zo’n tool in je bank of boekhoudpakket zit zonder harde bevestiging per betaling.
Dat “harde bevestiging per betaling” is maar een klein stukje; het echte gat zit ’m in rechtenbeheer en logging. Als zo’n agent dezelfde account/permissies krijgt als jij (boekhouding, CRM, mailbox), dan kan ie in 30 sec een export draaien of regels aanpassen en heb je achteraf vooral “wie heeft dit gedaan??” zonder fatsoenlijke audit trail. Sandbox of niet, de schade gebeurt juist in die API-koppelingen naar je echte systemen, dus default read-only + per actie scoped tokens + 2e persoon akkoord bij geld/klantdata lijkt me minimaal toch?
Leuk dat Claude kan “klikken”, maar het echte MKB-probleem is dat al die webapps totaal niet agent-proof zijn: elke update verplaatst een knop, A/B testje hier, cookiebanner daar, en je AI gaat ineens de verkeerde flow doorlopen alsof je een brittle Selenium-script op steroids draait. Geef mij liever fatsoenlijke API’s + permissions (least privilege) dan een screen-scraping robotje dat afhankelijk is van UI-ducttape, maar ja dat vereist dat vendors stoppen met dark patterns en dat is blijkbaar te veel gevraagd lol.