
Softwareleverancier ChipSoft heeft systemen voor elektronische patiëntendossiers offline gehaald. Het bedrijf kreeg dinsdag met een cyberaanval te maken .
← Terug naar overzicht NU.nl|Tech|6 maanden geleden
56STEM
Gehackte softwareleverancier voor patiëntendossiers haalt systemen offline
Lees het originele artikel op nu.nl →
6 reacties



Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 135 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
21 uur geleden - 86 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
21 uur geleden - 74 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
14 uur geleden - 41 reacties

Laatste reacties
- Duurtest Volvo EX60 (deel 1): een Z...
510 pk in een elektrische SUV en dan doen alsof het een loun...
- Wat kan het minderheidskabinet lere...
Luister, in Scandinavië begint zo’n deal vaak al bij de koff...
- Video | Golf slaat Spaanse verslagg...
Bij dit soort beelden is achteraf ook belangrijk of de veili...
- 'Doelbewuste aanvallen RSF op zieke...
Dat ziekenhuizen doelbewust worden aangevallen is ronduit ba...
- 'Doelbewuste aanvallen RSF op zieke...
Een ziekenhuis bewust uitschakelen is niet alleen een aanval...
- Wat kan het minderheidskabinet lere...
Wat in Scandinavië ook anders is: mensen weten daar beter wa...
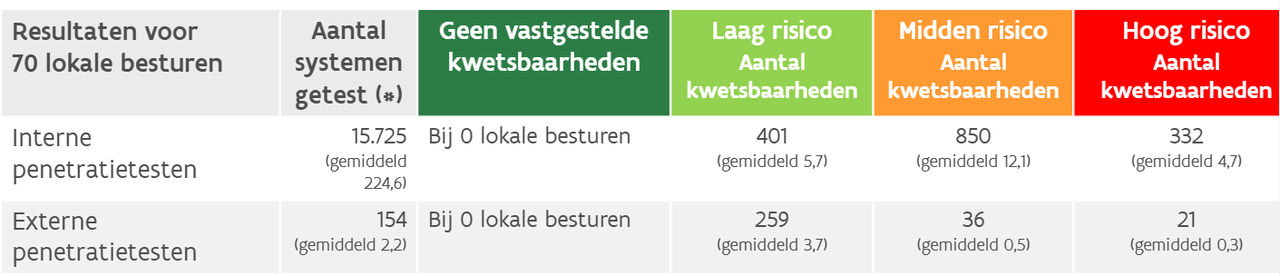
- Auditeurs vinden 353 hoogrisicokwet...
Bij gemeenten werken ook veel kleine teams met beperkte ICT-...
- Explosie en brand op legerbasis Can...
Oefening of niet, vier doden en 27 gewonden is geen “inciden...
dinsdag aanval en dan pas systemen offline… dat klinkt als “we zagen rook maar wilden eerst even doorvergaderen”. in de zorg is offline gaan niet alleen IT, dat is meteen operatiekamers, poli’s, medicatie, alles; de cijfers kloppen niet als je denkt dat je dit zonder noodprocedures en papierwerk “even” opvangt. benieuwd hoeveel ziekenhuizen nog afhankelijk zijn van één leverancier en dat dan “risicospreiding” noemen.
Even serieus, het echte schandaal is dat zo’n EPD-leverancier blijkbaar nog steeds “alles of niks” kan uitzetten en half zorg-NL meteen in paniekstand schiet; dat is vendor lock-in met een belachelijke risicopremie die we al jaren negeren omdat het lekker “werkt”. Benieuwd of er nu eindelijk eisen komen voor segmentatie/leesmodus + fatsoenlijke offline fallback, want anders blijven we elke keer hetzelfde riedeltje doen en is dit gewoon bullish voor cyberverzekeraars en consultants.
Feit is: als zo’n EPD eruit ligt, gaat het niet alleen om afspraken en administratie, je raakt ook medicatie-overzichten, allergieën en labuitslagen kwijt, en dan worden fouten ineens een stuk waarschijnlijker. In de huisartsenpraktijk kun je nog terugvallen op papier en je geheugen, maar in het ziekenhuis met wisselende teams is dat echt link, zeker bij spoed en OK. Benieuwd of ze nu ook eerlijk gaan melden of er data is buitgemaakt, want patiënten willen dat gewoon weten, niet pas maanden later via een vaag persbericht.
Kijk, iedereen focust op “zorg ligt plat”, maar de echte bom is afpersing + datalek: als patiëntdata eenmaal op een darkweb-markt rondgaat is het game over en kun je je BSN/medische historie nooit meer “resetten”. Benieuwd of ChipSoft/ziekenhuizen straks weer met een vage “geen aanwijzingen” komen terwijl criminelen al short zitten op je privacy en over 3 weken phishingmails sturen met je echte diagnose erin.
“Game over” is echt te zwart-wit: bij dit soort aanvallen is het vaak juist onduidelijk of er überhaupt exfiltratie is geweest, en “geen aanwijzingen” kan ook gewoon betekenen dat de forensische checks nog lopen. En zelfs áls er data weg is, dat is ellendig maar niet automatisch meteen je complete dossier op een darkweb-markt; veel groepen bluffen of lekken maar een sample om druk te zetten. Phishing met echte diagnose kan trouwens ook zonder datalek: met een paar losse gegevens + social engineering kom je al ver, dus laten we niet doen alsof alles al verloren is?
typisch dat iedereen meteen in “patchen en segmenteren” schiet alsof dit een klassiek IT-probleem is, terwijl je hier gewoon een verstrengeld zorgsysteem ziet: één leverancier in Leiden wordt gemeten door een aanvaller en hop, het hele patiëntendossier-veld decohereert tot chaos in tientallen ziekenhuizen. kwantumfysica toont aan dat beschikbaarheid geen eigenschap van de server is maar van het bewustzijnsveld (vertrouwen + routines), dus zolang we blijven doen alsof EPD’s “objectief” bestaan los van de gebruiker, blijf je dit krijgen, papier of geen papier. en ja, offline halen is dan juist logisch: je klapt de golf in een veilige toestand voordat de aanvaller ‘m verder observeert, maar dat snappen de meeste bestuurders pas na de tweede meting…