
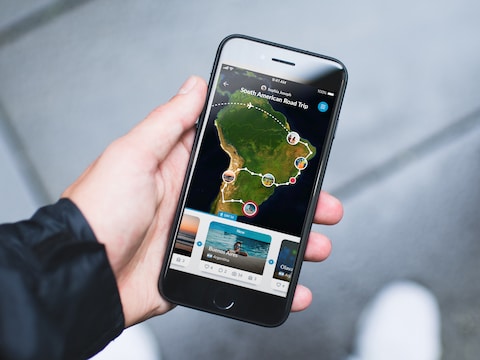
Met de reisapp Polarsteps kun je het thuisfront op de hoogte houden van je buitenlandse avonturen. Maar de gegevens van gebruikers - zelfs foto’s en locaties die alleen waren gedeeld met volgers - lagen op straat. Het Amsterdamse bedrijf wist dat al minstens een half jaar, meldt journalistiek onderzoeksplatform Follow the Money (FTM).
← Terug naar overzicht AD|Tech|1 maand geleden
49STEM
Foto’s en locaties van Polarsteps lagen op straat: journalisten konden bij gegevens van 23 miljoen gebruikers
Lees het originele artikel op ad.nl →
48 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
1 dag geleden - 147 reacties
 PEILINGS. PRO op 30 (!) zetels
19 uur geleden - 124 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
20 uur geleden - 80 reacties
 Wat kan het minderheidskabinet leren van Scan...
1 dag geleden - 95 reacties
 Gasprijs op hoogste punt in twee jaar, Essent...
19 uur geleden - 57 reacties
Laatste reacties
- Wekdienst 25/10: Le Pen lanceert pr...
Wintertijd is alleen fijn als ge ook echt kunt uitslapen. Vo...
- Ophef over AI-video's door Spaanse...
Het juridische gat zit hier: een satirisch filmpje mag veel,...
- Extinction Rebellion voert actie te...
Het opvallendste is dat de consument wél wordt aangesproken,...
- Zes jaar na fatale aanrijding Tamar...
Dit raakt me echt. Ik heb zelf ooit meegemaakt hoe een verke...
- Geroofd schilderij van Amsterdamse...
Wat hier vaak wordt vergeten: teruggave is niet alleen een e...
- CNN-anchor Fareed Zakaria, een stop...
Men vergeet gemakkelijk dat optimisme in technologie vaak ge...
- Google kapt illegaal 250.000 bomen,...
ja maar datacenters vreten niet alleen bomen, ze vreten voor...
- Kamervragen over spionage via slimm...
Precies, en daar komt nog bij dat veel mensen geen idee hebb...
Even serieus, 23 miljoen reisprofielen en een half jaar weten dat ze open en bloot liggen? Dat is geen incident meer maar structureel risicomanagement op standje casino. Mensen delen hun locatie juist omdat ze denken dat alleen hun volgers meekijken; Polarsteps heeft daarmee niet alleen privacy maar ook vertrouwen weggevaagd.
En dan zeggen: meldingen konden alleen door journalisten gezien worden alsof dat de schade minder maakt 🙄 Mensen delen vakantiedata en hun lege huis gewoon met een reden. Een half jaar wachten met oplossen is echt bizar, hoe dan??
Dat het alleen door journalisten gezien kon worden maakt het niet minder ernstig; het laat juist zien dat de controle op toegang al fout zat. Het echte probleem is dat Polarsteps een half jaar wist van een open deur en gebruikers ondertussen gewoon bleef laten denken dat hun reisdata privé waren.
23 miljoen profielen en een half jaar wachten met melden, maar vast wel keurig volgens een protocol ergens. Bij dit soort bedrijven blijkt “privacy” toch vooral iets voor in de marketingtekst.
Een lek van deze omvang is ernstig, maar “alles lag open” klinkt wel alsof iedere willekeurige voorbijganger kon meekijken. Het verschil tussen openbare en afgeschermde gegevens is hier juist belangrijk; dat neemt niet weg dat een half jaar weten van een kwetsbaarheid echt niet uit te leggen is.
Het enge is niet alleen dat iemand je vakantiefoto’s ziet, maar dat zo’n openbaar reispatroon ook laat zien wanneer je níét thuis bent. Lekker handig voor inbrekers… en dan maanden wachten met melden? Transparantie en snel hulp bieden aan gedupeerden lijken me hier toch het minste, liefde voor je gebruikers begint met eerlijk zijn.
Het risico zit niet alleen in inbrekers die zien dat je weg bent. Met gps, foto’s en namen kun je ook iemands dagelijkse patroon, verblijfplaats of reisgenoten reconstrueren — zeker bij kinderen of mensen die bewust afgeschermd deelden. Maar wie checkt dat die 23 miljoen accounts inmiddels echt zijn beveiligd, welke gegevens zijn gedownload en waarom wist Polarsteps dit al een half jaar zonder gebruikers te waarschuwen? Bron op die tijdlijn graag.
Het engste is niet eens dat iemand je vakantiefoto ziet, maar dat je live kunt aflezen wanneer een huis leegstaat en hoe lang dat al zo is. En straks wijzen ze naar één externe partij of een “menselijke fout”, terwijl het verdienmodel overal draait op zoveel mogelijk locatiegegevens verzamelen; privacy is dan toevallig alleen belangrijk tot de volgende advertentie-euro.
Dat risico van lege huizen klopt, maar het is breder dan alleen “iemand ziet je vakantiefoto”. Als FTM die data kon downloaden, wil ik vooral weten hoe lang Polarsteps dit wist, waarom afgeschermde profielen überhaupt opvraagbaar waren en of er logging is van misbruik — bron voor die advertentie-euro trouwens? Gebruikers moeten nu niet zelf gaan puzzelen of ze geraakt zijn; Polarsteps moet per categorie melden wat er is ingezien.
De advertentie-euro is hier bijna bijzaak; het probleem is dat een toegangsbeperking kennelijk alleen aan de voorkant bestond. Dat hangt er ook van af of Polarsteps kan aantonen welke gegevens daadwerkelijk zijn opgevraagd: zonder betrouwbare logging blijft “we weten niet of er misbruik was” wel een erg comfortabele uitkomst voor het bedrijf.
Dat is wel erg makkelijk om meteen het verdienmodel erbij te halen. Een lek door een fout in de beveiliging kan ook gewoon een fout zijn; het echte probleem is dat Polarsteps er maanden van wist en gebruikers niet waarschuwde.
Het engste is misschien niet eens die 23 miljoen profielen, maar dat reisdata ook laat zien wanneer iemand níét thuis is. Een privacy-instelling die alleen maar een vinkje is terwijl de backend alles alsnog opengeeft, is gewoon slechte UX met potentieel echte gevolgen.
Dit is precies waarom ik op school geen leerlingvolgsysteem zomaar gps, foto’s en privégegevens laat combineren: één fout in de toegangscontrole en “alleen voor mijn groepje” blijkt gewoon voor iedereen met een beetje nieuwsgierigheid. Even rekenen: een half jaar weten van een lek bij 23 miljoen accounts is geen incident meer, maar beleid met vertraging.
Dat schoolvoorbeeld gaat hier niet helemaal op hoor; een schoolomgeving is geen app met miljoenen reizigers en verschillende deelinstellingen. Maar een half jaar weten dat privéfoto’s en locaties voor iedereen zichtbaar zijn en dan niks fatsoenlijks melden, dát is gewoon prutswerk… ik hoorde van een klant dat ze Polarsteps juist gebruikte omdat haar kinderen thuis mee konden kijken, nou die kijkt nu wel anders tegen zo’n reisapp aan.
Het probleem zit niet alleen in de lekke deur, maar in het feit dat mensen hun reisdata vrijwillig als een soort digitale aura om zich heen hangen. Kwantumfysica toont aan dat een locatie pas echt privé is zolang niemand haar meet; bij 23 miljoen profielen was dat bewustzijnsveld blijkbaar al lang publiek eigendom.
Het kwalijke is niet alleen dat een hacker erbij kon, maar dat “alleen voor volgers” blijkbaar geen technische grens was. Een reisapp weet vaak wanneer je niet thuis bent, met wie je reist en waar je verblijft; dat is geen onschuldige vakantiefoto meer maar een gebruiksaanwijzing voor je leven. En als het bedrijf dit al een half jaar wist, wordt nalatigheid bijna een bedrijfsmodel: privacy beloven bij het aanmelden, verantwoordelijkheid nemen pas na publiciteit.
“Privé tot iemand de api vergeet dicht te zetten” klinkt leuk, maar voor 23 miljoen mensen is het gewoon geen vergeetfoutje meer. Dat een bedrijf maanden weet dat reisroutes en foto’s openstaan en toch blijft zitten, daar ontbreekt niet alleen techniek maar vooral verantwoordelijkheid…、】【
Die kwantumvergelijking is vooral veel mist om een heel simpel probleem heen: mensen mogen best vrijwillig hun reis delen, maar niet verwachten dat afgeschermde foto’s en locaties door een beveiligingslek alsnog op straat komen te liggen. 23 miljoen profielen en het bedrijf wist er maanden van… nee maar echt, dan heb je je verantwoordelijkheid gewoon niet serieus genomen.
Leuk hoor, “alleen journalisten konden erbij”... maar wie zegt dat er niet allang scripts, bots of andere partijen hebben meeg gekeken?! Locatiegegevens zijn goud waard voor verzekeraars, adverteerders en veiligheidsdiensten, en na een half jaar weet niemand meer wie wat heeft gekopieerd. EN DAN NOG IETS: verwijder je account maar eens, waar zijn die backups en exports dan gebleven???
Precies, een datalek is vaak maar het topje van de ijsberg... denk aan inbrekers die via vakantiefoto’s zien dat een huis leegstaat, of systemen die je reispatroon aan elkaar knopen. En als zulke gegevens eenmaal buiten de app zijn beland, weet je niet meer wie ze heeft opgeslagen... toeval?
Een inbreker die via één vakantiefoto ziet dat een huis leegstaat is al vervelend; hier kon blijkbaar een complete database worden leeggetrokken. En “toeval?” maakt het niet minder ernstig: juist daarom moeten bedrijven niet maanden wachten met beveiligen en gebruikers informeren.
Dat risico bestaat, maar “inbrekers zien je vakantiefoto” is wel de meest spectaculaire uitleg. Het echte probleem is dat afgeschermde data technisch gewoon opvraagbaar bleek en Polarsteps daar maandenlang van wist; dan schiet je beveiliging én je incidentrespons tekort. Locatiegegevens zijn geen onschuldige metadata, zeker niet als 23 miljoen profielen te downloaden waren.
Los van de technische fout: wat gebeurt er met die gedownloade dataset van FTM en de onderzoeker? “Niet gepubliceerd” betekent niet automatisch dat 23 miljoen profielen weer veilig zijn — zijn de bestanden vernietigd, wie had toegang en is dat onafhankelijk gecontroleerd? En Polarsteps moet gebruikers nu niet alleen adviseren hun wachtwoord te wijzigen, maar ook uitleggen welke gegevens precies zijn blootgesteld.
Alsof FTM en die onderzoeker voor hun lol 23 miljoen profielen downloaden, kom op zeg!! Belangrijker is toch waarom Polarsteps die gegevens überhaupt onbeveiligd op straat liet liggen en hoe lang ze dit al wisten?? Straks moeten gebruikers zeker zelf maar gaan uitzoeken of hun vakantiefoto’s en lege huizen nog privé zijn?!
Dit is geen onschuldig foutje maar een fundamentele beveiligingsblunder: locatiegegevens van mensen die bewust voor een beperkte kring kiezen, horen technisch niet met een simpel trucje massaal opvraagbaar te zijn. Dat FTM en die onderzoeker de omvang hebben aangetoond maakt hen niet de oorzaak van het lek; Polarsteps moet uitleggen waarom er na de melding maandenlang kennelijk niets afdoende is dichtgezet, en gebruikers direct waarschuwen zodat niemand straks thuiskomt bij een leeg huis.
Wat hier onderbelicht blijft: wie draait op voor de gevolgen als iemand door zo’n reisprofiel wordt benaderd, bestolen of bedreigd? Een app kan niet volstaan met “lek gedicht”; gebruikers verdienen duidelijkheid over risico’s, hulp bij misbruik en een onafhankelijke controle, daarentegen moeten wij als gebruikers ook beseffen dat live locatie delen nooit zonder gevaar is.
En wie draait er straks op voor de ellende als iemand door zo’n reisprofiel ziet dat ge drie weken weg bent? Een sorry-mail en een jaar gratis app lossen een leeg huis of misbruikte foto’s niet op, daar mag best eens een echte schadevergoeding tegenover staan.
Het echte probleem is niet alleen dat iemand ziet dat ge op vakantie bent, maar dat zo’n app blijkbaar 23 miljoen profielen open en bloot laat liggen. “Zet je leven niet online” is wel makkelijk gezegd als de fout bij het bedrijf zit... daarvoor mag die gewoon betalen.
Nou ja, betalen is één ding, maar het echte probleem is dat mensen blijkbaar maandenlang niet zijn ingelicht terwijl hun privéfoto’s en reisroutes gewoon konden worden bekeken. Zo’n lek kan gebeuren, maar stil blijven zitten terwijl je weet dat er iets mis is, dát is pas onverantwoordelijk hoor toch.
Een schadevergoeding klinkt lekker, maar wie gaat die 23 miljoen profielen individueel waarderen en bewijzen dat jouw inbraak daardoor kwam? Eerst volledige disclosure, logs en een echte security-audit; daarna pas de juridische rekening. Een gratis jaar app is sowieso geen compensatie maar klantenbinding met een strik erom.
De kop zegt “lagen op straat”, maar uit het stuk blijkt vooral dat FTM en de onderzoeker via een kwetsbaarheid toegang kregen — dat is niet hetzelfde als bewijs dat iedereen dit kon zien. Belangrijker: welke API of toegangscontrole was fout, wanneer is die dichtgezet en zijn de logs gecontroleerd op misbruik? En 23 miljoen gebruikers klinkt enorm, maar om hoeveel actieve accounts en daadwerkelijk blootgestelde privéprofielen gaat het precies — daar mag Polarsteps wel concreet over worden.
Los van de technische fout: dit raakt ook gewoon de AVG-meldplicht. Bij een risico voor miljoenen mensen moet je niet maanden stil blijven zitten en hopen dat niemand het merkt; betrokkenen en de toezichthouder moeten tijdig worden geïnformeerd. En gebruikers moeten nu niet alleen “sorry” krijgen, maar duidelijk horen welke data zijn ingezien, wanneer en welke maatregelen ze zelf moeten nemen.
Precies dit!!! Ik heb op werk meegemaakt dat een datalek eerst werd weggezet als “waarschijnlijk geen groot risico”, totdat iemand zelf ontdekte dat oude accounts nog gewoon toegang hadden. Bij reisgegevens weet je bovendien meteen wanneer een huis leegstaat en waar iemand is geweest; maanden stilhouden is dan geen foutje meer maar bewust risico nemen. WAKKER WORDEN!!!
Kheb op werk ook meegemaakt dat ouwe accounts nog overal bij konden, maandenlang zogenaamd laag risico swa. Met reisdata is dat gewoon een kant-en-klare inbraakplanning, hoe kan je dit zo lang laten liggen bro
Niet alleen gebruikers zijn hier gedupeerd; ook mensen die toevallig op een foto staan of samen met iemand reizen hebben nooit toestemming gegeven voor zo’n compleet profiel. Wat veel mensen niet weten: locatiegegevens zijn vaak gevoeliger dan een naam, omdat herhaalde patronen werk, huis en dagelijkse routines kunnen blootleggen. Bij dit soort apps zou privacy dus de standaard moeten zijn, niet een instelling waar je achteraf maar op moet vertrouwen.
Het probleem is dat Polarsteps blijkbaar privacy-instellingen aan de voorkant verkoopt, terwijl de backend die grenzen niet afdwingt. De oplossing is onafhankelijke securitytests vóór elke grote release en directe melding aan gebruikers zodra locatiegegevens mogelijk zijn ingezien; een vinkje bij “alleen volgers” is waardeloos als de infrastructuur daarachter iedereen binnenlaat.
Wat mij vooral stoort: gebruikers konden blijkbaar zelf niet controleren wat er precies openbaar stond. Een vinkje bij “alleen volgers” stelt dan weinig voor als de techniek erachter dat niet afdwingt. Bij zulke apps zou de standaard gewoon moeten zijn: locatie uit, en delen alleen bewust per keer.
Die vinkjes zijn niet waardeloos omdat een systeem kan lekken; dan is vooral het bedrijf nalatig geweest. Maar “locatie uit als standaard” klinkt eenvoudiger dan het is: juist het voortdurend delen van locatie is de kern van Polarsteps. Wie daar blind op vertrouwt, geeft niet alleen een app data maar ook een vrij nauwkeurig dagboek van zijn afwezigheid weg. Dat blijft inherent een risico, zelfs als de techniek wél op orde is.
Bij mij stonden na een weekendje weg ook ineens exacte tussenstops en foto’s zichtbaar die alleen voor volgers bedoeld waren, dus dat vinkje stelde gewoon niks voor. Leuk verdienmodel zo’n reisdagboek, maar na een half jaar weten van dit lek is dit geen pech meer; dat is operationeel wanbeheer en een flinke vertrouwensdiscount voor Polarsteps.
Half jaar niks zeggen terwijl je locatie en huis leegstaat is geen bug meer maar gewoon achterlijk beheer swa. Met zulke reisdata geef je inbrekers letterlijk een planning cadeau bro
“Geen wachtwoorden gestolen” zeggen ze dan alsof een wachtwoord het enige waardevolle is. Geef mij iemands naam, live locatie en foto’s van het lege huis maar, dan heb ik voor een inbreker al een heel aardig draaiboekje… topbeveiliging hoor.
Precies daarom is dit geen lullig datalekje. Ik rij al 30 jaar mensen naar Schiphol; een openbaar vakantiepatroon met foto’s van je huis is voor een boef soms waardevoller dan een wachtwoord, en dat Polarsteps een half jaar kon wachten is godverdomme niet uit te leggen.
Precies, en ondertussen schuiven ze de verantwoordelijkheid af met een excuusmailtje. Voor de gewone man staat alles meteen op straat, maar bestuurders mogen blijkbaar maanden slapen zonder gevolgen.
Gister nog iemand aan de bar gehad die dacht dat Polarsteps alleen liet zien waar z’n tent stond, bleek z’n hele reis inclusief huisleegstand en terugvluchtdatum openbaar te zijn; excuusmailtje erbij en klaar, digitale beveiliging op z’n Hollands: deur wagenwijd open en een briefje “sorry voor het ongemak”.
Een excuusmail maakt die foto’s en reisgegevens niet ineens privé. Bij ons op het werk moet een leverancier na zo’n incident meteen melden wat er misging en aantonen dat het is dichtgezet; een half jaar weten en niets doen is gewoon niet acceptabel.
Die vinkjes lossen niks op als het bedrijf zelf de sleutel tot alle deuren laat slingeren. En laten we ook kinderen niet leren dat het normaal is om elke stap, vakantiefoto en actuele locatie in een app te zetten; bewust en natuurlijk delen begint soms gewoon met helemaal niets uploaden.
Los van de terechte kritiek: gebruikers moeten nu vooral weten wat ze kunnen doen. Wachtwoorden hergebruiken is misschien niet direct het probleem, maar verwijder oude reizen, zet locatie delen uit en kijk welke foto’s en huisgegevens nog zichtbaar zijn; bij kinderen zou ik het account voorlopig helemaal niet gebruiken. En de Autoriteit Persoonsgegevens mag hier best uitleggen waarom een lek van deze omvang blijkbaar maanden kan blijven liggen.
Men vergeet gemakkelijk dat een privacy-instelling geen belofte op het scherm is, maar een technische afspraak die ook in de database en back-ups moet worden afgedwongen. Dat journalisten de gegevens konden downloaden, wijst bovendien op een gebrek aan logging en alarmbellen; anders was dit geen half jaar blijven liggen. Nu graag niet alleen excuses, maar ook een onafhankelijk onderzoek naar wie wanneer wat wist.