
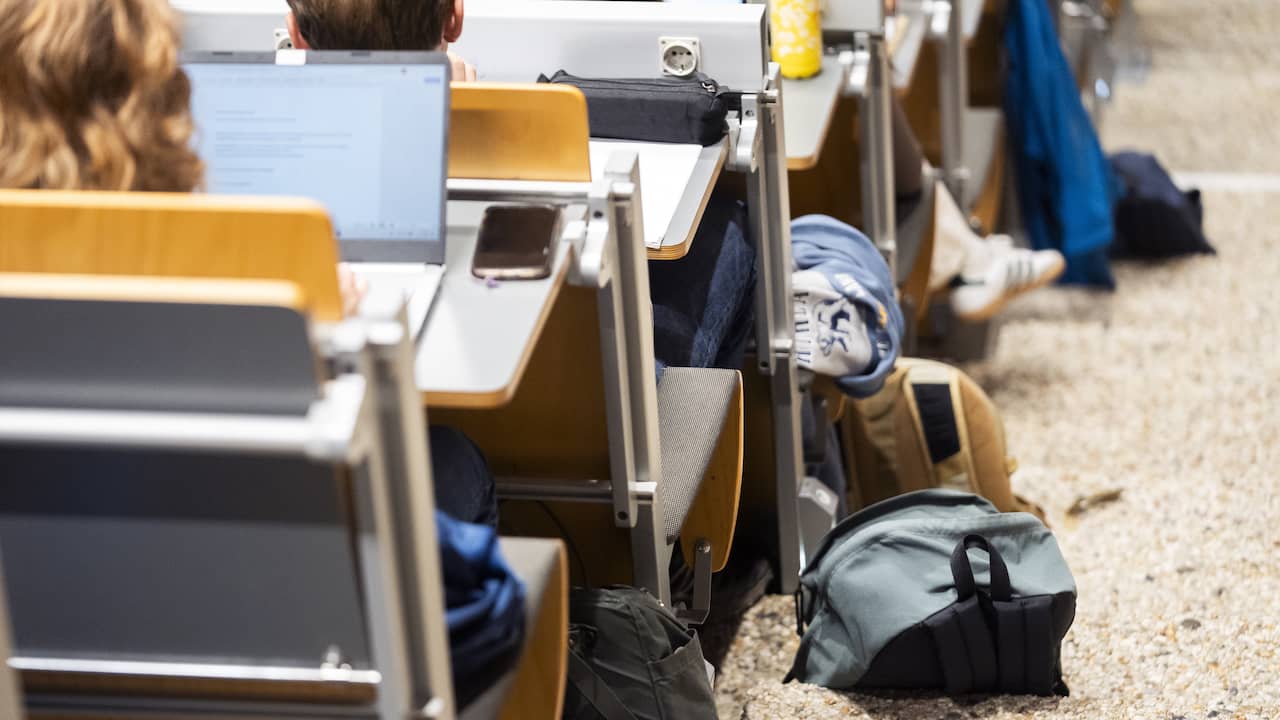
Bij een grote hack van onderwijssoftware Canvas zijn gegevens van ruim 275 miljoen studenten, docenten en onderwijsmedewerkers gestolen. Dat heeft het Amerikaanse moederbedrijf Instructure bevestigd.
← Terug naar overzicht NU.nl|Tech|5 maanden geleden
70STEM
ShinyHunters hackt gegevens van 275 miljoen docenten en studenten
Lees het originele artikel op nu.nl →
6 reacties



Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 135 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
1 dag geleden - 95 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
19 uur geleden - 68 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
1 dag geleden - 80 reacties



Laatste reacties
- Wat kan het minderheidskabinet lere...
Ach, in Scandinavië beginnen ze vaak met een breed akkoord e...
- Voortaan wonen er nog maar twee ult...
Kapitaal kan bewegen, maar dat maakt een vermogensbelasting...
- Schermtijd | Apple maakt al jaren g...
Een originele iPod is inmiddels eerder een verzamelobject da...
- Video - Vijf dingen die je moet wet...
Wat ik nog mis: de netimpact. Als straks veel huishoudens te...
- Intimidatie door zelfbenoemde hooli...
Het probleem is dat een club vaak pas ingrijpt als de schade...
- Storm Austen raast na: onstuimig he...
110 KM/U? ZET DIE TUINSTOEL DAN MAAR BINNE, WANT VOOR JE HET...
- Onderneemster Bianca Vink reageert...
Nou ja, twee versies, extra beelden en aangifte over en weer...
- Hoe laat start de F1 in de VS? Tijd...
Kimi Antonelli al wereldkampioen lijkt me wel erg vroeg gero...
Ik merk gewoon dat onderwijssoftware altijd “handig en goedkoop” moet zijn tot het misgaat, en dan liggen ineens mailadressen, cijfers en misschien zelfs ID’s op straat van een halve wereldbevolking. 275 miljoen is toch geen incident meer hè, dan wil ik vooral weten wie er straks betaalt voor monitoring en herstel, want dat wordt weer doorgeschoven naar scholen en dus ouders.
275 miljoen klinkt heftig maar dat is een platform dat wereldwijd op talloze scholen draait, dus schaal ≠ “extra nalatig”. en dat “ouders betalen” verhaal: scholen kiezen zelf voor die SaaS, dan hoort er gewoon een contract in met aansprakelijkheid, cyberverzekering en boeteclausules; anders heb je dus goedkoop ingekocht zonder risk management.
het probleem is dat we onderwijssoftware behandelen als “kantoortool”, terwijl het feitelijk kritieke infrastructuur is met levensloopdata (cijfers, dossiers, soms zelfs zorg/aanpassingen) en die rommel blijft jaren rondzwerven in backups en exports. de oplossing is dat scholen en leveranciers data-minimalisatie en harde bewaartermijnen afdwingen + standaard encryptie en logging, en vooral: verplicht melden wát er precies is buitgemaakt en wie er toegang had, anders kun je als student/docent niks mitigeren en blijft het bij wat PR-teksten en een gratis jaar credit monitoring...
275 miljoen “records” is meestal marketing voor paniek: één student staat 20x in exports/logs/backups, dus het echte issue is niet het getal maar dat ze blijkbaar een data-lake hebben waar je met één misconfig of gestolen token doorheen kunt stofzuigen. simpel: als je Canvas gebruikt, ga er maar vanuit dat álle historische cursusdata en attachments (pdf’jes, feedback, soms zelfs scans/ID’s) mee zijn gegaan, want niemand zet retention op “minimaal” als de default “bewaar alles voor analytics” is. en credit monitoring is leuk, maar het echte herstel is keys roteren, SSO/OAuth apps doorlichten en vooral: stop met docenten alles in Canvas te laten uploaden alsof het een archief is, het is een tool, geen kluis.
Wat me hier vooral aan irriteert: je kunt als student/docent letterlijk niks zelf doen, want je hebt geen “account” bij Instructure maar je data hangt er wel… slechte UX van verantwoordelijkheid. Geef mensen dan op z’n minst een simpel portaal waar je ziet wélke velden van jou gelekt zijn en waar je meteen je exports/attachments kunt laten verwijderen, anders is het weer: we mailen “sorry” en succes ermee.
275 miljoen is precies waarom “centrale SaaS voor onderwijs” zo’n single point of failure is: één vendor pakt de hele wereld in één blast radius, en daarna krijg je weer een sorry-mailtje terwijl je als student nul rechten hebt om je data te killen. maybe tijd voor EU/NL om open standaarden + data portability af te dwingen zodat scholen kunnen switchen zonder vendor lock-in, want nu is het gewoon: je zit in hun cloud en hopen dat hun security team niet op vakantie was.