
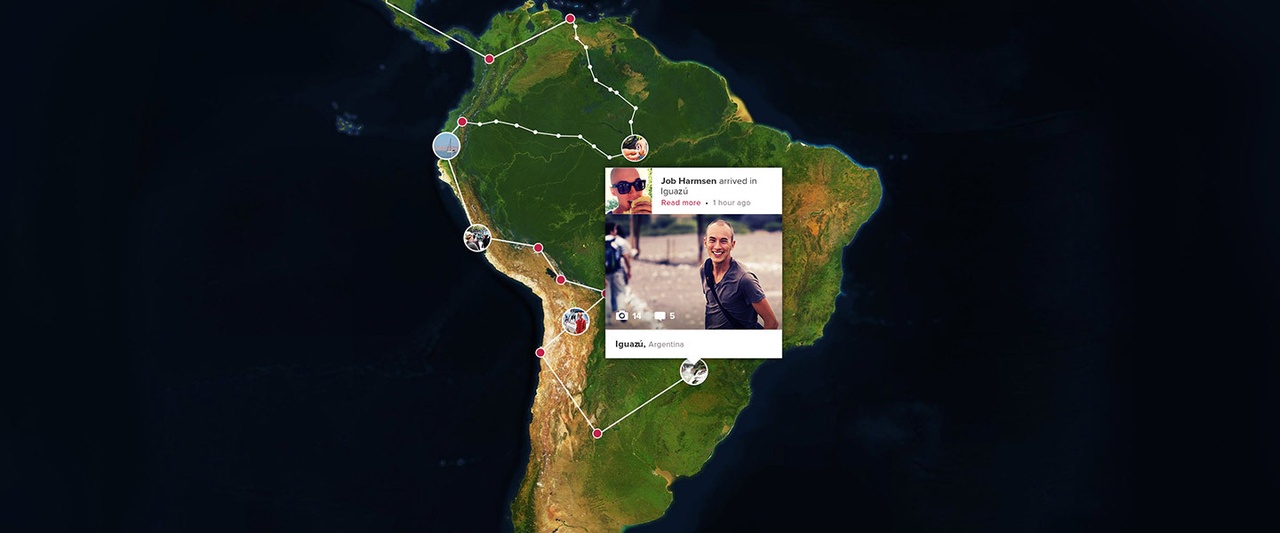
Polarsteps was onvoldoende beveiligd tegen scraping, blijkt uit onderzoek van Follow the Money. Het medium kon vanaf één IP-adres de gegevens en foto's van de ruim 23 miljoen platformgebruikers downloaden. Dat lukte ook bij gebruikers die hun profiel hadden afgeschermd. Polarsteps belooft beterschap.
← Terug naar overzicht Tweakers|Tech|1 maand geleden
43STEM
Locaties van Polarsteps-gebruikers waren via api te scrapen, ook privéaccounts
Lees het originele artikel op tweakers.net →
7 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
1 dag geleden - 147 reacties
 PEILINGS. PRO op 30 (!) zetels
19 uur geleden - 124 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
19 uur geleden - 80 reacties
 Wat kan het minderheidskabinet leren van Scan...
1 dag geleden - 95 reacties
 Gasprijs op hoogste punt in twee jaar, Essent...
19 uur geleden - 57 reacties
Laatste reacties
- Google kapt illegaal 250.000 bomen,...
Het gezondheidsargument is terecht, maar het grootste verget...
- Israël verdrijft 2.000 Palestijnen...
Een aanslag is geen vrijbrief om hele gezinnen uit hun huis...
- Stormschade aan je huis of auto? Da...
Stormschade laat ook mooi zien hoe ongelijk risico’s verdeel...
- CNN-anchor Fareed Zakaria, een stop...
Dat optimisme van Nvidia wordt wel erg makkelijk door iedere...
- LIVE Eredivisie | Vanmiddag PSV - F...
iedereen doet alsof het om voetbal gaat maar half nederland...
- LIVE | Meerdere explosies op vliegv...
Een luchthaven weer openen terwijl er opnieuw explosies klin...
- PEILINGS. PRO op 30 (!) zetels
Ja lekker, iedereen doet alsof die 30 zetels het probleem zi...
- PEILINGS. PRO op 30 (!) zetels
30 zetels is geen bewijs dat Nederland massaal PRO wil; het...
Privéaccount of niet, als een API alles gewoon prijsgeeft is het geen privacy meer maar toneel... locatiegegevens zijn goud waard voor oplichters én voor partijen die willen weten waar mensen uithangen. Misschien waren die “scrapers” niet eens de enigen die meekeken, wie weet wat er nog meer uit zulke systemen wordt gehaald...
Het probleem is dat “privé” hier blijkbaar alleen een instelling in de app was en geen harde scheiding in de infrastructuur. Een API hoort dezelfde toegangsregels af te dwingen als de website, met autorisatie per gebruiker, rate limiting en monitoring; anders is een slot op de voordeur weinig waard als de achterdeur openstaat.
ey leuk technisch verhaaltje, maar als je PRIVÉ aanklikt en toch wereldwijd gevolgd ken worde, dan hebbie gewoon een open raam met een digitaal gordijntje. Rate limiting achteraf noemen is ook lekker: eerst 23 miljoen mense laten lekke en dan pas de deur op slot, halve gare.
PRIVÉ IS PRIVÉ MAN, DAT JE OP DE SITE NIKS ZIET HEB JE GEEN REET AAN ALS DE API ACHTEROM ALLES OPEN GOOT, DAT IS GEEN INSTELLING MAAR SCHIJNVEILIGHEID EN DAAR MOT POLARSTEPS GEWOON VOOR BLOEDEN!!!
Precies, maar het gaat niet alleen om een technisch slotje of rate limiting. Het echte probleem is dat mensen erop vertrouwden dat privé ook echt privé was; Polarsteps moet nu eerlijk melden welke accounts geraakt zijn en gebruikers waarschuwen voor mogelijke stalking of inbraak, want die reisgegevens zet je niet zomaar terug in de kluis.
Bij ons thuis ging Polarsteps er juist af omdat ik merkte hoeveel reisdetails er ongemerkt openbaar kwamen te staan. Je kunt kinderen leren zuinig te zijn met hun naam en locatie, maar een privéprofiel moet ook echt privé zijn; organisaties horen onze gegevens niet als vanzelfsprekend bezit te behandelen.
Een privéprofiel hoort niet alleen voor gewone bezoekers afgeschermd te zijn, maar ook tegen geautomatiseerd opvragen. Tegelijk is niet elke gedeelde locatie meteen een veiligheidsrisico; het wordt vooral ernstig door de combinatie van reispatroon, huisadres en momenten waarop iemand weg is. Dat Polarsteps dit kon laten gebeuren is dus meer dan een slordige instelling, zeker omdat gebruikers erop mochten vertrouwen dat privé ook echt privé betekende.