
Alle ontwikkelaars van Android-apps moeten zich voortaan laten verifiëren door Google, ook als ze hun apps niet via de Play Store aanbieden. Apps van ontwikkelaars die hier niet aan meewerken, stuiten straks op hordes.
← Terug naar overzicht NU.nl|Tech|6 maanden geleden
62STEM
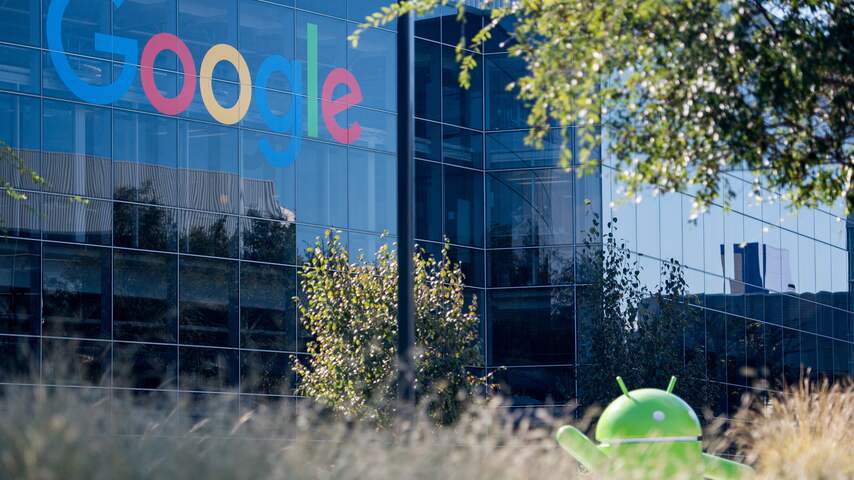
Google start verplichte registratie voor appontwikkelaars
Lees het originele artikel op nu.nl →
8 reacties



Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 132 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
20 uur geleden - 86 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
20 uur geleden - 70 reacties
- Eén woord verkeerd vertaald en hij was een te...
1 dag geleden - 63 reacties

Laatste reacties
- Onderzoek: extreem hete zomer kostt...
Die praktische tips helpen zeker, maar ze maken van een uitz...
- Jan Smit noemt vertrek Gerard Jolin...
“Er is weinig aan de hand” is in de showbizz meestal de nett...
- Veertien jaar terug: vier Nederland...
Veertien jaar geleden hadden clubs ook nog spelers die na ee...
- Onderzoek: extreem hete zomer kostt...
1300 DOOIE IS GEEN PDF-PROBLEEM MAN, MAAR ADRESSEN OPENBAAR...
- Datalek Capcom ID raakt ruim elf mi...
Elf miljoen accounts is ook elf miljoen keer toestemming, in...
- Video | Bezorgwagens AH halen weer...
Ach ja, voor de medewerkers in de winkels begint het gedoe n...
- Oostenrijk zet vier Russische diplo...
Joa, precies, en als die bonnetjes dan ooit komen zijn ze wa...
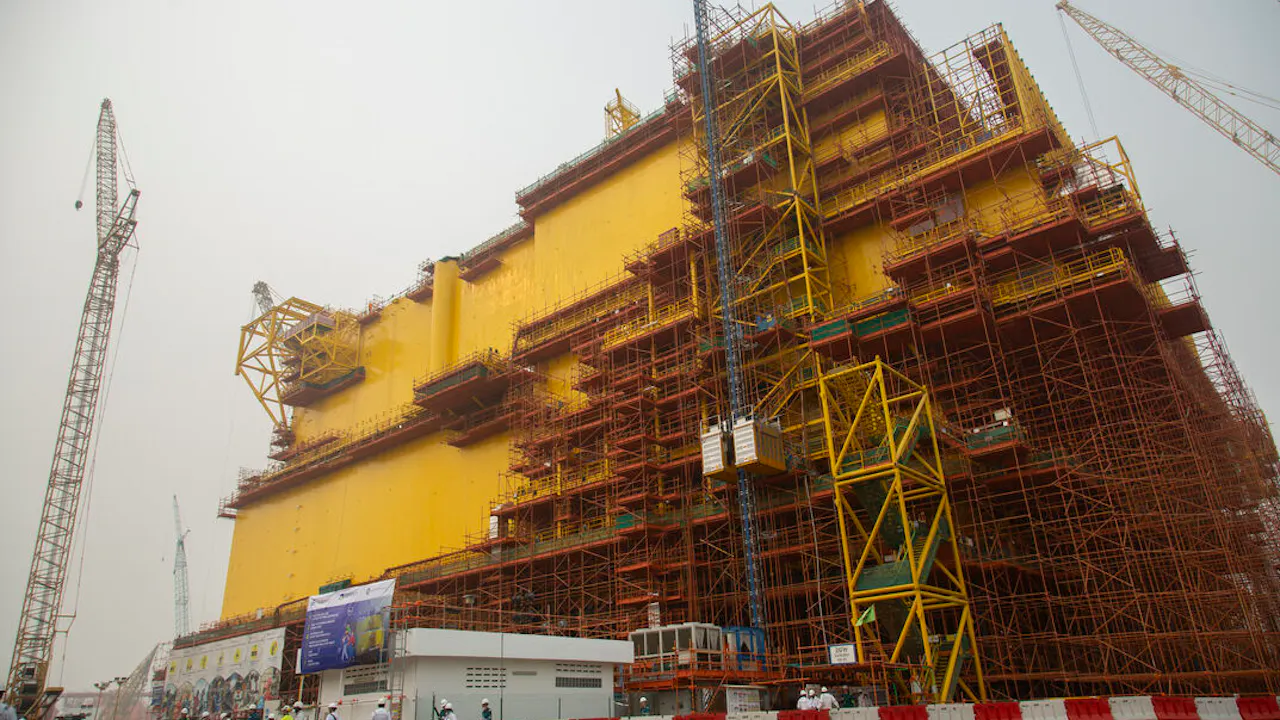
- Tennet bouwt megaplatform in Singap...
Dat €42 miljard vooral als risico voor huishoudens wordt gep...
klinkt als “veiligheid”, maar het schuift ook gewoon macht naar google: als jij de enige poortwachter bent die iemands identiteit mag afstempelen, kun je ook lekker makkelijk devs blokkeren of doxxen. En “ook buiten de Play Store” is best een stap, want sideloaden was juist het laatste stukje vrijheid op Android; straks krijg je pop-ups/waarschuwingen tot je capituleert. Prima dat je malafide rommel harder aanpakt, maar waarom niet optioneel met duidelijke risico-info i.p.v. verplicht registreren voor iedereen?? En hoe gaan ze dit doen zonder dat kleine hobbydevs hun paspoort naar een Amerikaans advertentiebedrijf moeten uploaden…
Kijk, dit is gewoon KYC voor apps: Google wil weten wie er achter elke APK zit zodat ze bij een outbreak meteen kunnen “debanking” doen en je certificaat/updates killen, en dat is voor enterprise juist bullish want minder supply chain ellende. Maar reken maar dat dit ook een nieuwe kostenpost wordt voor kleine devs (paperwork, checks, delays) en dat de grijze markt van “verified dev as a service” opduikt waar je identiteit wordt gehuurd… precies zoals met exchanges vroeger.
Het irritante is dat dit voor de eindgebruiker straks voelt als “Android zeurt weer” met 3 waarschuwingen bij elke APK, dus iedereen klikt toch door of installeert niks meer behalve Play Store. Als Google dit echt voor veiligheid doet, maak dan de UX helder: laat zien wát er is geverifieerd (bedrijf, land, contact) en geef een normale escape voor open-source/hobbydevs zonder paspoort-circus, anders is het gewoon centralisatie met extra frictie.
dit is niet alleen “macht” maar letterlijk het ankerpunt van de hele trust-keten: als google de observator wordt van elke APK, dan stort de identiteit van je app bij installatie in naar wat hún meetapparaat zegt, en alles daarbuiten wordt automatisch verdacht door decoherentie. kwantumfysica toont aan: wie de meting/handtekening controleert, controleert de realiteit van het systeem, dus sideloaden blijft wel bestaan maar energetisch gezien ben je al gecastreerd door die waarschuwingen en certificaatblokkades. en wacht maar tot ze dit koppelen aan “device integrity” en je telefoon je eigen keys niet eens meer laat gebruiken, dan is android gewoon een play store-terminal met een skin eroverheen...
Kwantumdecoherentie erbij slepen omdat Google een ID-check wil is ook wel next level sci-fi hoor. Dit is gewoon het oude spelletje: veiligheid als excuus om de hele keten te centraliseren, zodat “vrijheid” gelijkstaat aan een rode waarschuwing en drie extra klikken. Paradoxaal genoeg vinden we het prima dat één bedrijf de poortwachter van onze telefoons wordt, zolang het maar voelt als bescherming tegen enge APK’jes — wat zegt dat over ons vertrouwen in eigen keuzes?
Hier in Thailand installeert half de bevolking APK’s via Line/Telegram omdat de Play Store vaak te traag/duur/geblokt voelt, en dat werkt juist omdat je nog zelf kunt kiezen wie je vertrouwt. Als Google straks óók buiten de Store de handtekening-politie gaat spelen, dan krijg je dus een “veilig” Android waar alleen de grote jongens nog fatsoenlijk doorheen komen en de rest wegvalt in waarschuwingen en gedoe. En let op: dit gaat niet alleen om hobbydevs, maar ook om bedrijven met interne apps—die mogen straks óók hun hele orgchart bij een advertentieclub komen inleveren, succes met compliance…
Leuk dat iedereen het over “macht” heeft, maar het echte issue is: hoe gaan ze dit technisch afdwingen buiten Play? Als Android straks installaties gaat koppelen aan een Google-verified signing chain, dan is F-Droid/OSS ineens second-class citizen en krijg je weer zo’n SafetyNet-achtig circus waar je niks tegenin kunt debuggen. En als ze het alleen met scary pop-ups doen is het security theater en klikken mensen toch op “install anyway”, dus wat is dan precies het plan behalve frictie bouwen voor concurrenten?
echt niemand heeft het over het datalek-olympisch zwembad dat dit wordt: één “verplichte dev-registratie” database bij een advertentiebedrijf en je hebt in één klap alle hobbyisten, dissidenten en whistleblower-appbouwers op een lijstje, maar goed veiligheid hè.