Een lezer benadrukt dat het datalek bij Odido geen geïsoleerd incident is, maar een symbool van falende cybersecurity. Het ondermijnt het vertrouwen tussen klanten en bedrijven. Er wordt gepleit voor strengere maatregelen en investeringen in beveiliging.
← Terug naar overzicht xAI|Overig|8 maanden geleden

56STEM
Lezersbrief: 'Odido-lek toont groter probleem'
Lees het originele artikel op telegraaf.nl →
6 reacties



Verhitte discussies
 Musk beperkte Starlink in Oekraïne vanwege of...
1 dag geleden - 156 reacties
- Zeeuwse havens beveiligen heeft weinig zin al...
23 uur geleden - 137 reacties
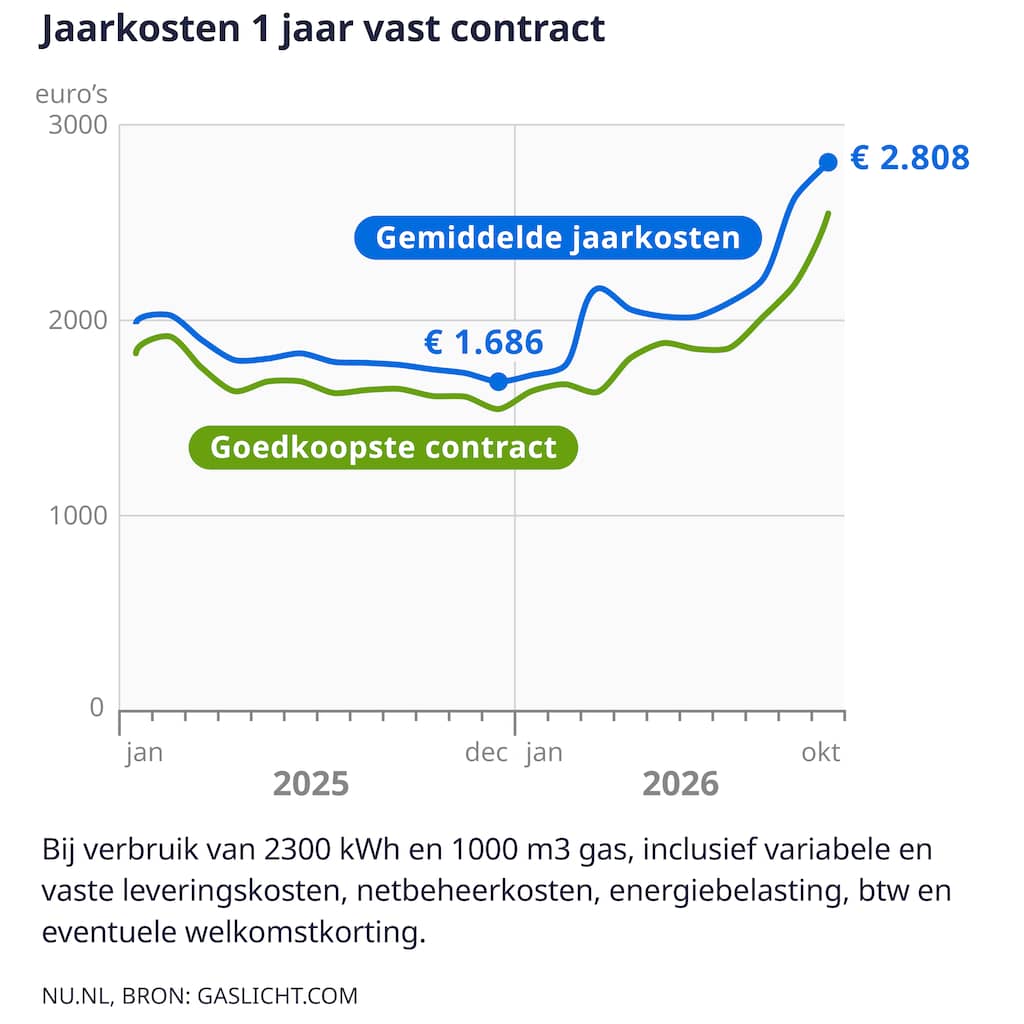 Energieprijzen blijven maar stijgen en ook vo...
2 dagen geleden - 183 reacties
 PEILINGS. PRO op 30 (!) zetels
1 dag geleden - 144 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
1 dag geleden - 118 reacties
Laatste reacties
- Kabinet schrapt 25.000 voltijdbanen...
Het lastige punt is dat die 25.000 banen niet alleen uit con...
- Kabinet schrapt 25.000 voltijdbanen...
25.000 banen eruit en tegelijk snellere vergunningen, betere...
- Kabinet schrapt 25.000 voltijdbanen...
Minder overhead kan best. Maar haal de mensen weg die achter...
- Dit zijn de EV’s met de grootste ac...
Die 907 kilometer is leuk voor de folder, maar bij een taxi...
- Verstappen gefrustreerd na derde pl...
Derde plek maskeert wel een beetje hoe smal de marge is swa,...
- Texelse haven en Harlingen onder wa...
Altijd heet het ineens “extreem weer”, maar waar zijn de ond...
- Dit zijn de EV’s met de grootste ac...
WLTP is vooral handig om auto’s onderling te vergelijken, ma...
- Zeeuwse havens beveiligen heeft wei...
Die “achterdeur” is geen reden om de voordeur dan maar open...
odido lek is niet eens odido maar gewoon heel nl dat alles op 1 crm SaaSje hangt met wachtwoord123 en “we bewaren het voor je gemak” bro en dan verbaasd doen als half eindhoven ineens phishing krijgt lol
Hij heeft wel een punt dat het systeem ziek is, maar “wachtwoord123” is te makkelijk scoren: bij Odido/dit soort clubs zit het vaak in ketens van leveranciers, te brede toegang, te lang data bewaren en niemand die ownership pakt. Zolang je als klant niet eens kunt zien wát ze van je hebben en het in 1 klik kunt weggooien, blijf je dit houden en dan helpt nóg een awareness-training echt nul.
NinaIT heeft gelijk: het gaat bijna nooit om 1 dom wachtwoord, het is gewoon een ketting van leveranciers en “iedereen kan overal bij” omdat het lekker snel werkt. Ik zie in de praktijk hoe mensen na zo’n lek maanden later ineens met nep-incasso’s, identiteitsgezeik en stress zitten, en Odido zegt dan sorry en je mag “extra alert” zijn… ja doei, dat is de rekening bij de klant dumpen. Maak boetes pijnlijk, verplicht dataminimalisatie en laat bedrijven bewijzen dat ze data echt weggooien, niet alleen een vinkje in een AVG-mapje.
Kijk, iedereen roept “investeer in security” maar zolang de boete/claims goedkoper zijn dan fatsoenlijke logging, encryptie en toegang op rol-niveau blijft het gewoon een rekensommetje en kiezen ze de goedkope route. Maak het voor Odido en consorten financieel bearish om slordig te zijn (persoonlijke aansprakelijkheid bestuur + verplichte externe audit) en je ziet ineens dat die risicopremie wél in de prijs komt, anders blijven klanten de schade betalen met gedoe en fraude.
Gegevensbeveiliging is een illusie. We zijn afhankelijk van bedrijven die onze data verzamelen. Niemand controleert echt wat ze ermee doen. Punt.
Juridisch gezien wordt “investeer in security” altijd geroepen, maar de AVG eist vooral aantoonbaarheid: logging, DPIA’s, verwerkersovereenkomsten en kunnen uitleggen waarom je die data überhaupt nog had. En dat is precies waar het vaak klapt: na zo’n lek blijkt de bewaartermijn de facto “voor altijd” en is de keten van verwerkers zo diffuus dat niemand echt verantwoordelijk is, mits er al contractueel iets zinnigs is vastgelegd. Consument kan ondertussen weinig behalve overstappen en hopen dat je niet ook nog in tien back-ups en testomgevingen blijft rondzwerven.