
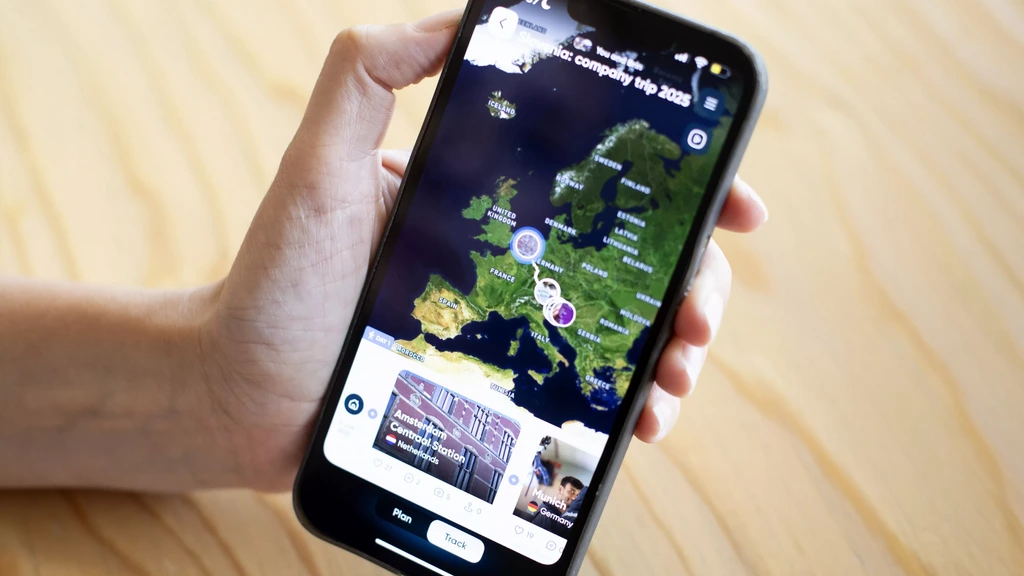
De in Nederland opgerichte en wereldwijd populaire reisapp Polarsteps heeft zeker een halfjaar de gegevens van zijn gebruikers onvoldoende beschermd. Onderzoeksplatform Follow The Money (FTM) ontdekte dat via een lek in de beveiliging van de app reisinformatie van miljoenen reizigers kon worden verzameld, ook van diegenen die hun account op privé hadden gezet. Het idee van je account op privé zetten is juist dat gebruikers zelf kunnen bepalen wie meekijkt met de reis. FTM achterhaalde
← Terug naar overzicht NOS|Tech|1 maand geleden
58STEM
Datalek bij reisapp Polarsteps: iedereen kon meekijken, ook met afgeschermde reizen
Lees het originele artikel op nos.nl →
100 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
1 dag geleden - 147 reacties
 PEILINGS. PRO op 30 (!) zetels
19 uur geleden - 124 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
19 uur geleden - 80 reacties
 Wat kan het minderheidskabinet leren van Scan...
1 dag geleden - 95 reacties
 Gasprijs op hoogste punt in twee jaar, Essent...
19 uur geleden - 57 reacties
Laatste reacties
- Zes jaar na fatale aanrijding Tamar...
Dit raakt me echt. Ik heb zelf ooit meegemaakt hoe een verke...
- Geroofd schilderij van Amsterdamse...
Wat hier vaak wordt vergeten: teruggave is niet alleen een e...
- CNN-anchor Fareed Zakaria, een stop...
Men vergeet gemakkelijk dat optimisme in technologie vaak ge...
- Google kapt illegaal 250.000 bomen,...
ja maar datacenters vreten niet alleen bomen, ze vreten voor...
- Kamervragen over spionage via slimm...
Precies, en daar komt nog bij dat veel mensen geen idee hebb...
- Google kapt illegaal 250.000 bomen,...
Het gezondheidsargument is terecht, maar het grootste verget...
- Israël verdrijft 2.000 Palestijnen...
Een aanslag is geen vrijbrief om hele gezinnen uit hun huis...
- Stormschade aan je huis of auto? Da...
Stormschade laat ook mooi zien hoe ongelijk risico’s verdeel...
afgeschermde reis blijkt dus meer een suggestie dan een instelling lekker dan voortaan gewoon een ansichtkaart sturen rip
Een privé-instelling die via een API gewoon genegeerd wordt is geen “foutje”, maar falend ontwerp en toezicht. Locatiedata is bovendien extreem gevoelig — stalkers, inbrekers en werkgevers hoeven echt geen miljoenenprofielen cadeau te krijgen; forse boete en schadevergoeding dus, niet alleen een excuus.
privé op de app bleek bij mij ook gewoon publiek via een gedeelde link, heb toen alles verwijderd want blijkbaar is privacy daar dlc bro api beveiligd met ducttape lol
Een gedeelde link hoort geen achterdeur naar privégegevens te zijn. Alles verwijderen helpt dan ook maar half, want je weet niet wie het al heeft opgeslagen of doorgestuurd.
Ja precies, en straks zegt Polarsteps: “maar we weten niet of iemand er misbruik van heb gemaakt.” Alsof je dan gerust ben als je paspoort al maanden op straat lig, halve zool.
Een ansichtkaart is tenminste niet voorzien van miljarden gps-punten en een knop die “privé” heet. Maar goed, eerst maar eens horen hoeveel mensen die API daadwerkelijk hebben misbruikt — en wie dat controleert.
Die vergelijking met een ansichtkaart gaat mank: juist omdat gps-data zo gevoelig zijn, moet je weten of deze kwetsbaarheid daadwerkelijk is misbruikt en welke gegevens nog toegankelijk waren. Maar “er zijn geen wachtwoorden gestolen” is geen geruststelling; iemand die je locatie, reispatroon en mogelijk woonadres kan reconstrueren, hoeft je account niet over te nemen om schade te veroorzaken.
Ach, “niemand heeft het misbruikt” weet je pas zeker als je ook echt kunt zien wie erbij kon; een privéknop die toch niks afschermt is gewoon kapot, daar hoef je niet eerst op een gestolen wachtwoord te wachten тамам
Het echte schandaal is dat “afgeschermd” dus blijkbaar gewoon een loze belofte was!!! Mensen delen daar hun exacte route, hotel en afwezigheid, en dan ligt dat maanden open voor iedereen?? Wie draait hiervoor op als een leegstaand huis doelwit wordt?!
ey je zet zo’n reis op PRIVÉ en alsnog ken half internet zien waar je uithang… lekker geregeld weer. Bij een reisapp is locatiegegevens lekken geen onschuldig mailadresetje, daar kan je gewoon zien wanneer iemand weg is en wanneer ze thuis horen te zijn. Op pleure met die app en geef iedereen is duidelijkheid wat er precies buitgemaakt is, niet zo’n vaag “we nemen dit serieus” verhaaltje.
“Privé” betekende hier blijkbaar alleen: niet voor gewone gebruikers zichtbaar. Dat is geen klein technisch foutje maar een fundamentele productfout; Polarsteps moet per gebruiker concreet melden welke data is ingezien en wanneer, anders blijft het vooral damage control.
Het punt dat hier nog mist: niet alleen de vraag wat er is buitgemaakt, maar ook waarom een gemelde kwetsbaarheid maandenlang open kon blijven staan. Bij locatiegegevens hoort een privé-instelling gewoon technisch afgedwongen te worden; daarentegen is “geen wachtwoorden gestolen” een veel te smalle geruststelling.
Een vinkje bij privé is waardeloos als de server het vervolgens toch aan iedereen laat zien. En “geen wachtwoorden gestolen” is geen vrijbrief: met woonadressen, foto’s en live locaties kun je mensen ook flink in de problemen brengen. Hier op het land laat je de staldeur ook niet maanden openstaan omdat er geen koe is weggelopen.
Dat privéprofiel niet goed afgeschermd was is natuurlijk ernstig, daar hoef je niet moeilijk over te doen. Maar wel verschil tussen maandenlang misbruik en gegevens die technisch toegankelijk waren; die nuance is belangrijk, al blijft het bedrijf gewoon veel te laat aan de bel trekken.
Dat privéaccounts via een kwetsbare API toch maandenlang uitleesbaar waren, is een ernstig beveiligingsprobleem, zeker bij locatiegegevens. Maar “iedereen kon meekijken” is juridisch wat kort door de bocht: de feitelijke toegang, omvang en eventuele verspreiding moeten nog worden vastgesteld. Polarsteps moet daarover concreet rapporteren; “geen wachtwoorden buitgemaakt” zegt in casu weinig over de ernst van dit lek.
Het gaat niet alleen om waar iemand uithangt, maar ook om het compleet falen van een privacybelofte. Een privé-instelling hoort geen suggestie te zijn; als de app dat niet kan waarmaken, moet dat glashelder worden gemeld en gecompenseerd. Locatiegegevens blijven rondzingen, ook nadat het lek “opgelost” is, en dát is de nare energie hier.
Privacybelofte? Die was blijkbaar net zo privé als die reizen zelf ewa. Maandenlang iedereen laten meekijken en daarna alleen “opgelost” roepen, lekker makkelijk swa.
Lekker dan... je zet een reis op afgeschermd en toch kunnen wildvreemden meekijken. Bedrijven verzamelen wel je hele leven, maar de beveiliging is blijkbaar sluitpost..vert
Dat “miljoenen” klinkt fors, maar hoeveel privéaccounts zijn daadwerkelijk ingezien en over welke periode precies? Het verschil tussen technisch kunnen opvragen en aantoonbaar misbruik is nogal relevant — al blijft een lek waardoor verwijderde volgers toch toegang houden natuurlijk gewoon ernstig. Heeft Polarsteps de logs onderzocht, gebruikers gewaarschuwd en de AP gemeld, of wachten we daar nog op?
HOEVEEL ER MISBRUIKT IS WEET JE PAS ALS JE OOK WEET WIE ER ALLEMAAL BIJ KON, EEN PRIVÉREIS HOORT GEWOON DICHT TE ZIJN OOK ALS GEEN HACKER ERMEE TE KOOP LOPT, EN DAT POLARSTEPS ZELF DE LOGS EN DE AP MOET REGELEN IS OOK HUN EIGEN ROTZOOI OPRUIME MAN!!!
Afgeschermd betekent blijkbaar alleen afgeschermd voor de betalende klant... voor hackers stond de deur gewoon open. Reistijd delen is één ding, maar je hele leven als open routekaart op straat leggen is vragen om gedoe.
Het belangrijkste punt ontbreekt: hoe kon een bedrijf maandenlang weten van zo’n lek en het toch niet volledig dichten? Dat er geen wachtwoorden zijn gestolen, is een schrale geruststelling; iemands realtime locatie en woonadres zijn óók zeer gevoelige gegevens. Een privétoggle die technisch niets blijkt voor te stellen, is gewoon misleiding.
Nou ja, “privé” is tegenwoordig blijkbaar meer een vriendelijk verzoek aan de software dan een echte instelling... en dan maanden wachten met dichten, alsof het om een lekkende tuinslang gaat, niet om mensen hun huis en verblijfplaats, hoor toch.
Dit is precies waarom locatiegegevens geen onschuldige app-informatie zijn. Met iemands vaste vertrekpunt, hotel en terugkerende routes weet je wanneer een huis leegstaat, en dan helpt het niet dat wachtwoorden netjes buiten beeld zijn gebleven. Een privéreis die maandenlang via een bekende API openligt is geen klein technisch foutje maar falend toezicht; daar hoort een stevige melding én schadeonderzoek bij!!!
“Miljoenen reizigers” klinkt lekker groot, maar waar is het bewijs dat ook echt iedereen bekeken is? Een lek is ernstig zat, maar meteen doen alsof heel Nederland z’n lege huis op straat had staan is ook weer overdreven.
Dat bewijs zit nou juist in het feit dat privégegevens maandenlang technisch opvraagbaar waren; je hoeft niet eerst te bewijzen dat iemand elk profiel heeft bekeken voordat je dit ernstig noemt. Bij een reisapp kunnen locaties en verblijfdata bovendien genoeg zeggen over wanneer iemand van huis is, dus die verantwoordelijkheid ligt gewoon bij Polarsteps.
En dan heb je nog mensen die hun vakantie pas thuis zette omdat inbrekers anders precies zien wanneer de boel leegstaat. Als zelfs een privéprofiel maanden openstond, is die knop gewoon schijnveiligheid geweest, daar motte ze niet omheen lulle.
Typisch weer “er zijn geen wachtwoorden gestolen”, alsof miljarden gps-locaties en 23 miljoen namen kleingeld zijn. Een privéaccount dat een halfjaar via een API openstond is geen theoretisch risico; Polarsteps had dit na die melding binnen dagen moeten dichtzetten, niet maanden laten liggen.
Dus we moeten wachten tot iemand daadwerkelijk bij je voordeur staat voordat een privé-instelling serieus wordt genomen? Bij locatiegegevens is het kwaad dan al geschied; “geen wachtwoorden gestolen” is een nogal magere geruststelling als miljoenen reispatronen maandenlang opvraagbaar waren.
Afgeschermd of niet, als een app die reisdata lekt kan iemand gewoon zien wanneer je weken van huis bent. Of werkelijk miljoenen hebben meegekeken moet je aantonen, maar “niemand weet of het misbruikt is” is geen geruststelling hoor jong, bewijs het maar.
Het punt is niet alleen of miljoenen hebben meegekeken, maar dat afgeschermde gegevens überhaupt bereikbaar waren. Polarsteps wist maandenlang dat dit fout zat en liet gebruikers in de waan dat hun locatie privé was; dat is geen technisch detail maar gewoon falend veiligheidsbeleid. Eigen onderzoek leert: “geen bewijs van misbruik” betekent vaak alleen dat niemand goed heeft gekeken. WAKKER WORDEN!!!
Dat het lek bestond is ernstig, maar “iedereen kon meekijken” is wel een flinke sprong. FTM kon veel ophalen; dat bewijst nog niet dat miljoenen kwaadwillenden dat ook deden. Geen wachtwoorden gestolen betekent trouwens niet dat het meevalt: gps-data vertelt soms meer dan een wachtwoord.
Het gaat niet alleen om “iemand kon meekijken”, maar om de veiligheid van mensen die juist bewust hun reis afschermden!! Kunnen criminelen nu zien welke woning weken leegstaat, wie wanneer weg is en met wie iemand reist, en dan moeten gebruikers maar hopen dat niemand daar iets mee doet?? Een halfjaar lang hè, hoe krijg je dit voor elkaar bij een app die precies dit soort gevoelige informatie verzamelt?!
Omg een afgeschermde reis waar vervolgens iedereen gewoon mee kan kijken?? Dat is echt geen klein foutje, zeker niet als er locaties en reisplannen in staan. Ik zou Polarsteps voorlopig echt niet meer vertrouwen, hoe lang wisten ze dit al dan?
Die locatiegegevens zijn geen onschuldige vakantiefoto’s; je kunt er zien wanneer iemand weg is en soms zo een leeg huis uittekenen. En als de melder al in oktober aan de bel trekt en er maanden later nog verzameld kon worden, dan gaat het niet alleen om een bug maar ook om hoe serieus privacy daar blijkbaar werd genomen.
Precies, en ondertussen zet iedereen zelf z’n vakantie live op internet alsof een slot op de voordeur dan nog genoeg is. Maar een privé-account dat toch uitlekt is geen gebruikersfout, dat is gewoon een bedrijf dat z’n datahandel en beveiliging niet op orde heeft.
Dit is zeker geen klein foutje, maar “iedereen kon meekijken” is ook net te simpel: er was geen toegang tot accounts of wachtwoorden, wel tot een enorme hoeveelheid locatie- en fotodata via een lekke API. Juist die GPS-sporen maken dit zo ernstig; een reisprofiel kan je woonadres, afwezigheid en dagelijkse patronen verraden, dus Polarsteps moet glashelder uitleggen wanneer ze ervan wisten en waarom het zo lang duurde.
Dat er geen wachtwoorden zijn buitgemaakt is hier nauwelijks een geruststelling; met miljarden locatiepunten weet je vaak meer over iemand dan met een wachtwoord. Een privéaccount dat via een API toch doorzoekbaar blijkt, is geen klein technisch mankement maar een gebroken kernbelofte. Polarsteps moet uitleggen wie dit wist, waarom de melding niet direct is opgepakt en welke gebruikers concreet zijn geïnformeerd.
Dit is precies waarom locatiegegevens geen onschuldige app-informatie zijn. Ik heb ooit iemand via een gedeelde reisapp bijna letterlijk van hotel naar huis kunnen volgen; handig bedoeld, maar je ziet meteen hoe fout dat kan uitpakken. Dat Polarsteps na een melding nog maanden kwetsbaar bleef, is veel ernstiger dan een technisch foutje.
Locatielekken zijn linke boel, maar “iedereen kon meekijken” klinkt alsof elke buurman live kon volgen; eerst duidelijk maken welke reizen echt zichtbaar waren en wie erbij kon, daarna pas grote conclusies trekken.
Een privé-instelling hoort gewoon privé te zijn, daar hoeft geen technisch verhaal omheen. Wij delen thuis ook weleens een route met familie, maar niet met de hele wereld; een halfjaar zo’n lek laten zitten is gewoon slordig en met locaties van mensen nog gevaarlijk ook.
Het zij zo, geen wachtwoorden buitgemaakt; maar privacy gaat niet alleen over inloggen. Wie maandenlang kan zien waar mensen verblijven en wanneer hun huis leegstaat, heeft informatie in handen die criminelen meer waard kan zijn dan een wachtwoord. De Autoriteit Persoonsgegevens moet hier niet volstaan met een verklaring van het bedrijf, maar onafhankelijk laten vaststellen wat er is ingezien en waarom die kwetsbaarheid na de eerste melding nog zo lang openstond.
Ach ja, “privé” blijkt dus vooral een knopje voor de sier. Ook handig voor inbrekers: even zien wanneer iemand weken weg is en niemand thuis komt. Dit moet niet worden afgedaan met een excuus en een wachtwoordreset.
En wie zegt dat die gegevens echt weg zijn na een wachtwoordreset? Dat is het punt wat iedereen overslaat... een appbedrijf kan met een excuus niet ff je privacy terugbrengen.
HELEMAAL MEE EENS, IK HAD OOK ZO’N PRIVÉREIS AANGEZET EN TOEN KREEG IK INEENS VRAGE VAN EEN OUWE COLLEGA OVER WAAR IK UITHING, TOEN DACHT IK ALLEEN MAAR: LEKKER DAN, DE HELE WERELD KAN MEEKIJKE EN DIE WACHTWOORDRESET DOET GEEN REET AAN SCREENSHOTS EN GEKOPIEERDE DATA MAN!!!
Het probleem is niet alleen dat iemand kon meekijken, maar dat locatiegegevens blijkbaar maandenlang massaal via een API waren op te vragen zonder dat er een blokkade of alarm afging. De oplossing is directe technische afsluiting, onafhankelijke controle en duidelijke communicatie naar alle betrokken gebruikers; een privé-instelling die alleen de voorkant afschermt is gewoon schijnveiligheid.
Het punt is niet alleen wat criminelen met die gegevens kunnen, maar ook dat Polarsteps een privé-instelling feitelijk niet waarmaakte. Locatiegegevens kunnen bovendien medische bezoeken, religieuze bijeenkomsten of iemands verblijf thuis onthullen; dat verander je achteraf niet even zoals een wachtwoord.
Dat locatiegegevens gevoelig zijn, staat buiten kijf, maar “privé feitelijk niet waargemaakt” is te stellig zolang niet vaststaat welke instellingen precies geraakt zijn en hoe lang de toegang daadwerkelijk heeft bestaan. Een API-lek is ernstig en Polarsteps moet daar rekenschap over afleggen; tegelijk is het onverstandig om uit een journalistieke demonstratie meteen te concluderen dat criminelen miljoenen mensen thuis hebben gevolgd. Minder morele verontwaardiging, meer feiten over de technische omvang graag.
Die nuance klopt, maar “geen wachtwoorden gestolen” stelt me hier niet gerust. Met iemands route, foto’s en vaste patronen weet je soms al genoeg om te zien wanneer een huis leegstaat of iemand kwetsbaar is; dat is geen theoretisch risico meer.
Precies, en wie zegt dat dit alleen vakantiefoto’s zijn snapt het niet... vertrekdata, lege huizen en kinderen in beeld liggen zo op straat. Wachtwoorden niet gestolen? Mooi, maar ge hoeft tegenwoordig geen hacker meer te zijn als de app zelf de voordeur openzet.
“Niet vaststaat” terwijl FTM het gewoon kon uitlezen, ja lekker wegkijke zo. Als ik me huis op slot doe en iedereen ken alsnog naar binnen, ga je toch ook niet janken over de exacte bezoekerslijst, halve zool.
Ja lek is zwaar en Polarsteps moet uitleg geven, maar meteen doen alsof elke gebruiker live gevolgd is gaat ook nergens over swa. Eerst weten welke data echt openstond en hoe makkelijk je bij specifieke mensen kwam bro
Een privéknop schept een duidelijke verwachting, daarentegen blijkt die technisch niets waard als een API die keuze omzeilt. Polarsteps moet niet alleen zeggen dát het lek dicht is, maar per gebruiker inzicht geven welke gegevens zijn opgevraagd en wanneer; anders blijft iedereen gissen of zijn eigen reis ertussen zat.
Het medische risico wordt hier ook snel onderschat: locatiegeschiedenis kan laten zien welke kliniek, psycholoog of verslavingszorg iemand bezoekt, zonder dat daar ooit een wachtwoord voor nodig is. Dat soort gevoelige informatie kun je achteraf niet even vervangen zoals een wachtwoord, dus transparantie richting gebruikers is nu echt het minste.
Precies, en je denkt er als gebruiker niet aan dat zo’n app je hele route maandenlang bewaart. Ik heb Polarsteps ooit tijdens een vakantie gebruikt en schrok er later van hoeveel hotels en adressen nog gewoon in mijn tijdlijn stonden; privé hoort dan ook echt privé te betekenen.
Vanuit het buitenland gezien is vooral dat halve jaar na de melding bizar. Een fout kan gebeuren, maar een bekende achterdeur openlaten terwijl miljoenen mensen denken dat ze privé reizen is geen technisch ongelukje meer, dat is bestuurlijk falen. En dan straks zeker een gratis maand Premium als compensatie...
Gratis Premium is leuk, maar daar koop je geen veiligheid mee terug. Het echte punt is dat mensen hun reisplannen en locatie bewust afschermden en Polarsteps blijkbaar niet eens wist wie er kon meekijken. Dat is geen kortingscode-foutje, omg.
Een halfjaar is lang, maar “iedereen kon meekijken” betekent niet dat iedereen actief op zoek ging; laat Polarsteps eerst aantonen hoeveel accounts echt zijn bekeken, anders roepen we vooral hard op basis van maximale schade, klaar
DIE PRIVÉKNOP WAS DUS MEER VOOR DE SIER DAN VOOR DE VEILIGHEID, IK HEB NOG LIEVER DAT ZE EERLIJK ZEGGE WAT ER GEZIEN IS DAN WEER EEN GLADDE MAIL MET “SORRY VOOR HET ONGEMAK”, WANT DAAR KAN JE JE HUIS NIET MEE TERUGVINDU MAN!!!
Nou ja, ik had Polarsteps juist gebruikt omdat je familie dan een beetje mee kan kijken, maar na een reis kreeg ik ook ineens onbekende kijkers tussen de meldingen, dacht eerst nog dat ik verkeerd had geklikt. Als privé gewoon niet privé blijkt, moeten ze niet alleen excuses sturen maar precies vertellen welke gegevens zijn ingezien en wat ze nu echt hebben dichtgezet, hoor toch.
Dat privéprofiel was geen onzichtbaarheidsmantel, maar dit gaat wel verder dan een lullig vinkje. Als een lek maandenlang toegang gaf tot locaties en reispatronen, kunnen kwaadwillenden gewoon zien wanneer iemand niet thuis is. Dat risico hoef je niet groter te maken dan het is, maar wegwuiven als alleen wat vakantiefoto’s is ook naïef.
Ja goed, en dan heb je misschien ook nog kinderen herkenbaar in beeld of een vast vakantieadres erbij staan. Dat soort gegevens blijven rondzwerven, dus Polarsteps moet niet alleen excuses maken maar ook duidelijk melden wat er precies is ingezien en wat ze nu vergoeden.
Dat “geen wachtwoorden gestolen” is een schrale geruststelling als miljoenen mensen gevolgd konden worden tot aan hun verblijfplaats of huis. Locatiegegevens zijn extreem gevoelig; een privéaccount dat tóch uitlekt is gewoon een fundamentele vertrouwensbreuk, en Polarsteps moet glashelder maken wie geraakt is en welke schadebeperking er komt.
Wat ik vooral wil weten: zijn mensen die hun reis bewust privé hadden gezet actief geïnformeerd, of moeten ze dit toevallig uit het nieuws halen? Na zo’n lek zou je niet zelf hoeven uitzoeken of je woonadres en reispatroon maandenlang op straat hebben gelegen.
Dit soort lekken krijg je als testen pas begint nadat een journalist aan de bel trekt; toezichthouder mag nu ook eens kijken naar boetes en bestuurdersaansprakelijkheid, anders blijft beveiliging een kostenpost, punt
Bij mij stonden na een weekendje weg ook ineens exacte tussenstops en foto’s zichtbaar die alleen voor volgers bedoeld waren, dus dat vinkje stelde gewoon niks voor. Leuk verdienmodel zo’n reisdagboek, maar na een half jaar weten van dit lek is dit geen pech meer; dat is operationeel wanbeheer en een flinke vertrouwensdiscount voor Polarsteps.
Dat vinkje was dus niet waardeloos, maar de beveiliging erachter wel. Geen wachtwoorden gestolen klinkt geruststellend, maar met woonadressen, foto’s en bewegingspatronen kun je mensen alsnog behoorlijk kwetsbaar maken; die energie krijg je niet weg met een excuus en een update.
Klopt, vooral die bewegingspatronen zijn zorgelijk. Daaruit kun je soms zien wanneer iemand thuis is of juist weken weg, en dat is informatie waar kwaadwillenden echt iets aan kunnen hebben.
Niet alleen die bewegingspatronen zijn eng, ook adressen, geplande reizen en wie met wie onderweg is lagen blijkbaar voor het grijpen?? Hoe kan een app die letterlijk je afwezigheid bijhoudt dit een halfjaar laten gebeuren, en waarom moesten gebruikers dit zelf maar ontdekken?!
Het probleem is dat locatiegegevens veel meer zeggen dan een wachtwoord ooit kan: waar iemand woont, werkt en wanneer een huis leegstaat. Ik heb bij infrastructuurprojecten meegemaakt dat één verkeerd afgeschermde datakoppeling maanden onopgemerkt bleef; de oplossing is daarom niet alleen de API dichtzetten, maar ook periodiek laten testen wat een buitenstaander daadwerkelijk kan reconstrueren.
Dat vinkje was dus vooral decoratie, lekker vertrouwen kweken terwijl de achterdeur wagenwijd openstond; woonadres en reispatroon lekken is geen klein foutje maar gewoon vragen om ellende тамам
Joa, naast alle privacyellende ben ik benieuwd of reisverzekeraars hier nog iets mee gaan doen: als jouw openbare spoor laat zien dat je weken van huis bent en er wordt ingebroken, krijg je dan straks gezeur over “eigen schuld”? Een privéknop hoort geen decoratie te zijn, sjön.
Precies, en als verzekeraars straks moeilijk gaan doen noemen ze het gewoon “nalatigheid” van de klant. Een privéknop die een halfjaar voor jan en alleman openstaat is geen bugje maar verdienmodeldenken: data verzamelen, verantwoordelijkheid doorschuiven, en de gebruiker mag het uitzoeken.
Een privéknop die via een API gewoon genegeerd kan worden is geen privacy-instelling maar schijnveiligheid. Bij een privacyzaak waar ik ooit aan meewerkte bleek ook hoe snel “alleen voor bevoegde gebruikers” verandert in: iedereen met genoeg technische kennis; locatiegegevens zijn bovendien geen onschuldige likes, maar een routekaart van iemands leven. Dat Polarsteps na een melding nog maanden kwetsbaar bleef, maakt dit extra kwalijk — maar ok, wachtwoorden zijn niet gestolen dus blijkbaar valt het mee.
Het engste is niet eens alleen waar iemand nú is, maar dat je uit oude reizen een patroon kunt halen: wanneer iemand werkt, vaak weg is en waar die woont. Een privéaccount hoort technisch gewoon server-side afgedwongen te worden, niet afhankelijk te zijn van een knopje in de app; dit is dus meer dan een klein foutje.
Locatiegegevens lekken is zwaar kut swa, maar zeg niet meteen dat iedereen zomaar kon meekijken. Gaat erom welke endpoints openstonden en hoeveel info echt bereikbaar was, Polarsteps moet daar wel keihard uitleg over geven bro
Een privéaccount dat via een foutieve API toch voor iedereen openligt, is natuurlijk gewoon een ernstige beveiligingsfout. Maar de reactie doet alsof Polarsteps doelbewust een geheime achterdeur heeft ingebouwd; dat is een verschil dat er juridisch en feitelijk toe doet. Wel had het bedrijf na de eerste melding onmiddellijk onafhankelijk onderzoek en afsluiting moeten regelen, zeker bij locatiegegevens die iemands hele bewegingspatroon prijsgeven. Dat er geen wachtwoorden zijn gestolen is geen vrijbrief, maar het risico moet ook niet groter worden gemaakt dan uit het onderzoek blijkt.
Ey mooi die privéknop, maar blijkbaar alleen voor de gebruiker zelf want de app had de sleutel nog onder de deurmat legge. En nou allemaal wachtwoorde resetten terwijl het probleem juist was dat je niet hoefde in te logge, lekker circus weer...
Tja, die app kan je nu wel verwijderen maar wat eenmaal online is geweest krijg je nooit meer terug. Benieuwd of de top van Polarsteps zelf ook maanden met de voordeur open op vakantie gaat...
Ey, privé zetten is gewoon niet hetzelfde als onvindbaar zijn; een app moet alsnog zorgen dat alleen bevoegde mense erbij kenne. Maar maandenlang zonder inlog gegevens kunnen trekken is wel een FOUT van formaat, daar helpt geen klein lettertjes-verhaal tegen, halve zool.
“Privé is niet hetzelfde als onvindbaar” is hier juist het hele punt — dat stond al in de appinstelling, niet in een geheime voetnoot. En “geen wachtwoorden buitgemaakt” is een nogal lage lat als iemands locatie, reispatroon en mogelijk woonadres maandenlang opvraagbaar waren. Maar hoeveel privéprofielen zijn daadwerkelijk bekeken, Johnny? Bron?
Polarsteps heeft dit juist gemeld en gedicht; dat maakt het een serieus beveiligingslek, geen bewijs voor een verdienmodel. En verzekeraars kunnen niet zomaar achteraf schade afschuiven op klanten omdat een appbouwer zijn afscherming niet op orde had — daarvoor gelden gewoon polisvoorwaarden en aansprakelijkheidsregels.
Die 23 miljoen namen en miljarden locaties zijn niet zomaar “data”, dat is een digitale schaduw van iemands leven. Kwantumfysica toont aan dat observeren informatie verandert in macht, en bij Polarsteps kon blijkbaar iedereen met de juiste technische truc die macht pakken; een privéknop zonder controle aan de serverkant is gewoon decoratie.
Die kwantumvergelijking voegt weinig toe en leidt af van het echte probleem: een privéaccount was blijkbaar geen technische afspraak, maar slechts een vinkje in de app. Locatiegegevens zijn geen gewone gebruikersdata; daarmee kun je zien wanneer iemand weg is én waar die woont. Dat Polarsteps al in oktober 2025 was gewaarschuwd en het lek daarna nog maanden bruikbaar bleef, vind ik veel ernstiger dan de quasi-filosofische uitleg over observeren.
Weet je wat het is: mensen denken bij “privé” dat het geregeld is en gaan daardoor juist onbezorgder delen, ook met kinderen op de foto en vaste vertrekdata. Dat vertrouwen is hier beschadigd; een gratis premiummaandje maakt niet ongedaan dat onbekenden maandenlang konden meekijken.
Dat vertrouwen is zeker kapot, maar het grootste punt blijft dat Polarsteps na die melding nog maanden toegang liet bestaan. Een fout kan gebeuren, maar daarna moet je de boel meteen dichtzetten en gebruikers eerlijk waarschuwen. Gratis premium of een excuus verandert daar niks aan.
Er zit nog een praktische kant aan: veel mensen verwijderen zo’n app niet meteen, omdat ze eerst hun foto’s en reisgeschiedenis willen veiligstellen. Polarsteps zou daarom duidelijk moeten aangeven hoe je gegevens kunt exporteren en daarna definitief laten verwijderen, inclusief back-ups en oude logs. Anders is “account opzeggen” vooral een knop met goede marketing.
exporteren is leuk maar eerst moeten ze gewoon toegeven welke links nog rondzwerven en die allemaal killen bro anders is account verwijderen gewoon de digitale versie van je sleutel weggooien terwijl de deur open blijft lol
Benieuwd of Polarsteps die openbare API’s nu ook echt dichtzet voor zoekmachines en oude links, want anders staat die data straks nog jarenlang overal gecachet; lek dicht is niet hetzelfde als sporen weg, punt
Het enge is niet alleen dat iemand je reis kon volgen, maar dat zo’n app blijkbaar een compleet dossier van je leven opbouwt zonder dat je daar dagelijks bij stilstaat. Vakantie voorbij, herinneringen blijven — en kennelijk ook een digitale routekaart voor wie er zin in heeft.
Het probleem is niet alleen de lekke API, maar ook dat maandenlang kennelijk niemand controleerde welke gegevens daar massaal uit te trekken waren. De oplossing is structurele monitoring met alarmsignalen op ongebruikelijke bulkdownloads en een noodprocedure waarbij zo’n koppeling direct wordt uitgezet; een beveiliging die pas na een journalistiek onderzoek wakker wordt, is geen beveiliging.
Tja, structurele monitoring klinkt mooi, maar daar heb je nu niks aan als een reisapp überhaupt afgeschermde reizen via een foutje laat uitlezen. Eerst gewoon de basis dichttimmeren en gebruikers waarschuwen, ipv wachten tot een journalist het ontdekt.
Het probleem is dat een privé-instelling hier blijkbaar alleen de voordeur dichtdeed, terwijl de achterdeur van de API wagenwijd openstond. Bij infrastructuurprojecten zie je hetzelfde met koppelingen: één vergeten endpoint kan alle mooie toegangsregels omzeilen; de oplossing is periodiek testen als buitenstaander én automatisch ingrijpen bij massaal uitlezen, niet pas in actie komen na een journalist.
Dat FTM dit kon aantonen betekent nog niet automatisch dat dit ook door kwaadwillenden op grote schaal is misbruikt — maar dat onderscheid moet Polarsteps dan wel zelf met feiten onderbouwen. Zijn serverlogs gecontroleerd, hoeveel ongeautoriseerde API-verzoeken zijn gevonden en waarom staat er niets over een melding bij de AP vóór dit onderzoek? “Geen wachtwoorden gestolen” zegt hier weinig als de deur naar iemands leven gewoon openstond.
Wat mij vooral stoort is dat gebruikers nu zelf moeten uitzoeken of ze risico lopen. Polarsteps moet niet met één algemene melding komen, maar concreet uitleggen welke periode en welke gegevens geraakt zijn en wat mensen thuis praktisch moeten doen. Anders blijft het bedrijf klaar en zit de gebruiker met de gevolgen.
“Concreet uitleggen” klinkt leuk, maar bedrijven geven pas details nadat hun juristen drie rondjes hebben gedraaid!!! En ondertussen stond jouw vakantie blijkbaar gewoon als etalage op internet… maar maak je vooral druk om de nette formulering van de melding.
Een wachtwoord wijzigen helpt hier dus ook niet echt, want het probleem zit in de reisgegevens zelf. Aan de andere kant zullen veel mensen nu vooral willen weten of oude reizen verwijderen nog zin heeft als die gegevens al eerder zijn opgehaald.
Het punt is juist niet alleen of oude reizen nog online staan. Als die data maandenlang massaal kon worden opgehaald, moet Polarsteps kunnen uitleggen wat er is gelogd, wie erbij kon en of gebruikers gericht zijn benaderd. Verwijderen achteraf wist geen kopieën bij derden en maakt de schade dus niet ongedaan.
Ach ja, ondertussen moet je overal toestemming geven voor cookies en privacy, maar een privéknop die echt werkt is blijkbaar ingewikkeld. Ben vooral benieuwd of ze gebruikers nu actief waarschuwen, of dat je dit zelf toevallig uit het nieuws moet halen.
Het wrange is dat veel mensen zo’n app juist gebruiken om familie gerust te stellen tijdens een reis, terwijl je daarmee blijkbaar ook aan onbekenden een compleet spoor naar je huis cadeau doet. In mijn tijd bij de KLM leerden we dat informatie over route en verblijf geen gezellig detail is maar operationele informatie; Polarsteps mag nu uitleggen wie die gegevens allemaal heeft kunnen binnenhalen en niet alleen melden dat wachtwoorden veilig zijn gebleven.