
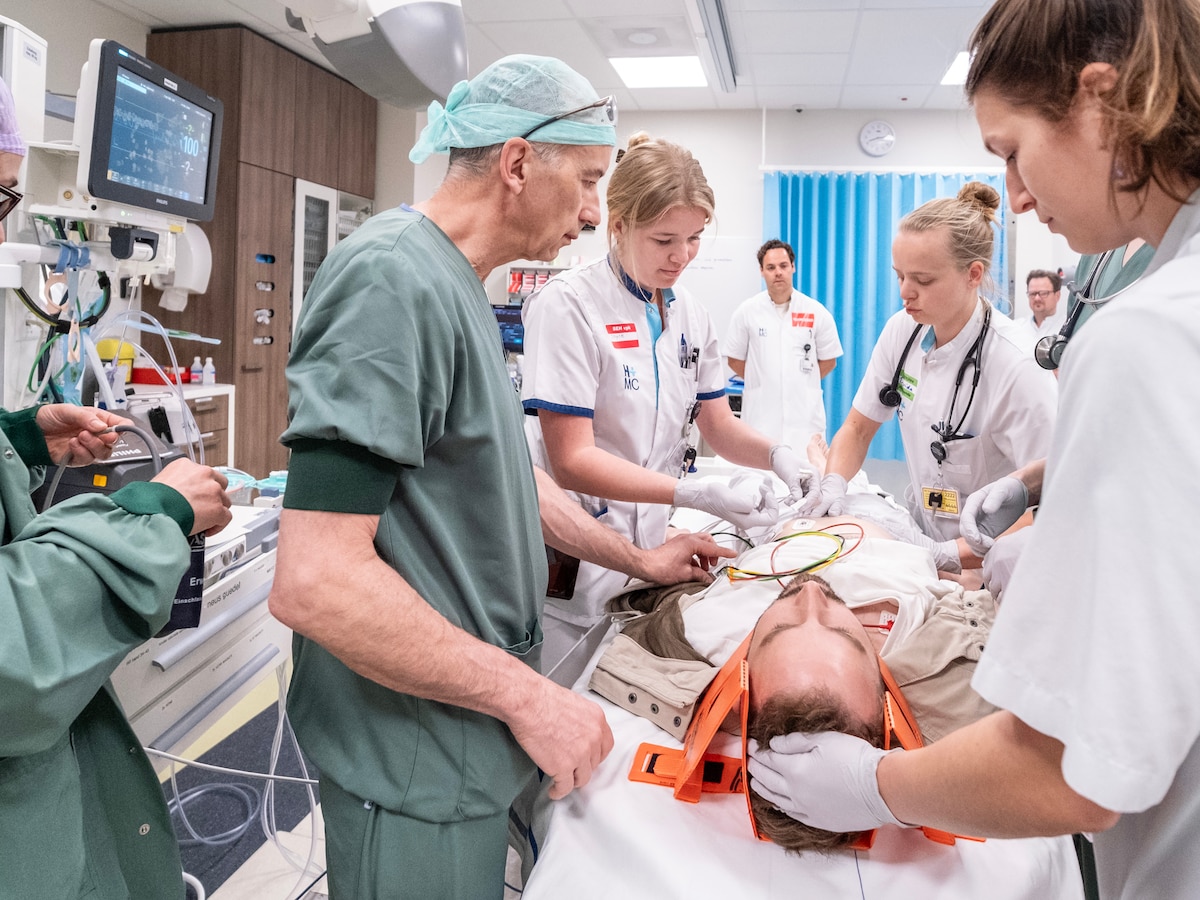
In de Tweede Kamer zijn vragen aan minister Sterk van Langdurige Zorg gesteld over de privacy van patiëntgegevens bij het ...
← Terug naar overzicht Security.nl|Politiek|1 maand geleden

44STEM
Kamervragen over privacy patiëntdata bij gebruik Chinese medische apparatuur
Lees het originele artikel op security.nl →
36 reacties


Verhitte discussies
- Zorgverzekeraar DSW komt in 2027 met grootste...
22 uur geleden - 92 reacties
 'Ook veel van wat er in de Tweede Kamer wordt...
1 dag geleden - 145 reacties
 Aantal gemelde slachtoffers arbeidsuitbuiting...
1 dag geleden - 112 reacties
 Zorgpremie volgend jaar fors omhoog, bij DSW...
23 uur geleden - 66 reacties
 Meer fietsers en voetgangers aangereden in 30...
1 dag geleden - 73 reacties
Laatste reacties
- Zorgverzekeraar DSW komt in 2027 me...
Die 250 miljoen extra ggz-uitgaven zijn niet automatisch ver...
- Student Hussein Issa werd als terro...
Ewa dit gaat ook over hoe snel een naam online blijft plakke...
- Oekraïne gaat nauwere samenwerking...
Goedkoper inkopen is leuk voor de boekhouder, maar ondertuss...
- Viaplay dringt verlies terug en ron...
Misschien is die verkoop juist verstandig: een internationaa...
- Agent Florida vindt dode man en tre...
Dit is ook een mooi voorbeeld van waarom toegang tot politie...
- Eén woord verkeerd vertaald en hij...
Wat me hier vooral boos maakt: iemand is blijkbaar wél snel...
- Zorgverzekeraar DSW komt in 2027 me...
En ondertussen schuiven we de rekening steeds verder naar me...
- Géén OV-Staking des Doods: HIER wél...
De reiziger heeft natuurlijk niet de cao gewonnen, maar is w...
Patiëntdata naar apparatuur sturen van een land waar de overheid overal bij kan, daar mag je best vragen over stellen jong. Maar laat dan ook zien waar die data precies heen gaat en wie de sleutel heeft, want “veilig volgens protocol” is net zo betrouwbaar als NASA z’n kromme horizon… bewijs het maar.
NASA erbij slepen maakt geen data veiliger hoor. Maar dat de overheid eerst alles digitaliseert en daarna pas vraagt waar het terechtkomt... daar mag je best kwaad om worden.
Het probleem zit niet alleen in waar die data heen gaat, maar ook in de update en het onderhoud. Een apparaat kan vandaag keurig afgesloten zijn en morgen na een software-update ineens een achterdeur hebben. Ziekenhuizen moeten dus niet alleen naar de aanschafprijs kijken, maar ook naar wie jarenlang op afstand aan dat ding kan sleutelen.
Het ontbreekt vooral aan een fatsoenlijke inventarisatie. Ziekenhuizen zouden moeten kunnen zien welke apparatuur data verwerkt, welke verbindingen actief zijn en wanneer software is gewijzigd; nu ligt dat vaak verspreid over inkopers, ict-afdelingen en fabrikanten. En graag één Europese toelatingsnorm voor dit soort apparaten, want een CE-sticker zegt nog veel te weinig over digitale veiligheid.
PRECIES, BIJ ME OME IN HET ZIEKEHUIS WIST NIEMAND EENS WELKE KAST AAN INTERNET HING, LAAT STAAN WAT IE DOORSTUURDE, EN DAN ZETTE DIE FABRIKANT OOK NOG FF OP AFSTAND EEN UPDATE EROP MAN, PATIENTDATA IS GEEN ALIEXPRESS-PROEFKONIJN!!!
ja privacy moet gewoon dichtgetimmerd zijn, maar meteen doen alsof elk chinees apparaat een datastelende spionagekast is gaat ook wat ver, probleem zit vaak al bij ziekenhuizen zelf met oude software, slecht beheer en niemand die weet wie er toegang heeft hè
Chinese apparatuur zonder controle in een ziekenhuis zetten is vragen om ellende. Patiëntdata zijn geen handelswaar voor een regime dat alles wil weten.
Een CE-sticker zegt alleen dat de fabrikant verklaart dat het apparaat aan regels voldoet, niet dat er geen data naar een server in China of elders gaat; ziekenhuizen moeten die netwerkverbindingen gewoon kunnen blokkeren en zelf de updates controleren, punt.
Een CE-sticker zegt hier inderdaad veel te weinig, maar het belangrijkste ontbreekt nog: waarom hangen patiëntmonitors überhaupt standaard aan internet? Onze kinderen leren we ook niet iedereen de huissleutel geven; medische apparatuur hoort bewust en zo lokaal mogelijk te werken, met alleen strikt noodzakelijke verbindingen.
Dat lokale en strikt noodzakelijke verbindingen beter zijn, staat buiten kijf — maar “waarom hangt het überhaupt aan internet?” is in een ziekenhuis soms wel erg makkelijk gezegd; monitoring, updates en storingsdiensten zijn onderdeel van de zorg. De echte eis moet zijn: aantoonbare noodzaak, segmentatie, onafhankelijke software-audits en directe aansprakelijkheid — voor Chinese én Amerikaanse fabrikanten, want privacy verdwijnt niet opeens zodra het logo uit Silicon Valley komt.
Ja hoor, straks ligt je hele medische dossier in een cloud waar niemand hier controle over heeft. Maar in het ziekenhuis is de wifi al een drama... laat staan dat ze weten welk apparaat naar wie belt. Tja, weer een taak voor de elite met een rapportje.
De zorg is terecht, maar “Chinese apparatuur = dossier in China” is te simpel. Het echte probleem zit in dataflows: welke data gaat eruit, is die versleuteld, wie beheert de sleutels en kan het ziekenhuis de firmware onafhankelijk auditen? Als het antwoord daarop “geen idee” is, mag dat apparaat niet aan een patiënt hangen.
Medische apparatuur die data naar China stuurt is geen gewone cloudkwestie. Je moet vooraf kunnen aantonen waar die gegevens blijven, wie erbij kan en hoe je de verbinding uitzet; achteraf met een rapportje komen als het misgaat is mosterd na de maaltijd.
En wie controleert die Chinese updates eigenlijk, want via een softwarepatch kan je achterdeur zo weer openstaan; zulke apparatuur eerst loskoppelen tot dat waterdicht geregeld is тамам
Die achterdeur is al genoeg reden om dit apparaat uit de zorg te halen, maar het bredere probleem zit bij de inkoop: ziekenhuizen kopen vaak op prijs en functionaliteit, terwijl digitale veiligheid pas achteraf een vinkje wordt. Enerzijds is China hier een reëel geopolitiek risico, anderzijds kan dezelfde kwetsbaarheid morgen in Amerikaanse of Europese apparatuur zitten. Medische apparatuur hoort daarom standaard zonder vrije internettoegang te werken, met controleerbare updates en aansprakelijkheid die niet na de verkoop bij het ziekenhuis wordt gedumpt.
Kijk, het gaat ook om onderhandelingsmacht: als een ziekenhuis eenmaal volledig afhankelijk is van één fabrikant, worden overstappen, audits en updates peperduur. Dan win je misschien een goedkope aanbesteding, maar koop je jarenlang een vendor lock-in met een flinke risicopremie erbij.
Tuurlijk weer patiëntveiligheid op papier, maar niemand die aansprakelijk is als zo’n leverancier morgen failliet gaat of de servers uitzet. Dan doet ge ineens geen scan meer, maar ge krijgt wel een formulier dat alles volgens protocol was...
Aansprakelijkheid verdwijnt niet doordat er een protocol is afgevinkt, maar zonder onderhoudscontract, exitplan en offline fallback heb je daar in de praktijk weinig aan. Dat geldt trouwens net zo goed voor Amerikaanse of Europese apparatuur; een achterdeur in een Contec-monitor maakt het probleem alleen pijnlijk concreet. “Alles volgens protocol” is geen cybersecuritystrategie.
Weet je wat het is: op de afdeling kun je niet even zeggen “zet dat kastje maar uit” als er een patiënt aan bewaakt wordt. Dan moet je vooraf geregeld hebben wat het veilige alternatief is, wie bij een storing beslist en hoe je toch kunt doorwerken. Bezuinigen op beheer en daarna verbaasd zijn over risico’s is vragen om ellende.
Dit is wel erg makkelijk weggezet als onzin. Bij medische apparatuur is één aantoonbare achterdeur al reden om de hele inkoop- en beveiligingsketen opnieuw te bekijken; je hoeft niet eerst te bewijzen dat elk kastje patiëntdata naar China heeft gestuurd. Dat ook Amerikaanse of Europese leveranciers risico’s opleveren, is een argument voor strengere eisen aan álle fabrikanten, niet om dit concrete geval te bagatelliseren.
Ik hoorde van een klant in de zorg dat apparaten soms jarenlang blijven staan omdat niemand weet wie ze moet vervangen of uitzetten. Dan kun je wel een privacybeleid hebben, maar als de leverancier failliet gaat of geen updates meer levert zit je mooi met een dure patiëntenspion in de hoek...
Goedkoop inkopen en achteraf schrikken van de rekening. Bij patiëntgegevens hoort geen gokwerk, maar rentmeesterschap. Selecteer desnoods duurder, maar houd de sleutel hier.
Chinese of Amerikaanse apparatuur, het punt is dat patiëntdata nooit als verdienmodel gebruikt mag worden!!! En wie zegt dat ziekenhuizen alles netjes kunnen wissen als een apparaat wordt vervangen? Vraag maar eens om een kopie van de data én het verwijderbewijs, dan wordt het ineens heel stil… kijk zelf maar!!!
Ik zou vooral willen weten wie er aansprakelijk is als zo’n apparaat patiëntgegevens lekt of tijdens een storing verkeerde waarden doorgeeft. Nu wijzen fabrikant, ziekenhuis en overheid straks allemaal naar elkaar, terwijl de patiënt met de schade blijft zitten!!! Ik was zelf ook ooit zo dat ik dacht dat een CE-markering wel ongeveer betekende dat iets veilig was, maar bij medische techniek moet je ook de firmware, logboeken en updates kunnen controleren — anders hang je een onbekende computer aan een kwetsbaar mens.
Wat hier nog mist: patiëntveiligheid. Een gemanipuleerde monitor hoeft geen dossier naar het buitenland te sturen om gevaarlijk te zijn; verkeerde waarden of een onderbroken alarm kunnen al direct gevolgen hebben. Daarom zou toelating niet alleen moeten draaien om privacy en een CE-markering, maar ook om aantoonbare software-updates, logging en een veilige offline noodmodus. Dat is geen China-specifieke eis, maar een basisvoorwaarde voor elk verbonden medisch apparaat.
Die patiëntveiligheid is juist het ontbrekende kwartje: een achterdeur hoeft geen dossier te exporteren om levensgevaarlijk te zijn, een subtiel gemanipuleerde meetwaarde is al genoeg. In een verbonden monitor is data geen passieve informatie maar een ingreep in het bewustzijnsveld van de zorg; dus eerst aantoonbare integriteit en offline werking, daarna pas goedkoop inkopen.
Bij medische apparatuur hoort veiligheid vóór gemak en zeker vóór de laagste inkoopprijs. Een monitor die meetwaarden kan beïnvloeden is geen privacyprobleem maar een directe verstoring van de heel-wording van een patiënt; laat ziekenhuizen daarom standaard onafhankelijk testen, netwerktoegang minimaliseren en altijd een betrouwbare offline modus achter de hand houden.
Maak die fabrikant gewoon medeverantwoordelijk als er data uitlekt, ook na een update of onderhoud op afstand. Nu ligt de rekening en de ellende bij het ziekenhuis en de patiënt, terwijl de leverancier rustig zegt dat het volgens de voorwaarden ging.
Aansprakelijkheid achteraf is te weinig. Chinese apparatuur met toegang tot patiëntdata hoort vooraf gewoon geweerd te worden. Veiligheid en privacy zijn geen handelswaar.
Een belangrijk blinde vlek is patiëntveiligheid: als een monitor door een fout of aanval verkeerde waarden toont, kan een arts daar direct verkeerde beslissingen op baseren. Daarom hoort digitale veiligheid net zo hard bij de medische keuring als meetnauwkeurigheid, en moet er bij een kwetsbaarheid een snelle terugroepactie én een werkbaar alternatief zijn.
Laat zo’n apparaat eerst een Nederlandse veiligheidstest doorstaan, mét aansprakelijkheid voor de fabrikant. Gaat het mis, dan niet wijzen naar een mistige cloud maar schade verhalen.
Precies dit. In de zorg waar ik werkte mocht een simpele usb-stick al niet zomaar aangesloten worden, maar medische apparatuur met een netwerkverbinding kreeg soms opvallend veel vertrouwen. Eerst onafhankelijk testen, geen data naar buiten en bij een achterdeur gewoon keihard aansprakelijk stellen; patiëntgegevens zijn geen gratis grondstof voor welke fabrikant dan ook.
Een achterdeur keihard aansprakelijk stellen klinkt stoer, maar tegen de tijd dat zoiets bewezen is zijn die gegevens al lang de wereld over. Beter vooraf geen apparatuur kopen waarvan de fabrikant niet volledig te controleren is, da scheelt een hoop achteraf gedoe.
“Volledig te controleren” bestaat niet, ook niet bij Amerikaanse of Europese fabrikanten; het verschil zit in toetsing, logging en aansprakelijkheid. Maar ok, laten we alle Chinese apparatuur preventief verbannen en daarna doen alsof verouderde ziekenhuisnetwerken, standaardwachtwoorden en slecht beheer ineens geen probleem meer zijn.
Het gaat ook om aansprakelijkheid als er iets misgaat. De leverancier wijst naar het ziekenhuis en het ziekenhuis naar de leverancier, terwijl de patiënt daar weinig aan heeft; aan de andere kant kun je niet elk apparaat zomaar weren zonder een betaalbaar Europees alternatief.
Dat aansprakelijkheidsgat is precies het probleem. Bij een patiëntmonitor die data lekt of op afstand wordt gemanipuleerd, kun je achteraf niet volstaan met “de firewall stond verkeerd”; de zorginstelling blijft als verwerkingsverantwoordelijke aanspreekbaar, terwijl de leverancier contractueel vaak zoveel mogelijk risico afschuift. Ik heb ooit een medische monitor gezien die voor updates permanent naar een externe server wilde bellen: netwerktoegang dichtgezet en alleen gecontroleerd onderhoud toegestaan, anders komt zo’n apparaat de behandelkamer niet in.