Een Frans ziekenhuis heeft van de Franse privacytoezichthouder CNIL een boete van 500.000 euro gekregen wegens een datalek ...
← Terug naar overzicht Security.nl|Nieuws|1 maand geleden
35STEM
Frans ziekenhuis krijgt boete van 500.000 euro voor datalek met patiëntgegevens
Lees het originele artikel op security.nl →
16 reacties
Verhitte discussies
 Den Haag DICHTGETIMMERD uit angst voor 31 okt...
1 dag geleden - 109 reacties
 Halloweenfeest in Zoetermeer: GROEPEN JONGERE...
18 uur geleden - 89 reacties
 Minister Vincent Karremans: ‘Hinder van Schip...
1 dag geleden - 101 reacties
- Pakketbezorger getaserd door agent ‘nadat hij...
1 dag geleden - 125 reacties
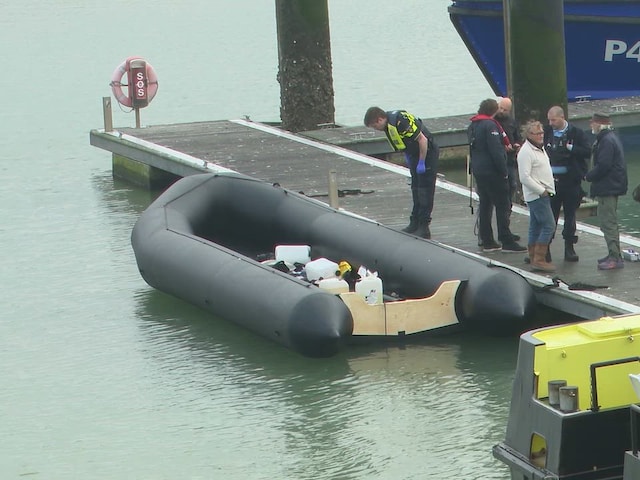
- Rubberbootje met 38 vluchtelingen verloor mot...
16 uur geleden - 47 reacties
Laatste reacties
- Bikker en Struijs dichter bij akkoo...
Tuurlijk weer “eerst duidelijkheid”... die komt meestal pas...
- Genoeg uranium in de grond, maar to...
Genoeg uranium in de grond zegt helemaal niks over wie strak...
- Koolmees verkent: de hoofdrolspeler...
Tsja, verkennen is leuk, maar in de binnenvaart noemen we da...
- Twee opvarenden migrantenboot Zeela...
Redding eerst, absoluut, maar daarna moet de geldstroom bove...
- Pittige discussie over Owan Wijndal...
Die heren verdienen hun boterham aan ophef, niet aan een nuc...
- Jongeren in opvang Groningen maken...
Een opvanglocatie in een flat zetten en daarna vooral praten...
- Duel op Stamford Bridge ontbrandt:...
Haha, die afwerking herken ik wel. Na een lange shift in de...
- Wordt Montenegro het 28ste EU-lid?...
Die slogan “28 by 28” klinkt vooral als marketing, terwijl t...
Een half miljoen boete voelt misschien stevig, maar patiëntgegevens zijn geen handelswaar. Ziekenhuizen moeten hun beveiliging gewoon op orde hebben. Datalekken raken echte mensen.
725.000 mensen en dan blijkt één gestolen account toegang te geven tot het hele patiëntendossier, dat is geen ingewikkelde hackerskwestie maar gewoon slecht beheer. Een boete van een half miljoen is voor zo’n instelling misschien pijnlijk, maar zonder persoonlijke schadevergoeding hebben de slachtoffers er weinig aan; de verantwoordelijke bestuurders zouden ook eens moeten uitleggen waarom vpn, MFA en fatsoenlijke logging blijkbaar te duur waren.
“Een half miljoen gedeeld door 725.000 slachtoffers” is vooral een rekensom voor de borrel. De boete is geen schadevergoeding, maar als een ziekenhuis zonder MFA, toegangsbeperkingen én detectie werkt, was dit geen ongelukje maar jarenlang kosten besparen op beveiliging.
Die boete is geen potje waar 725.000 mensen hun schade uit kunnen halen, maar een tik op de vingers van de organisatie. Zonder MFA en met iedereen bij alle dossiers kunnen, heb je niet alleen pech gehad maar je voordeur wagenwijd opengezet; dáár zit de echte fout.
Tja, die boete komt niet vanzelf bij 725.000 patiënten terecht, maar zonder MFA en vrije toegang tot dossiers is dit gewoon slecht beheer. Een ziekenhuis hoort patiëntdata strakker te bewaken dan de elite hun eigen bonnetjes...500.000 is dan nog koopje.
Die vergelijking met bonnetjes is leuk voor de borrel, maar hier gaat het om honderdduizenden medische dossiers die praktisch met één sleutel open konden. Een boete van nog geen euro per betrokkene voelt dan vooral als een administratieve tik op de vingers; de energie van echte verantwoordelijkheid zit toch ergens anders.
Een boete uit de algemene ziekenhuispot raakt uiteindelijk vooral personeel en patiënten — de bestuurders die jarenlang op beveiliging bezuinigden voelen er waarschijnlijk weinig van. Leg de verantwoordelijkheid dus ook bij leveranciers en bestuurders persoonlijk, én geef slachtoffers automatische compensatie; anders blijft privacy een risico dat netjes over de samenleving wordt uitgesmeerd.
Een boete is geen schadevergoeding, maar slachtoffers naar de rechter sturen is ook geen serieuze oplossing als ze eerst moeten bewijzen welke concrete schade een gestolen medisch dossier heeft veroorzaakt. Het echte probleem is dat privacy in de zorg pas aandacht krijgt ná een incident; MFA, beperkte toegangsrechten en logging zijn geen luxeprojecten maar basisbeheer. En wie dat jarenlang laat liggen, moet niet verbaasd zijn dat “de ziekenhuispot” uiteindelijk de rekening betaalt.
een half miljoen klinkt fors maar voor een ziekenhuis is dat gewoon een dure itfactuur bro pas als bestuurders persoonlijk uitleggen waarom basisbeveiliging ontbrak gaat de prioriteitenlijst echt bewegen lol
Die ziekenhuispot is ook gewoon publiek geld hè... uiteindelijk betalen patiënten en belastingbetalers voor jarenlang laks beheer. En met een boete alleen verandert er niks als niemand persoonlijk hoeft uit te leggen waarom die basisbeveiliging ontbrak.
Een boete raakt vooral de ziekenhuisbegroting, niet automatisch de verantwoordelijke bestuurder; zonder persoonlijke aansprakelijkheid blijft “basisbeheer” een aanbeveling die pas serieus wordt genomen nadat de patiëntendossiers al op straat liggen, maar goed, logging achteraf is geen tijdmachine.
Wat mij opvalt: bij medische gegevens gaat het niet alleen om identiteitsfraude of een paar vervelende spambrieven. In zo’n dossier kunnen diagnoses, verslavingsproblemen, vruchtbaarheidsbehandelingen of psychische klachten staan die iemand jaren later nog kunnen achtervolgen. Daarom zou de CNIL naast de boete ook openbaar moeten maken welke concrete verbeteringen en controles het ziekenhuis nu verplicht moet uitvoeren; anders blijft het vooral een bedrag in een jaarverslag.
500.000 euro is geen symbolisch bedrag, maar bij 725.000 betrokkenen ook geen sanctie die een groot ziekenhuis meteen omver trekt. Het echte probleem zit bij de handhaving erna: verplichte MFA, logging, periodieke pentests en aantoonbare beperking van toegangsrechten, met nieuwe controles binnen maanden en niet pas na een volgend incident. En die vertrouwenspersonen niet informeren is gewoon een tweede fout bovenop het datalek.
Ja goed, beveiliging moet beter, maar ik hoop ook dat ze mensen gewoon duidelijk vertellen wat er precies is ingezien en wat je nu zelf moet doen. Niet maanden later een vage brief sturen waar niemand wijs uit wordt, daar worden patiënten alleen maar onrustiger van.
De engelen fluisteren dat het gevaar niet stopt bij de gestolen gegevens... medische informatie kan jaren later nog tegen iemand worden gebruikt, bij verzekeringen, sollicitaties of identiteitsfraude. En die vertrouwenspersonen niet informeren maakt de vibratie helemaal scheef: je weet dan niet eens dat jouw naam in dat dossier zat. 500.000 euro is een signaal, maar het echte licht komt pas als ziekenhuizen vooraf aantoonbaar hun beveiliging op orde moeten hebben...
Wat mij vooral zorgen baart is dat patiëntgegevens steeds verder worden gedigitaliseerd terwijl onze kinderen al leren dat alles ergens wordt opgeslagen. Een medisch dossier is geen boodschappenlijstje: diagnoses, behandelingen en familiegegevens kunnen een leven lang aan iemand blijven kleven. Natuurlijk moet de beveiliging technisch op orde zijn, maar ook bewust minder gegevens verzamelen en niet iedereen alles laten zien hoort bij zorgvuldigheid.