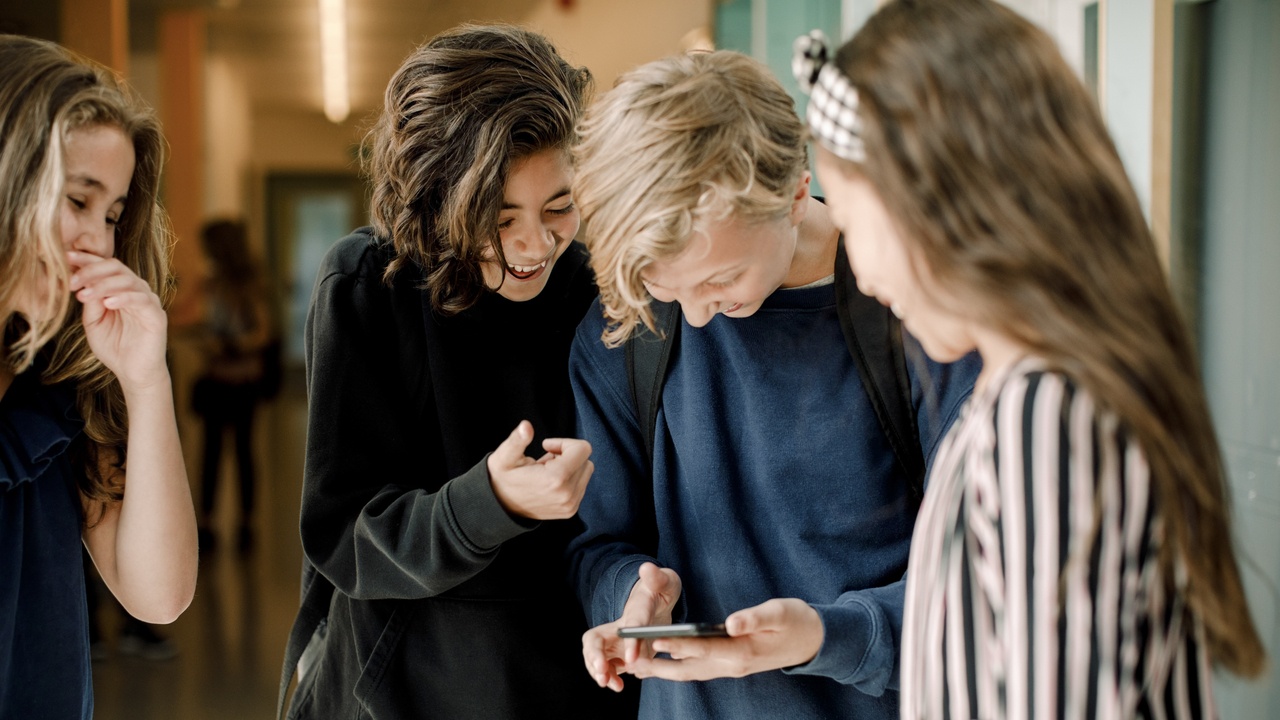
De Europese Commissie wil niet alleen sociale media aan banden leggen voor kinderen, maar draait de bewijslast om: aanbieders moeten aantonen dat hun diensten veilig zijn voor gebruik door kinderen. Dat meldt Commissievoorzitter Ursula von der Leyen bij de onthulling van het wetsvoorstel voor de EU Kids Act.
← Terug naar overzicht Tweakers|Politiek|2 uur geleden
26STEM
EU wil aanbieders laten bewijzen dat onlinediensten veilig zijn voor kinderen
Lees het originele artikel op tweakers.net →
13 reacties
Verhitte discussies
 Parttimer met minimumloon gaat er volgend jaa...
1 dag geleden - 116 reacties
 Met AI-agents kun je zien hoe het proces van...
1 dag geleden - 109 reacties
 Hoe verslaafd zijn we aan onze smartphone? "D...
1 dag geleden - 58 reacties
 Brussel wil socialemediaverbod voor kinderen...
1 dag geleden - 87 reacties
 De strijd in Oekraïne is een ruimtevaart­...
11 uur geleden - 43 reacties
Laatste reacties
- WMO: ozonlaag boven Antarctica hers...
Het probleem is dat de ozonlaag niet overal hetzelfde reagee...
- WMO: ozonlaag boven Antarctica hers...
Mooi resultaat, maar nu vooral zorgen dat oude koelkasten en...
- WMO: ozonlaag boven Antarctica hers...
Joa, mooi dat dit verdrag werkt, maar het is ook een lesje g...
- WMO: ozonlaag boven Antarctica hers...
Mooi dat afspraken over grenzen heen hier vruchten afwerpen....
- Met een helikopter werden de warmte...
Die helikoptervlucht is natuurlijk een mooi plaatje, maar la...
- EU wil aanbieders laten bewijzen da...
Het probleem is dat “veilig” hier al snel wordt teruggebrach...
- AI-bazen in gesprek met koning Char...
De melkkoe staat blijkbaar ook gewoon op stal bij Anthropic...
- AI-bazen in gesprek met koning Char...
Dit is vooral toneel voor de bühne. Die bedrijven gaan hun m...
Eindelijk wordt de verantwoordelijkheid gelegd waar de macht zit: bij bedrijven die hun systemen ontwerpen en eraan verdienen. Een kind van twaalf kan moeilijk opboksen tegen algoritmes die bewust op aandacht, groepsdruk en eindeloos scrollen zijn ingericht. Wel wordt de uitvoering een mijnenveld: leeftijdscontrole raakt privacy, ouderlijke toestemming werkt niet in elk gezin en een kinderaccount is geen garantie voor veiligheid. Dus graag strengere eisen, maar niet doen alsof één vinkje van papa het probleem oplost.
Goed dat de verantwoordelijkheid eindelijk bij de platforms komt te liggen, maar wie controleert straks de controleurs? Een verplichte leeftijdscheck kan zomaar uitlopen op digitale identificatie van álle kinderen, met gegevens die bedrijven en overheden vervolgens bewaren. Veiligheid voor kinderen ja, maar geen massasurveillance onder het mom van bescherming!!!
Een leeftijdsgrens is geen bewijs dat een dienst veilig is; een vijftienjarige kan net zo goed worden blootgesteld aan verslavend ontwerp, grooming of schadelijke content. Bovendien is ouderlijke toestemming geen sluitende controle: wie geen account mag aanmaken, wijkt uit naar een andere dienst. De aanbieder moet dus aantonen dat het ontwerp risico’s beperkt, niet alleen dat de gebruiker oud genoeg is.
Een leeftijdsgrens klinkt simpel, maar in de praktijk is het lastig om betrouwbaar te controleren zonder óf makkelijk te omzeilen systemen óf vergaande gegevensverzameling. Bovendien is “veilig voor kinderen” geen meetbaar eindpunt: risico’s verschillen per leeftijd, dienst en gebruikssituatie. Laat bedrijven dus aantonen dat hun ontwerp risico’s aantoonbaar verlaagt, maar regel ook onafhankelijke audits en stevige boetes; anders krijg je vooral keurmerken en vinkjes.
Veiligheid vooraf bewijzen klinkt logisch, maar maak dit geen onbetaalbare certificeringsfabriek waar alleen Big Tech doorheen komt. Geef heldere minimumnormen, laat onafhankelijke audits toe en pak overtreders achteraf stevig aan; anders verdwijnt de innovatie bij kleine Europese aanbieders en verandert er voor kinderen weinig.
Het lastigste wordt niet de leeftijdsgrens, maar bepalen wat “veilig” eigenlijk betekent. Een app kan geen schokkende beelden tonen en toch kinderen isoleren, onzeker maken of urenlang vasthouden door sociale druk en aanbevelingsalgoritmes. Bovendien dreigt leeftijdscontrole vooral een massasurveillanceproject te worden: elk kind moet zich bewijzen, terwijl bedrijven zelf nauwelijks inzicht geven in hun ontwerpkeuzes. Veiligheid moet dus ook betekenen dat platforms minder data verzamelen en uitlegbaar maken waarom ze iets aan een kind voorschotelen.
De echte juridische hobbel wordt de aansprakelijkheid: als een platform heeft aangetoond dat het systeem veilig was en een kind daarna toch schade oploopt, is het dan vrijuit? Zonder duidelijke zorgplicht, bewaarplicht voor ontwerpbesluiten en effectieve sancties wordt “bewijs van veiligheid” vooral papierwerk. En een ouderlijk account maakt de aanbieder de facto niet ineens verantwoordelijk voor de opvoeding.
Een belangrijk gat blijft de offline wereld: een leeftijdsgrens in de app voorkomt niet dat een kind via de telefoon van een vriendje of een tweede account binnenkomt. Zonder goede handhaving wordt dit vooral een papieren verplichting, maar leeftijdscontrole met identiteitsdocumenten maakt van elk kinderaccount weer een privacyrisico. Waarom niet beginnen met ontwerpregels die voor iedereen gelden, zoals geen verslavende standaardinstellingen en geen gerichte advertenties aan minderjarigen?
De opmerking over ontwerpregels klopt, maar mist één belangrijk punt: ook een “veilige” app kan via groepsdruk, influencers of contact met onbekenden alsnog schadelijk worden. Leeftijdsgrenzen zijn dus geen wondermiddel, maar zonder duidelijke ondergrens schuift de verantwoordelijkheid weer terug naar ouders en kinderen. En ja, identiteitscontrole kan een privacyramp worden; laat bedrijven dan maar aantonen dát iemand oud genoeg is, zonder meteen te weten wie dat precies is.
Veiligheid vooraf laten bewijzen klinkt verstandig, maar wie bepaalt straks wat veilig is? Een commissie die denkt dat kinderen alleen gevaar lopen als er een enge knop in beeld staat, terwijl de echte ellende vaak zit in verslavend ontwerp, groepsdruk en eindeloze notificaties.
Het probleem is dat “veilig” hier al snel wordt teruggebracht tot leeftijdscontrole en een vinkje van de ouder, terwijl het verdienmodel gewoon blijft draaien op aandacht, notificaties en verslavend ontwerp. De oplossing is toezicht op die systemen zelf, met meetbare eisen en boetes die groter zijn dan de winst; anders krijgt elk platform straks een keurmerk en verandert er precies niks.
Het voorstel klinkt streng, maar “aantonen dat het veilig is” kan ook betekenen dat bedrijven vooral keurige risicorapporten gaan produceren voor de toezichthouder. De echte test is wat er gebeurt als een platform bewust een ontwerpkeuze maakt die de betrokkenheid verhoogt maar kinderen schaadt: dan moeten boetes en persoonlijke verantwoordelijkheid zó stevig zijn dat wegduiken achter een algoritme niet meer loont. Anders krijgen we vooral veel compliance en weinig verandering.
Precies dit. In mijn onderzoek zie ik ook hoe makkelijk een keurige risicomatrix vooral laat zien dat een proces is gevolgd, niet dat mensen er veiliger van worden. Laat bedrijven daarom niet alleen rapporteren, maar verplicht testen met echte jongeren, onafhankelijke onderzoekers toegang geven tot data en bij aantoonbaar schadelijke ontwerpkeuzes automatisch stevige sancties opleggen. Anders wordt “kindveilig” gewoon een vinkje in een pdf.