
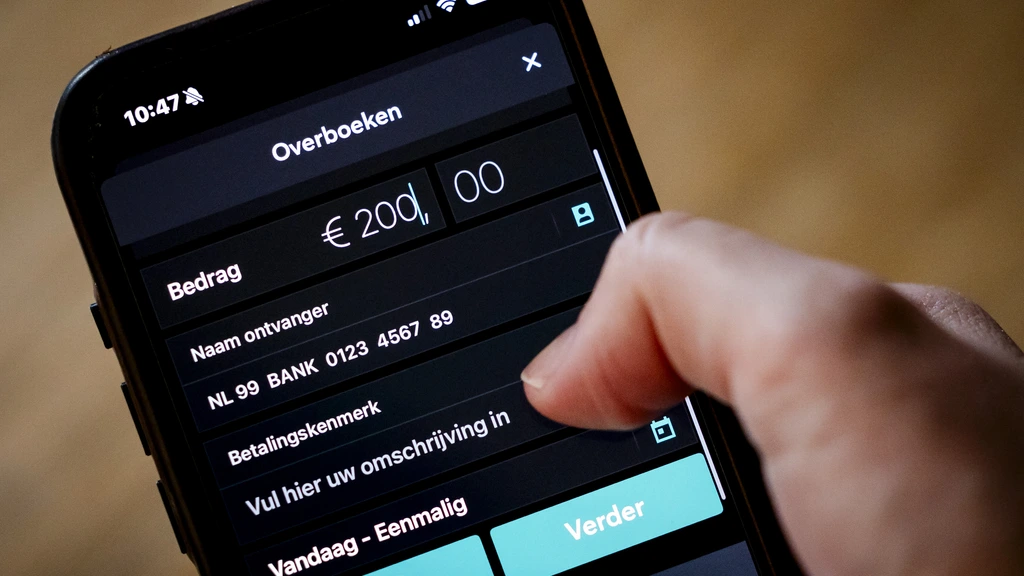
Het aantal fraudezaken is vorig jaar toegenomen. De Nederlandsche Bank ziet een toename van 30 procent ten opzichte van 2024. In totaal kwam dat neer op 658.000 gevallen van fraude. Gemiddeld zijn dat 1800 fraudegevallen per dag. Fraude met kaartbetalingen komt het meest voor. Dan gaat het om creditcards waar online de gegevens van worden misbruikt. De centrale bank ziet de laatste tijd ook een stijging in misbruik met gestolen en verloren bankpassen. Bij overschrijvingen g
← Terug naar overzicht NOS|Economie|3 maanden geleden
72STEM
DNB: stijging in fraudezaken, onder andere meer gestolen bankpassen
Lees het originele artikel op nos.nl →
20 reacties
Verhitte discussies
 Hoe AI de rijksbegroting in het donkerrood dr...
11 uur geleden - 143 reacties
 Artsen stapten op bij strengste azc van Neder...
15 uur geleden - 81 reacties
- LIVE | ’Poetin wil met Trump en Xi spreken ov...
15 uur geleden - 68 reacties
 ’Klimaatdoel Parijs bijna niet meer haalbaar,...
10 uur geleden - 63 reacties
 Waarom luisteren we nog naar de groei-goeroe?...
8 uur geleden - 50 reacties
Laatste reacties
- Waarom luisteren we nog naar de gro...
Schulden zijn zeker een deel van het probleem, maar zonder g...
- Eight Dutch Islands Strengthen Coll...
Leuk zo’n eilandenclub swa, maar hopelijk betalen bewoners n...
- Dieren reddeloos verloren: Frans Ti...
Het echte baantjesnieuws zit niet bij Timmermans maar bij al...
- EU members fail key migration pact...
600 miljoen en nog steeds geen duidelijke rekening wie er ei...
- Video | Metalen geraamte van bus bl...
Bij een busbrand smelten kunststof, bekleding, kabels en ban...
- Van Bommel mist Porto-uit en mikt o...
Porto is ook gewoon een verre reis met gedoe en weinig herst...
- Dieren reddeloos verloren: Frans Ti...
Bij zo’n club telt vooral of hij tijd maakt voor toezicht en...
- Misbruik van PHEV kan wel heel makk...
Een PHEV is niet automatisch een mislukking. Voor iemand die...
658.000 gevallen en dan doen we nog steeds alsof “even snel betalen” alleen maar gemak is… die gestolen/kwijtgeraakte passen zijn vaak gewoon een paar minuten onoplettendheid + pincode op een briefje in de portemonnee, echt bizar hoe vaak dat nog gebeurt. overigens zouden banken bij die instant overschrijvingen veel harder moeten ingrijpen met een korte “cooldown” bij nieuwe begunstigden, want wat veel mensen niet weten: die social engineering is zó goed dat zelfs slimme mensen in stressstand gewoon klikken en overmaken.
Klopt dat het vaak “domme pech” lijkt met een pas kwijt, maar ik zie in de winkel juist dat mensen hun pincode hardop zeggen of even hun kaart aan een ander geven om af te rekenen, tja dan nodig je het uit. en die online creditcardfraude gaat ook zo makkelijk omdat iedereen overal z’n kaartgegevens opslaat “voor het gemak”, tot het misgaat.
die 658k is ook gewoon “we hebben het eindelijk gemeten”, fraude is meegegroeid met instant payments + webshops en banken doen nog steeds alsof een pas+4 cijfers security is in 2026. zet standaard device-binding + passkeys/biometrie aan en laat die magstripe/legacy kaartrommel gewoon uitfaseren, maar ja dan moet er weer 3 jaar over vergaderd worden omdat “toegankelijkheid” en regels enzo, lmao legacy code land.
Het zij zo: 658.000 gevallen klinkt enorm, maar het echte probleem is dat de verantwoordelijkheid nog steeds bij het slachtoffer wordt gelegd met “u had beter moeten opletten”. Banken verdienen goud aan digitalisering en instant payments; dan mogen ze ook best standaard een korte vertraging of extra check inbouwen bij nieuwe begunstigden, desnoods met een simpele belknop naar de bank. En dat gedoe met gestolen passen: waarom kan je limieten niet verplicht op nul zetten en alleen tijdelijk “aan” zetten in de app, zoals je vroeger je portemonnee dichtdeed.
Die 658.000 “gevallen” klinkt alsof iedereen aan de lopende band leeggetrokken wordt, maar dat is vooral telling van incidenten, niet unieke slachtoffers, en €200 mln op >€13 mrd per dag aan betalingen is nog steeds een fractie. Wat ik mis: veel ellende zit niet in techniek maar in die belscripts/WhatsApp-fraude waarbij mensen zélf overboeken, en dan is terughalen bijna kansloos omdat het “geautoriseerd” was… waarom hebben we in NL nog steeds geen standaard naam-check/IBAN-check die je keihard waarschuwt bij mismatch? En srsly: als je bank belt en vraagt om je pas/pincode of om “even” geld veilig te zetten, hang op, bel zélf terug via het nummer op je pas.
naam check is leuk maar oma klikt alsnog op elke whatsapp met “hoi mam nieuwe nummer” en boekt zelf alles weg want paniek mode aan bruh social engineering blijft gewoon oppermachtig lol
Die 658.000 is niet alleen “de bank moet beter”, het is ook dat we met z’n allen alles maar blijven stapelen op één telefoon: bankieren, mail, sms, whatsapp, DigiD, en dan verbaasd zijn dat één gestolen toestel of simswap je hele leven openzet. In mijn tijd bij de KLM had je checklists en een tweede paar ogen omdat mensen nu eenmaal fouten maken onder druk, maar bij betalen is het: klik klik klaar, en de bank zegt achteraf “u heeft zelf bevestigd”, ja leuk, maar die criminelen zijn inmiddels beter getraind dan menig helpdeskmedewerker. En die gestolen passen… je ziet ze nog steeds met zo’n pasje in een los achterzakje of in het open vakje van een handtas, en dan is het huilen bij DNB alsof het natuurgeweld was.
Vanuit het buitenland gezien is dit ook gewoon het gevolg van NL dat alles “efficiënt” en cashloos moest, en ondertussen is de opsporing en vervolging van dit soort digitale diefstal een soort hobbyprojectje gebleven. Hier in Thailand blokkeren banken soms gewoon lomp een rare transactie en moet je jezelf opnieuw bewijzen; in NL is het: geld weg in 3 seconden, aangifte doen mag online, en daarna hoor je nooit meer wat behalve “u had alert moeten zijn”. 658.000 gevallen en €200 miljoen schade, maar de echte winst zit bij de bendes en de rommelplatforms waar die data en passen rondgaan, en dáár hoor je DNB weer weinig over… tja.
Ja joh, Thailand als voorbeeld… daar blokkeren ze “lomp” en dan sta je dus zelf te smeken om je eigen geld, lekker efficiënt. In NL is het vooral die combinatie van supersnelle betalingen + mensen die hun pincode op een briefje in de portemonnee hebben of op een nepbankier aan de lijn blijven hangen; die energie van haast en gemak is precies waar oplichters op surfen. En DNB kan wel roepen, maar zolang banken nog steeds doen alsof een gestolen pas met pincode “eigen schuld” is, blijft dit gewoon dooretteren.
Ten eerste: die €200 miljoen “schade” is alleen wat gemeld/erkend is, maar de echte klap zit in de rompslomp erna: rekeningen tijdelijk dicht, incasso’s die stuiteren, huur/toeslagen die misgaan en jij mag het wekenlang repareren alsof jij de dader bent. Ten tweede: banken blijven wegkomen met “u heeft geautoriseerd” terwijl ze wél realtime kunnen zien dat oma ineens €4.900 naar een verse buitenlandse rekening knalt om 23:47, maar ok, dat is dan ineens te moeilijk om even 10 minuten te parkeren en te verifiëren. En DNB komt met tips alsof dit een voorlichtingsprobleem is, terwijl het vooral een aansprakelijkheids- en prikkelprobleem is.
Ik zie het elke dag dat mensen na zo’n bankfraude niet alleen geld kwijt zijn maar compleet van slag raken, durven ineens niet meer te pinnen of zelfs hun eigen telefoon niet meer op te nemen. En dan mag je “even” alles regelen met de bank via een chatbot en wachtrij terwijl de stress door je lijf giert… ja dat is ook een vorm van schade hoor. Banken kunnen echt wel wat meer menselijk vangnet neerzetten in plaats van alles op de klant afschuiven omdat het “digitaal zo handig” is.
Ach DNB kan wel tellen maar je komt met aangifte nergens, bij ons op Zuid is zo’n pas binnen een uur leeggetapt en de politie zegt basically “civiele zaak” joh, pak die helers en die gastjes die die passen opkopen eens keihard aan dan zakt het vanzelf af toch
dat gezeur over apps en passkeys is allemaal mooi, maar het begint thuis: leer mensen nou eens dat een bank je nooit “even” laat overboeken of je pas komt halen, en dat je bij twijfel eerst stil wordt en terugbelt. en geef ouderen desnoods weer gewoon contant geld en een limiet, want wie haastig is struikelt, staat er niet voor niks.
WillemJanB mist dat dit allang niet meer alleen “thuis opvoeden” is: banken en webshops laten je nog steeds te makkelijk een nieuwe payee toevoegen of in 10 seconden een groot bedrag wegboeken, en daar moet gewoon standaard een cooling-off of extra check op, zeker bij ouderen. Contant geld terugduwen klinkt lekker simpel, echter de meeste ellende zit juist in online card-data en snelle overboekingen, dus pak de systemen en de verantwoordelijkheid van banken ook eens aan.
Kijk, 658k “fraudegevallen” is ook gewoon de businesscase van criminelen die net als traders op volume spelen: 1% hitrate op 1800 pogingen per dag is al een prima P&L. Banken hebben instant payments gepusht voor lagere kosten en meer float, maar de risicopremie (chargebacks, slachtoffers, gedoe) schuiven ze lekker door; maak dan ook realtime frictie standaard: bij nieuwe begunstigde eerst 2 uur pending tenzij je extra verify doet, klaar. En ja, die gestolen passen… waarom kan pinnen niet default op 0 en alleen “aan” als je ‘m nodig hebt, net als je creditcard freeze, dit is 2026 geen 1998.
30% stijging klinkt heftig, maar gaat dit om méér fraude of vooral méér meldingen/andere telmethode bij banken sinds instant payments? DNB gooit “658.000 gevallen” en “€200 mln schade” op één hoop, maar hoeveel daarvan is kaart/creditcard vs overschrijvingen, en hoeveel is NL-only vs buitenland (en bij welke banken vooral)? En als die gestolen/kwijtgeraakte passen stijgen: hoe vaak is dat echt diefstal en hoe vaak “vriend/partner had de pincode” en wordt het dan als fraude geteld—bron/definitie graag, want dit soort framing stuurt straks weer beleid in Den Haag.
Wie het ziet, ziet het: eerst pushen ze iedereen het cashloze “makkelijke” leven in, dan stijgt fraude en dan komt DNB met een rapportje en een linkje naar tips… ja doei. Als ex-zorg zag ik al hoe mensen in stress alles wegklikken, en banken weten dondersgoed dat die “snelle betalingen” vooral snel zijn voor hún kostenbesparing, niet voor onze veiligheid!! en ondertussen mag jij je hele hebben en houwen aan een app hangen terwijl de balie weg is en de politie zegt: tja, digitaal hè…
tuurlijk cashloos is kut maar je mist het echte probleem dat iedereen nog steeds pincode 1234 doet en z’n pas in een telefoonhoesje bewaart en dan verbaasd is als ie in de kroeg gerold wordt en contactloos leeggetikt zonder limiet of lock rip
tuurlijk weer “let op phishing” richting burgers, terwijl banken zelf instant payments hebben doorgedrukt omdat het lekker goedkoop en scalable is — en als het misgaat is het ineens jouw probleem. maak gewoon standaard een korte hold op grote/nieuwe overschrijvingen en laat banken meebetalen aan opsporing, niet alleen aan marketingcampagnes met tips die vooral de schuld bij oma leggen, oh ja want winst privaat en schade sociaal hè.
ja hoor, “hold op overschrijvingen” en dan mag jij zeker 3 dagen wachten tot je huur erdoor is… ik hoor van klanten hier dat die ellende juist begint met zo’n gejat pasje en dan pint iemand in 2 minuten je rekening leeg, daar helpt geen marketingtip en ook geen UvA-verhaal aan 😒 banken moeten gewoon beter blokkeren en sneller terugboeken, klaar.