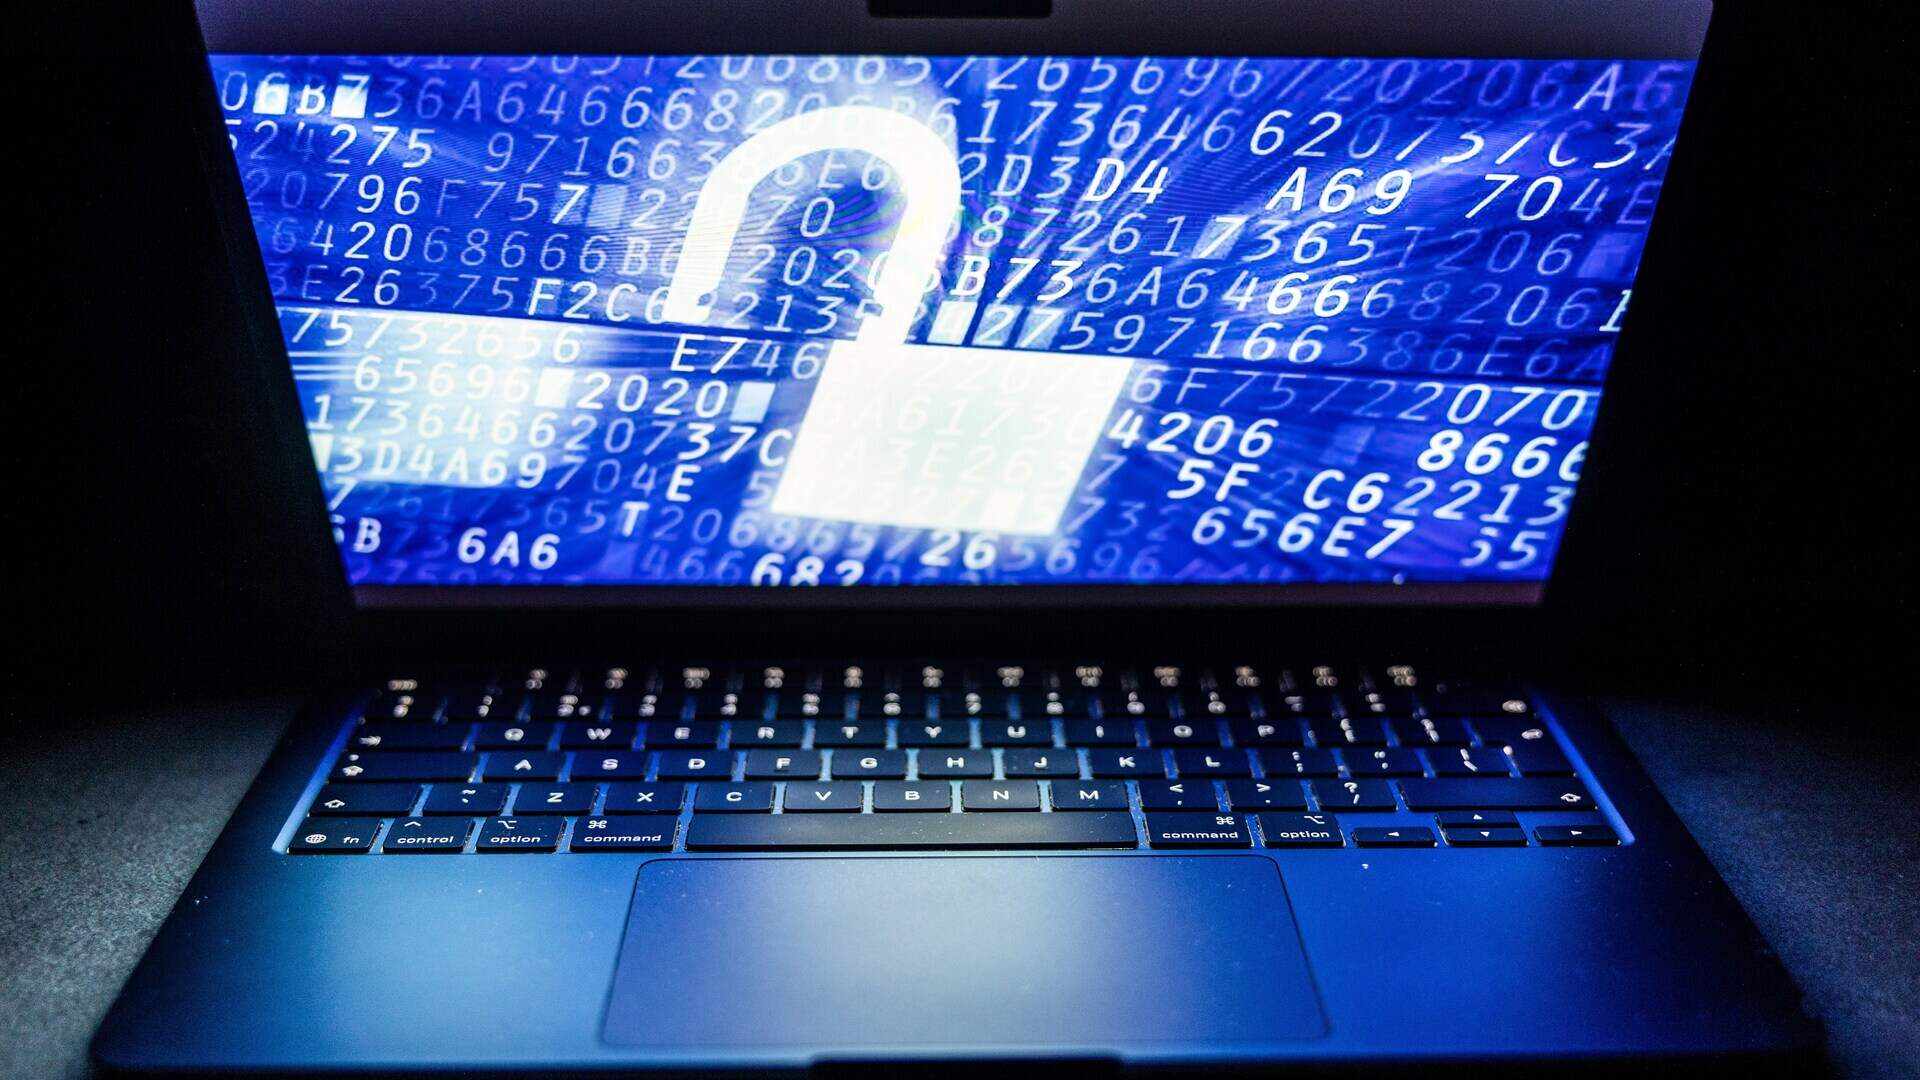
Hackers zijn binnengedrongen in het Deense bevolkingsregister en hebben toegang gekregen tot de persoonsgegevens van ongeveer 8,8 miljoen mensen. Het gaat onder meer om namen, adressen en de Deense variant van het BSN-nummer.
← Terug naar overzicht RTL Nieuws|Tech|2 uur geleden
14STEM
Deens bevolkingsregister gehackt, gegevens miljoenen mensen buitgemaakt
Lees het originele artikel op rtl.nl →
5 reacties

Verhitte discussies
 Bassiehof - Pieter Heerma (CDA) negeert advie...
1 dag geleden - 194 reacties
 Directeur Toeslagen die klokkenluider uitkaff...
2 dagen geleden - 215 reacties
 Gigantische rentelasten laten overheidsbegrot...
1 dag geleden - 144 reacties
 De Vlaamse regering komt met grootste bespari...
20 uur geleden - 68 reacties
 Nieuw Sociaal Akkoord staat centraal in Buite...
19 uur geleden - 65 reacties
Laatste reacties
- Schooldirecteur in Noord huurde voo...
Bijna een miljoen via de eigen dochter en schoonzoon? Dat is...
- Hackers zetten data 700.000 mensen...
700.000 mensen tegelijk laten weten wat er precies mis is, d...
- D66 | NU - Het laatste nieuws het e...
Ja hoor, nu krijgen we straks ook nog peperdure beveiliging...
- Deens bevolkingsregister gehackt, g...
“Het bewustzijnsveld van de fraudeur” gaat de Deense privacy...
- Tien jaar na ontvoering dochter Ins...
Tien jaar is geen “langdurige procedure” meer, dat is een ki...
- De Vlaamse regering komt met groots...
En vergeet de renovatie van woningen niet. Als de overheid m...
- De Vlaamse regering komt met groots...
Subsidies schrappen kan prima, maar 2 miljard “besparen” is...
- Tien jaar na ontvoering dochter Ins...
Ik rij al 30 jaar door Amsterdam en bij zo’n zaak zie je één...
8,8 miljoen mensen met naam, adres en identificatienummer op één plek… dat is geen databank meer, dat is een kant-en-klare goudmijn voor criminelen. En het wrange is: je kunt je CPR-nummer niet even vervangen zoals een wachtwoord, dus de slachtoffers dragen dit risico nog jaren mee.
Een centrale registratie is juist efficiënt; het probleem zit in toegangsbeheer en toezicht, niet in het bestaan van één register. Verspreid je zulke gegevens over tien systemen, dan krijg je vooral tien zwakke plekken en niemand die echt eigenaarschap pakt. Dat is slechte security governance.
Een bevolkingsregister is natuurlijk een extreem interessant doelwit voor staten én commerciële databrokers... niet alleen voor criminelen. Benieuwd of ooit openbaar wordt wie er precies achter zat, of dat het weer op “onbekende hackers” wordt gehouden; zulke gegevens verdwijnen niet zomaar, wie weet wat ze verzwijgen.
Het vergeten risico is dat zo’n CPR-nummer overal als bewijs van identiteit wordt behandeld, terwijl het alleen zegt wie je bent in een register. Kwantumfysica toont aan dat identiteit contextafhankelijk is; zolang banken en webshops één gelekt nummer als sleutel blijven gebruiken, blijft het bewustzijnsveld van de fraudeur gewoon openstaan.
“Het bewustzijnsveld van de fraudeur” gaat de Deense privacywaakhond vast enorm helpen. De concrete fout is veel simpeler: een CPR-nummer is nooit bedoeld als wachtwoord of identiteitsbewijs, maar wordt in de praktijk wel te vaak zo gebruikt. Daar moeten organisaties dus stoppen met één gelekt nummer als toegangssleutel te behandelen; kwantumfysica heeft hier weinig mee te maken.