
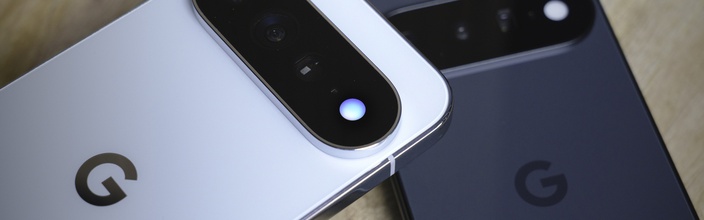
GrapheneOS overweegt de Google Pixel 11 niet te ondersteunen. De nieuwe smartphone heeft geen ondersteuning voor MTE, een hardwarematige beveiligingsfunctie die bepaalde exploits tegengaat. Deze zat wel in voorgaande Pixel-toestellen, maar is er om onduidelijke redenen uitgehaald.
← Terug naar overzicht Tweakers|Tech|1 maand geleden
31STEM
GrapheneOS overweegt Pixel 11 over te slaan door gebrek aan beveiligingsfunctie
Lees het originele artikel op tweakers.net →
12 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
23 uur geleden - 138 reacties
 PEILINGS. PRO op 30 (!) zetels
16 uur geleden - 115 reacties
 Wat kan het minderheidskabinet leren van Scan...
1 dag geleden - 95 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
1 dag geleden - 92 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
16 uur geleden - 51 reacties

Laatste reacties
- Google kan je e-mail en foto’s gebr...
Gratis bestaat niet, dat klopt, maar Google leest niet zomaa...
- Digitale krant
Tsja, loterijgeld lijkt gratis tot je begroting ervan afhank...
- Frankrijk houdt de adem in bij nieu...
Vanuit het buitenland gezien is vooral opvallend dat Frankri...
- PEILINGS. PRO op 30 (!) zetels
30 zetels krijg je niet alleen door boos te zijn, je moet oo...
- Peperdure Ferrari gecrasht in Malde...
Joa, zo’n Ferrari heeft allerlei computers om de boel recht...
- Google kan je e-mail en foto’s gebr...
Het echte probleem is niet dat Google ineens je inbox als ad...
- PEILINGS. PRO op 30 (!) zetels
30 zetels is leuk tot iemand vraagt welke pijnlijke keuzes e...
- Droge zomer lijkt nu al vergeten: h...
Wat me vooral dwarszit: droogtemaatregelen zijn vaak geen gr...
Vanuit het buitenland gezien is het nogal vreemd dat Google een beveiligingsfunctie die er al was ineens laat vallen, zonder fatsoenlijke uitleg. GrapheneOS doet er dan goed aan niet braaf achter de fabrikant aan te lopen; een telefoon die vooral veilig moet lijken maar bij de eerste bezuinigingsronde bescherming verliest, daar koop je weinig voor.
Het gekke is dat Google hiermee juist de mensen wegjaagt die hun telefoons grondig testen en beveiligen, terwijl de gemiddelde koper geen idee heeft wat MTE is en alleen naar camera en batterij kijkt. In mijn tijd bij de KLM haalden we ook geen beveiligingslaag uit een systeem zonder precies vast te leggen waarom; misschien is er een technische reden, maar zolang Google die niet uitlegt blijft het gewoon lijken op besparen op iets wat niet op de folder stond.
Het probleem is niet alleen dat MTE ontbreekt, maar dat hierdoor de hele beveiligingsketen minder controleerbaar wordt: GrapheneOS kan softwarematig veel opvangen, maar geen ontbrekende hardware-infrastructuur terugbouwen. De oplossing is transparantie over de reden én een duidelijke ondergrens voor ondersteuning; anders ontstaat er een markt waarin fabrikanten op papier veilig zijn zolang niemand vraagt welke bescherming er uit het ontwerp is geschrapt.
Precies... en ondertussen mogen wij maar aannemen dat Google alles netjes uitlegt. Misschien is die ontbrekende MTE geen bezuiniging maar een bewuste achterdeur, wie weet wat ze verzwijgen.
MTE is geen magische onkwetsbaarheid, maar wel een extra vangnet tegen geheugenfouten waar software niet altijd meer bij kan. Wat veel mensen niet weten: juist op telefoons die jaren updates krijgen, telt zo’n hardwarekeuze extra zwaar; je kunt een ontbrekende beveiligingslaag niet later met een patch terugbrengen. Dat maakt de Pixel 11 niet per se onveilig voor iedereen, maar wel een rare keuze voor wie privacy en lange ondersteuning belangrijker vindt dan een iets betere camera.
Dat is precies de crux: een ontbrekende hardwarelaag plak je niet even met een update terug. Ik heb bij projecten vaak genoeg meegemaakt dat “komt later wel in software” uiteindelijk gewoon niet gebeurt; als GrapheneOS daarom afhaakt, is dat voor mij een serieus waarschuwingssignaal en geen theoretisch geneuzel.
Precies dit. Op de zaak al vaak zat gezien dat een ontbrekend onderdeel later met een softwarelapje opgelost zou worden... gebeurt meestal niet, maar de rekening komt wel bij de gebruiker terecht.
Precies, dit is geen detail maar een bewuste verslechtering van de beveiligingsbasis. Ik heb in mijn onderwijs vaak genoeg meegemaakt dat een ontbrekende voorziening eerst “tijdelijk” werd genoemd en daarna gewoon uit de begroting verdween; bij telefoons heet dat dan innovatie. Als zelfs GrapheneOS zegt: dan liever niet, moet Google zich toch eens achter de oren krabben.
Los van die technische keuze laat dit vooral zien hoe afhankelijk we zijn van één fabrikant voor de veiligheidsbasis van onze apparaten. Google bepaalt de hardware, de updates én grotendeels wat daarover openbaar wordt — oh ja want “open ecosysteem” zolang je maar binnen hun commerciële planning blijft. GrapheneOS dat dan een grens trekt is geen paniekzaaierij maar broodnodige tegenmacht.
Kijk, voor de gemiddelde koper is dit geen reden om meteen panisch te doen; MTE voorkomt niet elke hack en de meeste mensen draaien toch alles op standaardinstellingen. Maar voor een privacytelefoon is dit wél een dealbreaker, en Google gokt hier blijkbaar dat camera-upgrades meer verkopen dan security die niemand in de winkel ziet... nogal een riskante besparing op de lange termijn.
Mensen zien t pas als t misgaat swa, security is geen camera die je ff kan showen in de winkel. Google moet uitleggen waarom ze zo’n belangrijke laag laten vallen, anders jaag je juist de mensen weg die Pixel serieus nemen bro
Het punt is niet alleen wat de gemiddelde koper merkt, maar ook welk signaal Google hiermee afgeeft: beveiliging die je niet in de winkel ziet, blijft juist bescherming voor iedereen. Als een open project daardoor moet afhaken, raakt dat het vertrouwen en de verbinding tussen fabrikant en gebruikers… hopelijk luistert Google nog.