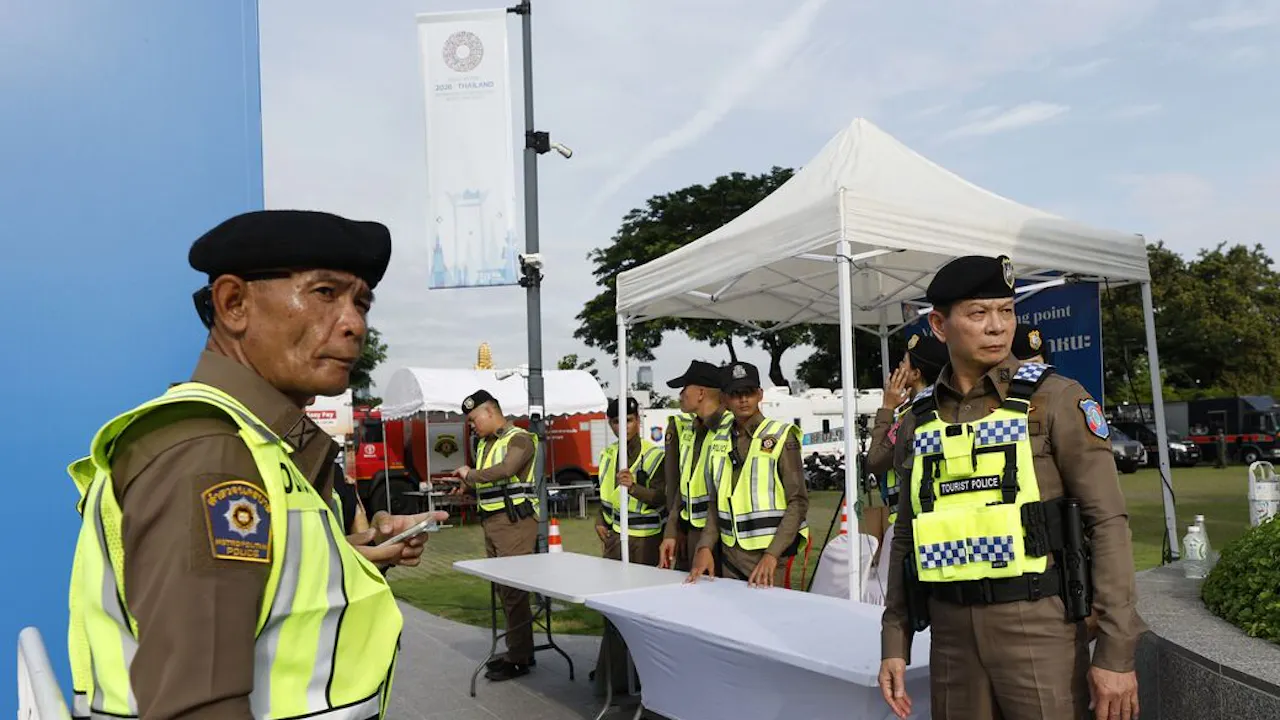
Een groot incident kan betalingen, de handel, de toegang tot spaartegoeden of andere cruciale financiële diensten verstoren. Een vertrouwensschok kan een systeemcrisis inluiden.
← Terug naar overzicht FD|Economie|2 uur geleden
25STEM
IMF: overheden hebben cyberdreiging onvoldoende op de radar
Lees het originele artikel op fd.nl →
6 reacties
Verhitte discussies
 Bakstenen zonder gasovens? Vol stroomnet zit...
1 dag geleden - 133 reacties
- Nieuwe geluidszones rondom Schiphol belemmere...
1 dag geleden - 146 reacties
- Europese Commissie wil de normen voor pestici...
7 uur geleden - 51 reacties
 Bassiehof – Vergeet die humanitaire ondergren...
2 dagen geleden - 113 reacties
 '60% woningvraag door migratie, komende jaren...
19 uur geleden - 59 reacties
Laatste reacties
- ‘We beschermen heel erg de dader en...
Slachtoffers verdienen betere bescherming, maar verdachtenre...
- ‘We beschermen heel erg de dader en...
Slachtoffers moeten zeker meer bescherming krijgen, maar “de...
- Kabinet wil in 2028 publieke AI-omg...
Een publieke voorziening kan nuttig zijn, maar tientallen mi...
- Na Albert Heijn nog een grote super...
cybersecurity bij bedrijven is vaak gewoon een excelbestand...
- Ergernis: Ik ben geen domineesvrouw...
Misschien moeten kerken gewoon stoppen met doen alsof de par...
- Mentale druk onder jongeren neemt t...
Weer wordt mentale gezondheid vooral als jongerenprobleem ge...
- EU komt met grootste uitbreiding va...
Vraag me vooral af wie straks nog weet welke spullen wel of...
- Duitsland pakt twee verdachten op v...
Wat mij vooral dwarszit: voor dit soort vitale plekken is éé...
De kwetsbaarheid zit niet alleen in hackers, maar ook in het feit dat iedereen dezelfde paar cloudleveranciers en betaalnetwerken gebruikt. Eén storing en half Europa staat naar een laadscherm te kijken. Even rekenen: een noodplan dat pas begint nadat internetbankieren eruit ligt, is geen plan maar een handleiding voor paniek.
Weer miljoenen naar digitale beveiliging, maar de ouderwetse noodvoorziening blijft vergeten: contant geld, papieren procedures en personeel dat nog weet wat het moet doen. Als pinnen en internetbankieren 48 uur uitvallen, heb je weinig aan een prachtig cloudplan; dan moet de supermarkt gewoon kunnen afrekenen en de bank noodopnames kunnen registreren. Dat kost geen miljarden, wel voorbereiding… precies daar wringt het.
contant geld is handig als backup maar 48 uur alles handmatig registreren klinkt ook alsof elke kassamedewerker ineens systeembeheerder boekhouder en crisismanager moet zijn digitale redundantie en offline noodprocedures dus allebei graag rip
Dit is geen theoretisch risico. Bij een eerdere storing bleek al snel dat procedures ergens wel bestonden, maar dat niemand precies wist wie de tijdelijke bevoegdheid had om betalingen of noodvoorzieningen vrij te geven. Daar zit de kwetsbaarheid: techniek wordt getest, de menselijke besluitvorming vaak een stuk minder.
Wat mij vooral opvalt is dat veel organisaties pas serieus oefenen als er een verplicht vinkje of rapportage aan hangt. Regelmatig testen met banken, overheid en bedrijven samen kost tijd en levert gedoe op, maar zonder zo’n gezamenlijke oefening weet niemand of de plannen in de praktijk werken; aan de andere kant kun je ook niet iedere storing als nationale crisis behandelen.
Het gevaar zit ook in de afhankelijkheid van één identiteitssysteem. Als inloggen, digitale handtekeningen of telecom tegelijk uitvallen, kun je nog wel geld op de rekening hebben maar niet meer bewijzen dat jij jij bent. Dan is “de bank is bereikbaar” ongeveer net zo nuttig als een pinautomaat zonder stroom.