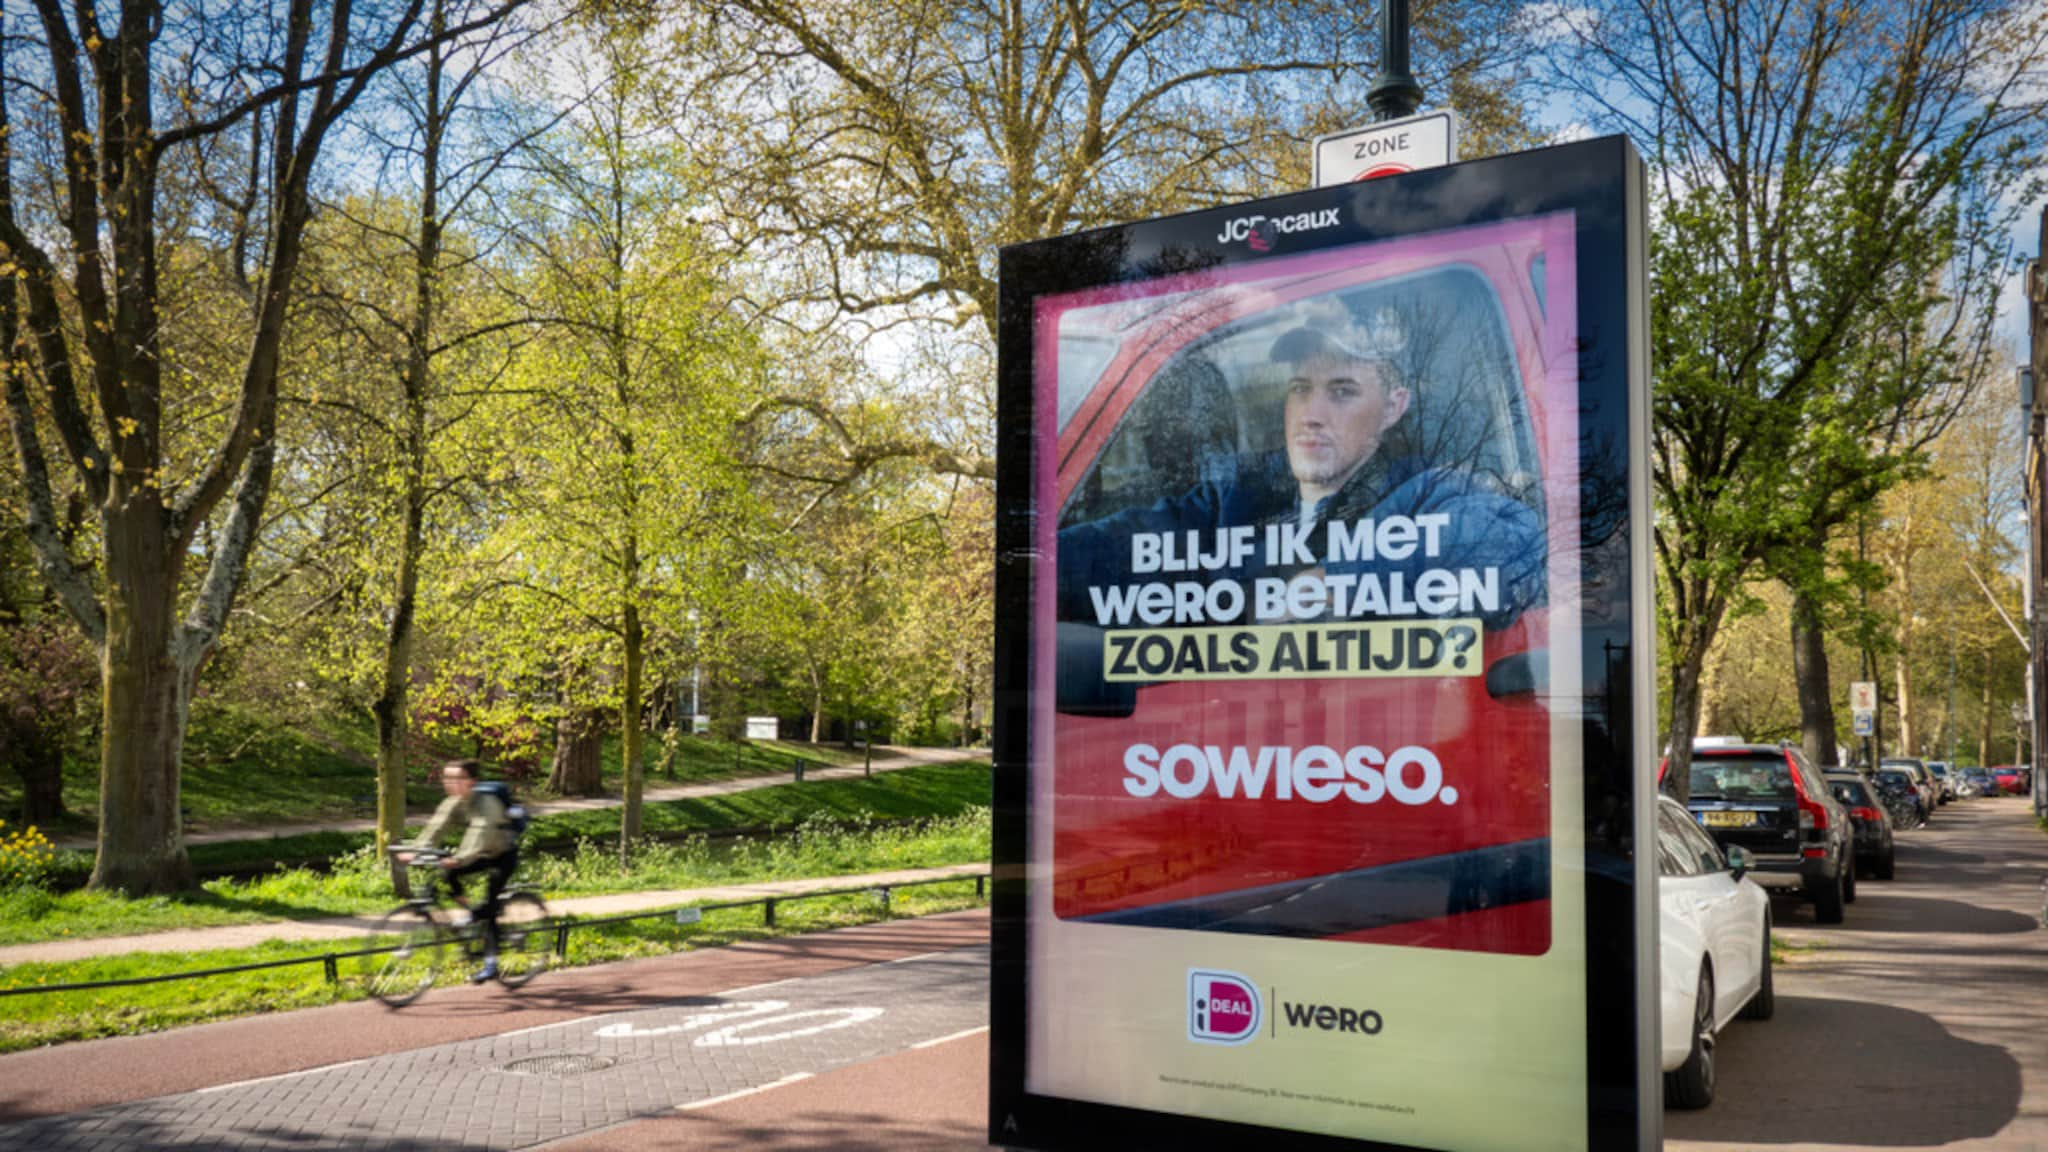
Pas op voor valse e-mails die zogenaamd van iDEAL-WeroNL zouden zijn, waarschuwt de Fraudehelpdesk. In de mails staat dat mensen geld terugkrijgen en dat ze hun identiteit moeten bevestigen.
← Terug naar overzicht RTL Nieuws|Nieuws|2 maanden geleden
28STEM
Fraudehelpdesk waarschuwt voor nepmails van iDEAL-WeroNL
Lees het originele artikel op rtl.nl →
14 reacties
Verhitte discussies
 Halloweenfeest in Zoetermeer: GROEPEN JONGERE...
22 uur geleden - 89 reacties
 Den Haag DICHTGETIMMERD uit angst voor 31 okt...
1 dag geleden - 109 reacties
 Minister Vincent Karremans: ‘Hinder van Schip...
1 dag geleden - 101 reacties
 Nieuwe Europese heffing maakt Chinese online...
18 uur geleden - 61 reacties
- Pakketbezorger getaserd door agent ‘nadat hij...
2 dagen geleden - 125 reacties
Laatste reacties
- Reddit heeft last van AI-resultaten...
Noe ja, Reddit kan ook gewoon besluiten dat niet elke lezer...
- Nacht vol plunderingen en branden i...
Vreedzaam protest eindigt dus weer met politie die urenlang...
- Rechter wijst Trumps aanklacht tege...
Belangrijk detail: de rechter zegt hiermee niet dat Trump de...
- Gered van stuurloos bootje bij Zeel...
Eerst redden, medisch controleren en rustig vaststellen wie...
- Rechter wijst Trumps aanklacht tege...
Een rechter die een zaak afwijst betekent niet automatisch d...
- Nacht vol plunderingen en branden i...
Het wrange is dat duizenden mensen urenlang vreedzaam protes...
- Video | Britse bende verstopt miljo...
Precies, “gerichte controles” klinkt leuk tot je bedenkt dat...
- Wijkagent John was altijd bereikbaa...
Mooi dat John zo betrokken was, maar altijd bereikbaar zijn...
Die overstap naar Wero is voor veel mensen al onduidelijk genoeg, daar springen oplichters natuurlijk bewust bovenop. Onze kinderen leren we ook: niet zomaar op een link drukken omdat er haast wordt gemaakt; eerst rustig zelf de bank of organisatie bellen, want natuurlijk geld bestaat niet en een terugbetaling vraagt geen paniekverificatie.
Het irritantste is dat “iDEAL-WeroNL” voor veel mensen geloofwaardig klinkt, terwijl een bank je echt niet per mail je identiteit laat bewijzen om geld terug te storten. Oplichters hoeven tegenwoordig geen slechte spelling meer te hebben, alleen een logo en een beetje haast — klantenservice van de hel, zeg maar.
Wat ik vooral mis in dit soort waarschuwingen: vertel ook meteen waar mensen de echte informatie wél kunnen controleren, met één duidelijk webadres en telefoonnummer. In paniek gaan mensen zelf googelen en klikken ze zo op nóg een nepklantenservice; een beetje rust en duidelijke hulp kan veel ellende schelen.
Weer wordt alleen gezegd: klik niet, verwijder de mail. Prima, maar meld hem óók bij je bank en de Fraudehelpdesk, anders blijven dezelfde domeinen en rekeningnummers gewoon rondgaan. Eén melding kost 2 minuten; honderdduizend genegeerde mails leveren de oplichter nog steeds een prima rendement op.
De zwakste schakel blijft vaak niet de mail, maar het apparaat waarop mensen bankieren: een verouderde telefoon zonder updates is een open raam. Banken en providers mogen daar best harder op sturen, want voorlichting alleen is geen complete risk control.
Joa, het gekke is dat mensen bij “geld terugkrijgen” meteen in de actiestand schieten, terwijl juist daar de alarmbel moet afgaan. Zet die mail gewoon apart en kijk later rustig in je bankapp; haast is bij fraude bijna altijd de duurste sjön.
De mensen die hier het hardst intrappen zijn niet dom, maar vaak ouderen, mensen met weinig digitale ervaring of iemand die al financieel klem zit. Ik zie dagelijks dat één dreigende mail genoeg is om paniek te veroorzaken; maak banken en organisaties daarom ook verantwoordelijk voor snelle, menselijke hulp ná een klik, niet alleen voor waarschuwingen vooraf.
Wat mij zorgen baart is dat mensen straks bij elk bericht over Wero denken: daar heb ik nooit om gevraagd, dus zal wel fraude zijn. Die overgang moet vanuit banken zó helder worden uitgelegd dat criminelen geen mist meer hebben om in te verdwijnen, en niet pas nadat half Nederland op een link heeft geklikt.
DIE NEPMAILS KENNE JE NOG WEL, MAAR IK BEN BENIEUWD HOEVEEL MENSEN OOK ECHT HUN BANK BELLEN, WANT DIE WACHTTIJD DUURT SOMS LANGER DAN EEN ADO-WEDSTRIJD ZONDER DOELPUNTEN MAN!!!
Een extra risico is dat mensen een echte terugbetaling gaan verwachten en daardoor hun bankapp minder kritisch bekijken. Spreek thuis daarom af dat niemand onder tijdsdruk geldzaken afhandelt; eerst samen controleren via de officiële app, want ook oplettende mensen maken fouten als ze worden opgejaagd.
Samen thuis controleren is prima, maar de belangrijkste regel wordt gemist: een bank vraagt nooit per mail om geld terug te storten of gegevens te bevestigen, dus klik nergens op en bel zelf het bekende nummer, klaar
Het gevaar zit ook in de timing: mensen controleren hun bankapp vaak op dezelfde telefoon waarop die phishingmail binnenkomt. Dan lijkt alles één samenhangend bewustzijnsveld, terwijl de link je juist naar een tweede scherm vol leugens stuurt; open de bankapp dus los daarvan en typ het adres zelf in. De kwantumtruc is dat een echte terugbetaling alleen in je rekening zichtbaar wordt, niet in een mail die er alvast om vraagt.
Het echte probleem begint vaak pas ná die klik: schaamte. Mensen durven dan niet meteen hun bank te bellen omdat ze bang zijn voor een preek of dat ze zelf schuld krijgen. Op de werkvloer zie ik daardoor dat uren kostbare tijd verloren gaan; banken, zeg gewoon rustig wat iemand nú moet doen en haal die drempel weg.
Phishing is niet alleen een individueel probleem — bedrijven maken het consumenten ook onnodig lastig met nieuwe namen, vage mails en eindeloze verificatiestappen. iDEAL en banken mogen best stoppen met die marketingmist rond Wero en één glashelder communicatiekanaal afspreken; oh ja want als zelfs oplettende mensen niet meer weten welk logo of domein echt is, ligt de verantwoordelijkheid niet alleen bij de ontvanger.