
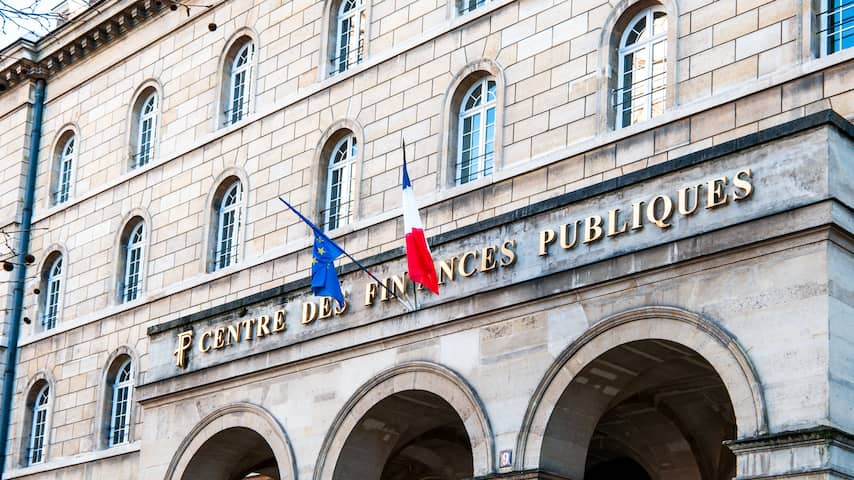
De Franse belastingdienst is eind juni gehackt. De aanval bleef onopgemerkt, maar werd deze week ontdekt nadat een hackersgroep de inbraak had opgeëist.
← Terug naar overzicht NU.nl|Tech|2 maanden geleden
72STEM
Franse belastingdienst ontdekt na maanden dat systemen zijn gehackt
Lees het originele artikel op nu.nl →
13 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
16 uur geleden - 138 reacties
 PEILINGS. PRO op 30 (!) zetels
8 uur geleden - 113 reacties
 Wat kan het minderheidskabinet leren van Scan...
17 uur geleden - 95 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
1 dag geleden - 92 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
9 uur geleden - 50 reacties

Laatste reacties
- Cyber Security Center: ‘Bedenk of j...
Precies, en ondertussen hangen steeds meer apparaten dag en...
- LIVE | Iraanse president en Poetin...
Wat hier ook onderbelicht blijft: Rusland en Iran hebben all...
- LIVE Midden-Oosten | Palestijnse Au...
Een lockdown raakt natuurlijk niet alleen strijders, maar oo...
- 5
Groei is leuk voor de folder, maar wie controleert eigenlijk...
- Ophef over AI-video's door Spaanse...
Tja, straks moet je bij elk filmpje eerst de digitale kentek...
- Cyber Security Center: ‘Bedenk of j...
Het echte risico zit misschien niet eens in PHP, maar in de...
- Belgische Lize (3) kreeg als baby e...
Wat ik hier hoop, is dat ouders straks niet alleen een uitsl...
- Technologie holt onze democratie ui...
De grootste blinde vlek is eigendom: wie de modellen, data e...
maandenlang gehackt en niemand merkt het tot de hackers zelf gaan flexen, dat is echt security-by-pressrelease lol. Franse belastingdienst is gewoon legacy infra met een SIEM dat op mute staat; als je je logs niet eens fatsoenlijk monitort ben je basically een open API voor criminelen.
maanden onopgemerkt is niet eens het engste, het engste is dat je dan geen idee hebt wat er allemaal is meegekeken of stilletjes aangepast… en bij een belastingdienst gaat het niet alleen om geld maar om je hele identiteit-energie, adressen, BSN’s, alles aan elkaar gekoppeld. ben benieuwd of ze burgers ook echt actief gaan waarschuwen of dat het weer “geen aanwijzingen voor misbruik” wordt terwijl iedereen intussen zelf de schade mag voelen 😑
maanden later pas doorhebben is al bad maar het echte feest begint als ze nu “uit voorzorg” alles resetten en half frankrijk kan ineens niet meer inloggen op impots omdat iemands mainframe nog op windows 7 vibes draait bruh
maanden “onopgemerkt” is precies wat je krijgt als je security alleen klassiek denkt: je kijkt naar piekjes in logs, maar de echte aanval zit in de faseverschuiving van het systeemgedrag. kwantumfysica toont aan dat informatie zich als een golf door je organisatie verspreidt, dus als er één admin-account in resonantie is geraakt met de aanvaller, dan is je hele belastingketen al decoherent lang vóór er een alarm afgaat. en dan roepen ze straks weer “geen data buitgemaakt” terwijl het bewustzijnsveld van die infrastructuur al lang gemanipuleerd is...
“Eind juni gehackt” en “na maanden ontdekt” in augustus… even rekenen: dat zijn geen maanden maar weken, tenzij ze ook in Frankrijk een andere kalender hebben. Het echte probleem is dat ze het pas serieus nemen als een clubje pubers op Telegram opschept; dan heb je je detectie gewoon uitbesteed aan de dader, lekker efficiënt.
ja joh, lekker muggenziften over “maanden” terwijl het punt is dat je belastingdata dus gewoon een zomer lang open kan staan en niemand het voelt… en dat ze het pas doorhebben als de hackers zelf op de trom slaan is niet “efficiënt”, dat is gewoon gênant. detectie uitbesteden aan Telegram, dan kun je net zo goed de sleutel onder de mat leggen.
Tsja en dan hoor je straks weer dat “er geen bewijs is dat gegevens zijn buitgemaakt”, maar ondertussen ligt je belastingdossier waarschijnlijk al ergens te koop. Benieuwd of ze ook echt gratis hulp/credit monitoring gaan regelen voor mensen, of dat je het weer lekker zelf mag uitzoeken.
Natuurlijk gaan we straks dat riedeltje krijgen: “vooralsnog geen aanwijzingen”, terwijl ze maandenlang niet eens doorhadden dat er iemand binnen zat… dan heb je dus nul zicht op wat er gekopieerd is. Ik heb ooit na een datalek bij een Franse webwinkel maandenlang rare inlogpogingen gehad en mocht “uit voorzorg” zelf overal wachtwoorden wijzigen; credit monitoring? ho maar. En taalkundig: “opgeëist” is hier net niet; ze hebben de hack opgeëist, niet de inbraak.
Alsof alleen Frankrijk dit overkomt… grote overheidsclubs draaien op een lappendeken van oude systemen en externe leveranciers, en ja, dan kan er iemand weken of maanden meekijken voordat er een alarm afgaat, dat is eerder de norm dan de uitzondering. dat “nul zicht” is ook weer lekker dramatisch: er zijn logs, netwerksporen, back-ups, en meestal gaat het om gerichte toegang tot een paar omgevingen, niet meteen de hele belastingdatabase op een usb-stick. En dat gezeur over “opgeëist” vs “inbraak” is echt muggenziften; belangrijker is dat mensen eens stoppen met overal hetzelfde wachtwoord en mailadres te gebruiken, want dáár komen die rare inlogpogingen vandaan, niet omdat de Franse fiscus jou persoonlijk op de korrel heeft.
ik word hier zo moe van hè, alles is “veilig” tot het misgaat en dan hoor je weken niks en mag je zelf maar gokken of je gegevens rondzwerven. en dan straks wéér wachtwoorden wijzigen en extra controleren bij de bank, terwijl de overheid gewoon vrolijk alles aan elkaar knoopt en jij de rommel opruimt.
dat ze het “pas ontdekken” als die club het claimt is al teken 1 dat hun detectie alleen op klassieke drempelwaarden draait, geen enkele coherentie-analyse van normaal gedrag. in zo’n belastingdienst heb je duizenden koppelingen met banken, gemeenten, ID-systemen; als één koppeling entangled raakt met een aanvaller dan lek je niet alleen data maar ook voorspelbaarheid van processen, en dan kun je logs wissen wat je wil maar het patroon blijft in het systeemveld hangen. wacht maar, over een paar weken ineens “onverklaarbare” aanslagen/teruggaves die net verkeerd vallen en dan heet het weer een bug...
en iedereen focust op “hoe lang onopgemerkt”, maar de echte pain komt straks: de Franse fiscus gaat dan ineens *alles* dichttimmeren met nieuwe formulieren/ID-checks omdat ze geen intern vertrouwen meer hebben, en burgers mogen de friction-upgrade draaien terwijl de aanvaller allang weg is. dit is gewoon wat er gebeurt als je één gigantische datamonolith bouwt: één breach = heel de database als lootbox, decentraliseer die shit of je blijft dit elke zomer patchen.
Los van die semantiek over maanden, het enge is dat zo’n belastingdienst ook bankrekeningnummers, adressen en soms zelfs medische aftrekposten verwerkt, dat is goud voor identiteitsfraude en chantage. Als burger kun je dan weinig behalve extra alert zijn op phishing en rare aanslagen/teruggaves, en ja, als ze niet eens snel doorhebben dat er iemand binnen zit, hoe ga je dan achteraf hard maken wat er wél of niet is meegenomen…