
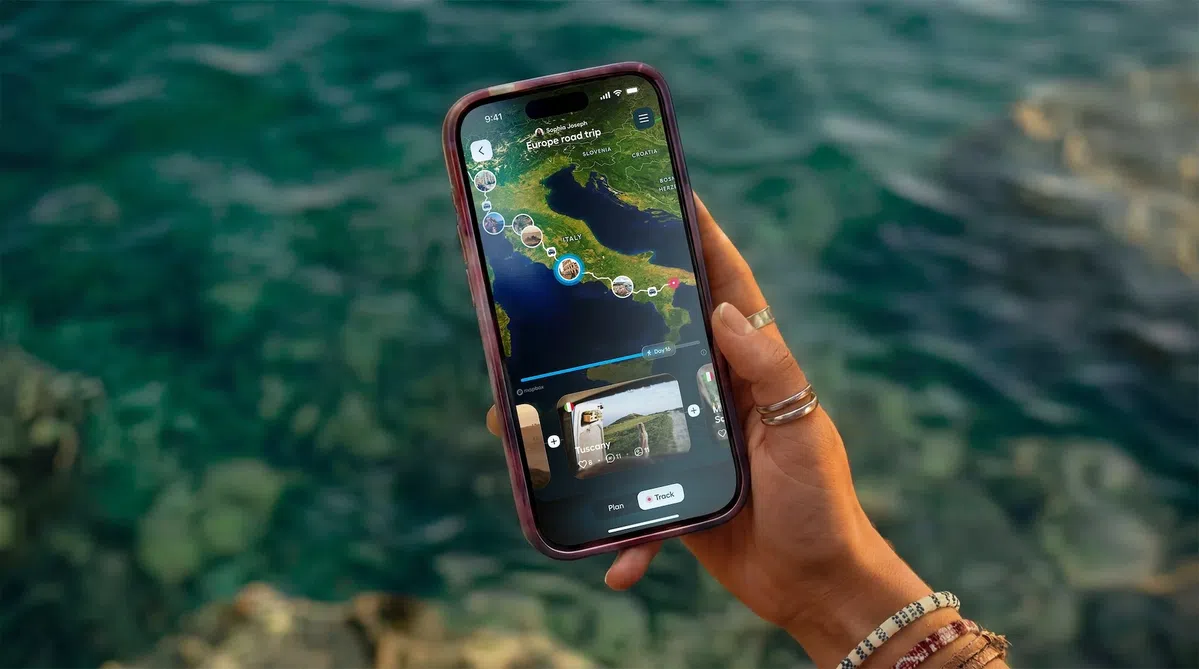
Een vakantietripje delen met vrienden en familie klinkt onschuldig. Voor militairen kan het echter een stuk minder verstandig zijn. Defensie heeft de populaire Nederlandse reisapp Polarsteps daarom verboden op diensttelefoons. De aanleiding is onderzoek van Follow the Money (FTM), waaruit bleek dat militairen via de app relatief eenvoudig te volgen waren.
← Terug naar overzicht Bright|Tech|1 maand geleden
41STEM
Dit is waarom Polarsteps vanaf nu verboden is op telefoons van Defensie
Lees het originele artikel op bright.nl →
10 reacties

Verhitte discussies
 PEILINGS. PRO op 30 (!) zetels
20 uur geleden - 127 reacties
 Energieprijzen blijven maar stijgen en ook vo...
1 dag geleden - 147 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
20 uur geleden - 92 reacties
 Wat kan het minderheidskabinet leren van Scan...
1 dag geleden - 95 reacties
 Gasprijs op hoogste punt in twee jaar, Essent...
19 uur geleden - 58 reacties
Laatste reacties
- Kamervragen over spionage via slimm...
Die digitale reset is nodig, maar daarmee voorkom je nog nie...
- Kamervragen over spionage via slimm...
Die afhankelijkheid van buitenlandse software is relevant, m...
- Kamervragen over spionage via slimm...
Bij een tweedehands auto kan er nog van alles aan een oud ac...
- Droge zomer lijkt nu al vergeten: h...
Dat geld naar bruggen schuiven is geen neutrale keuze maar k...
- Droge zomer lijkt nu al vergeten: h...
Het gaat niet alleen om de vraag welk potje wordt leeggehaal...
- Droge zomer lijkt nu al vergeten: h...
Bruggen onderhouden is ook geen luxe, zeker niet als er dage...
- RDW trekt vanaf 18 november kenteke...
Die nuance klopt maar half: de tenaamstelling vervalt niet z...
- Rode Kruis plukt dakloze gezinnen v...
Een bed, rust en verantwoordelijkheid klinken prachtig, maar...
Tsja, een diensttelefoon is geen vakantiedagboek. Als je met één app kunt laten zien waar militairen zitten en wanneer ze bewegen, hoef je geen vijandelijke inlichtingendienst te zijn om daar misbruik van te maken.
Goede maatregel, maar dan wel consequent zijn: niet alleen Polarsteps blokkeren, ook locatiegeschiedenis, foto-metadata, Strava, cloudback-ups en privételefoons tijdens oefeningen meenemen. Een appverbod is de quick fix; het echte lek zit meestal bij mensen die zonder nadenken live posten waar ze zijn. simpel: train OPSEC, anders bouw je alleen schijnveiligheid.
als een wandelapp al te veel prijsgeeft dan ligt het echte probleem bij de hele digitale huishouding van defensie niet bij polarsteps alleen één verkeerd ingestelde cloudmap en je hebt alsnog seizoen twee van de ellende rip
Het rare is dat zo’n app blijkbaar pas verboden wordt nadat een journalist laat zien hoe simpel het mis kan gaan. Defensie zou zelf periodiek moeten testen welke informatie een buitenstaander uit openbare profielen kan halen. Anders loopt de volgende kwetsbaarheid gewoon via een andere app naar buiten.
Dat klinkt mooi, maar Defensie heeft natuurlijk geen onbeperkte capaciteit om iedere app en elk openbaar profiel continu door te lichten. Een journalist legt soms in een paar dagen iets bloot wat intern allang bekend was, maar een verbod op diensttelefoons is dan wel een snelle en verstandige maatregel.
Bij ons op het werk mogen privételefoons ook niet zomaar in beveiligde ruimtes, en eerst vond ik dat overdreven gedoe. Tot je een keer beseft hoeveel locatiegegevens je ongemerkt prijsgeeft; voor militairen kan zo’n vakantiefoto dus echt meer zijn dan alleen gezellig delen.
Een verbod op de diensttelefoon is logisch, maar het zou niet moeten eindigen bij “deze app mag niet”. De echte vraag is waarom een militair überhaupt zelf moet weten welke instellingen veilig zijn; maak de standaard onveiligheid gewoon onmogelijk, anders komt hetzelfde lek straks via een andere hippe app.
Het probleem is dat een verbod op de diensttelefoon niet voorkomt dat dezelfde militair thuis met zijn privételefoon live zijn locatie deelt. De oplossing is niet nóg een zwarte lijst, maar een duidelijke scheiding tussen normale sociale media en operationele omstandigheden, met technische blokkades waar nodig en een meldplicht voor apps die locatiegegevens verzamelen; anders blijft het dweilen met de kraan open.
Lekker dan... op diensttelefoons kan ineens een hele app verboden worden, maar ondertussen worden medewerkers wel geacht zelf alle privacy-instellingen van elke nieuwe app te snappen. Maak die telefoons gewoon standaard dichtgetimmerd, scheelt een hoop achteraf repareren.
Het echte risico is niet alleen dat iemand ziet waar een militair nú is, maar dat jaren aan onschuldige reisjes samen een patroon vormen: huis, familie, routine en afwezigheid. Kwantumfysica toont aan dat losse datapuntjes pas bij elkaar een gevaarlijke werkelijkheid laten instorten, dus “het stond toch openbaar” is geen veiligheidsbeleid maar gemakzucht.