
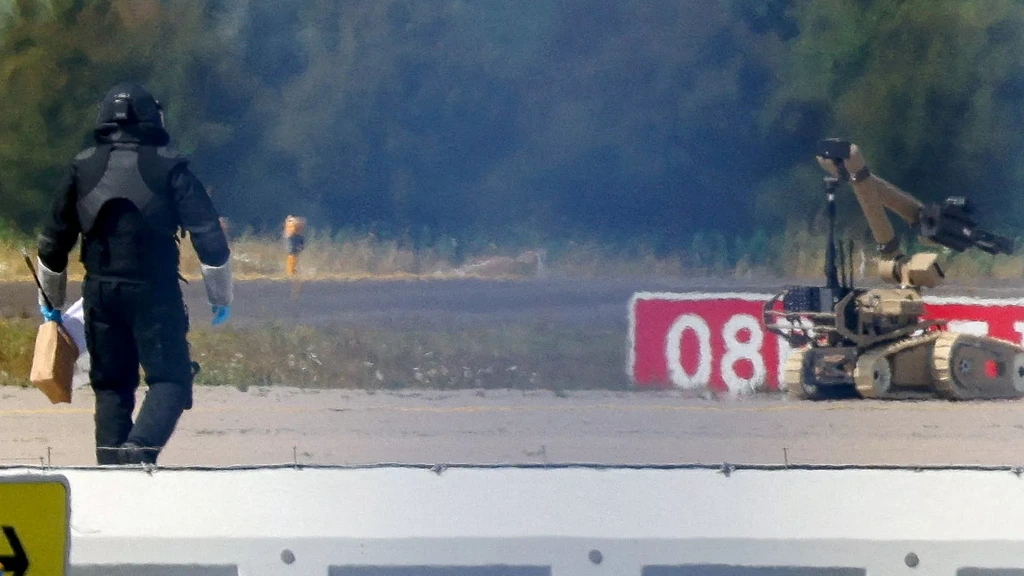
De lijst met aanslagen en sabotageacties bij Europese defensiebedrijven groeit. Zo waren er brandstichtingen in Polen, Slowakije en Italië. Ook verijdelden autoriteiten een aanslag op een vrachtvliegtuig in Leipzig, een knooppunt van wapentransporten voor Oekraïne. Aangenomen wordt dat Rusland achter veel van de aanvallen zit. Volgens deskundigen verandert het dreigingsbeeld voor Nederlandse defensiebedrijven ook, maar zijn zeker nieuwkomers op de markt zich daarvan nog niet voldoende
← Terug naar overzicht NOS|Buitenland|1 maand geleden
31STEM
Aanslagen op Europese defensiesector zetten ook bedrijven in Nederland op scherp
Lees het originele artikel op nos.nl →
11 reacties


Verhitte discussies
 Kamerleden stellen AI-vragen aan bewindsperso...
14 uur geleden - 108 reacties
- VVD’er Eelco Heinen dreigt de minister van Fi...
12 uur geleden - 90 reacties
- Ministers informeren de Tweede Kamer met AI-t...
18 uur geleden - 92 reacties
 Stelling: Ondernemer genoeg kaalgeplukt door...
1 dag geleden - 169 reacties
 Zware EV's slopen het wegdek, aldus bouwer va...
13 uur geleden - 53 reacties

Laatste reacties
- Rouwkaarten ondanks meer dan 2x hog...
Een week te laat is geen sorteerfoutje meer, dat is falende...
- Nederlands kabinet wil nationale dr...
De grootste zwakke plek wordt waarschijnlijk niet de drone,...
- VVD’er Eelco Heinen dreigt de minis...
Op een installatieklus zou je eerst de scope vastzetten voor...
- Regionale hubs nu Defensie ook buit...
Eigenaarschap van data is belangrijk, maar je mist hier de k...
- Rouwkaarten ondanks meer dan 2x hog...
Joa, bij ons in de zaak zou je zo’n bestelling meteen met ee...
- Sylvie Meis over eerste seksscènes...
Nou ja, dat het op zo’n set minder spannend is betekent nog...
- Rouwkaarten ondanks meer dan 2x hog...
Ewa een week te laat is geen klein foutje, maar van elke rou...
- Automobilist slaat over de kop, sta...
Na zo’n crash is de eerste vraag eigenlijk waarom die chauff...
We behandelen sabotage nog te vaak als een uitzonderlijke gebeurtenis, terwijl het juist de logische prijs is van een conflict dat zich naar onze economie en infrastructuur verplaatst. Een start-up met drie medewerkers kan technisch wereldklasse zijn, maar geen portier, cyberteam en contraspionagedienst tegelijk betalen. De overheid wil snel meer defensiecapaciteit, prima, maar wie bedrijven de oorlogseconomie in trekt moet ze niet daarna succes wensen en de deur achter zich dichttrekken.
Wat me zorgen baart is dat sabotage niet alleen schade aanricht, maar ook wantrouwen zaait tussen bedrijven, werknemers en overheid. Juist daarom moeten signalen veilig gemeld kunnen worden zonder meteen verdacht te worden gemaakt; luisteren en samenwerken zijn soms net zo belangrijk als hekken en camera’s. Hopelijk kiezen we daar ook in spannende tijden voor, met een beetje liefde en verbinding.
Men vergeet gemakkelijk dat sabotage niet alleen een technisch probleem is, maar ook een kwestie van afhankelijkheid. Als één gespecialiseerd bedrijf een cruciaal onderdeel levert, kan een brandje of gehackte server meteen gevolgen hebben voor de hele productieketen; dat is geen reden voor paniek, wel voor redundantie en voorraden. Defensie moet dus niet alleen meer bestellen, maar ook weten waar de zwakke schakels zitten.
Waarom horen we pas van “sabotage” als er rook uit een fabriek komt? De digitale aanvallen en stille druk op leveranciers zie je niet op camera, maar daar kan net zo goed de echte schade zitten. En ondertussen mogen bedrijven wel meedoen aan de oorlogsindustrie, maar krijgen ze van de overheid vooral formulieren en “experts” die achteraf komen uitleggen dat er signalen waren… TOEVALLIG.
De overheid kan moeilijk elke leverancier permanent bewaken omdat iemand anders vindt dat formulieren niet tellen. Dat digitale aanvallen minder spectaculair ogen dan een brand, maakt ze niet minder ernstig; misschien eerst de feiten afwachten voordat alles weer als één groot falend systeem wordt weggezet.
defensie draait op een hele keten van kleine leveranciers dus één lek bij een suf it bedrijfje kan al genoeg zijn voor ellende formulieren afvinken is geen cybersecurity maar alles platleggen ook niet echt een plan rip
Wat hier ook speelt: veiligheid kan een bedrijf juist minder aantrekkelijk maken als het alleen maar extra controles, vertraging en aansprakelijkheid oplevert. Dan gaan goede mensen en kleine leveranciers afhaken, terwijl grote partijen de risico’s simpelweg doorberekenen aan de overheid. Beveiliging moet dus geen vinkjesfabriek worden, maar iets waar bedrijven praktisch en financieel in kunnen meegroeien — anders maak je de defensieketen veiliger op papier en kwetsbaarder in het echt.
De zwakste schakel zit misschien niet bij de fabriek, maar bij de buurman die precies weet wanneer de nachtdienst begint en z’n info in een Telegramgroep gooit. We beveiligen inmiddels servers en hekken, maar personeelsbeleid blijft vaak: “hij werkt hier al twaalf jaar dus zal wel goed zitten” — zeg maar de menselijke firewall met wachtwoord 1234.
Wat mij vooral opvalt: naast de fabriek zitten gewoon mensen die met hun telefoon foto’s maken voor de buurtapp of social media, met logo’s, routes en werktijden erop. Ik hoorde van een klant die bij zo’n bedrijf werkt dat collega’s daar totaal niet bij stilstaan… gratis informatie voor wie kwaad wil.
Kijk, dit is ook gewoon een marktprobleem: als verzekeraars sabotage straks als standaardrisico prijzen, wordt produceren voor defensie voor kleine bedrijven financieel onaantrekkelijk. Dan blijft alleen de grote speler over, stijgen de kosten en schuift de risicopremie via Defensie naar de belastingbetaler; best bullish voor beveiligingsbedrijven trouwens.
Een onderschat probleem is dat veel bedrijven niet eens weten wanneer ze een meldplicht of beveiligingsnorm raken. Een kleine softwareleverancier kan via een ogenschijnlijk onbelangrijke update toegang geven tot een heel wapensysteem, terwijl de contractuele verantwoordelijkheid ergens tussen fabrikant, ministerie en onderaannemer verdampt. Maak dus niet alleen hekken hoger, maar leg ook helder vast wie incidenten meldt, wie informatie deelt en wie de rekening betaalt. Anders krijg je na de eerste storing vooral juridisch touwtrekken.