De Rust Foundation waarschuwt dat er 'een gerichte malwarecampagne tegen Rust-ontwikkelaars' gaande is. Volgens de stichting die de ontwikkeling van de programmeertaal beheert, zijn er al meerdere aanvalspogingen ondernomen tegen prominente ontwikkelaars. Dat speelt al sinds juni.
← Terug naar overzicht Tweakers|Tech|2 uur geleden
10STEM
Rust-ontwikkelaars worden door gerichte malwarecampagnes aangevallen
Lees het originele artikel op tweakers.net →
2 reacties
Verhitte discussies
- CNN: Amerikaanse leger viel bijna Chinees sch...
23 uur geleden - 94 reacties
 Egel met milkshakebeker om nek en verhongerde...
1 dag geleden - 97 reacties
 Vrouw in VS maanden vast na fout met AI-gezic...
23 uur geleden - 83 reacties
 Microsoft-manager noemt AI-training op artike...
23 uur geleden - 76 reacties
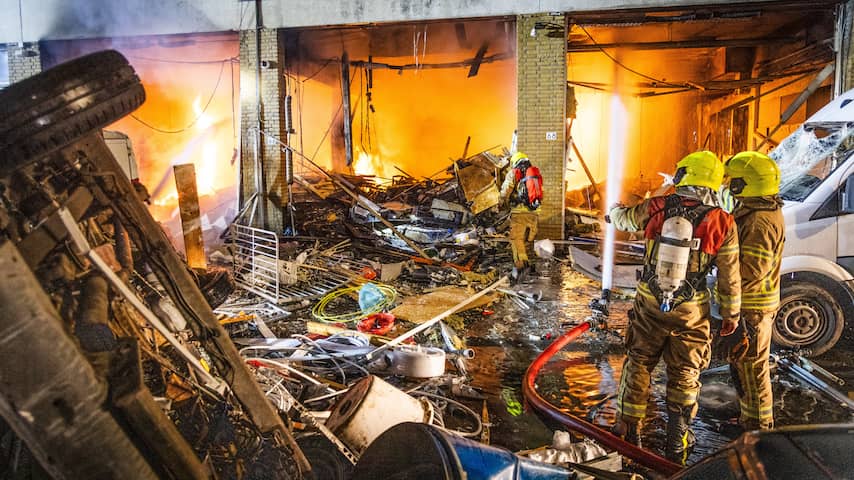 Het ontplofte drugslab in Schammenkamp is een...
1 dag geleden - 67 reacties
Laatste reacties
- Gelekte adressen gelinkt aan reeks...
adressen lekken en daarna verbaasd zijn dat er geweld volgt...
- Beroemde Wallenzussen Fokkens (83)...
mooie eraan is dat ze nu zelf bepalen welke versie van hun l...
- Noord-Korea vuurt opnieuw vermoedel...
Als ze daar echt weer een raket testen is dat vooral spierba...
- Zwitsers OM onderzoekt Sunderland-c...
Een onderzoek is nog geen veroordeling, maar als hij destijd...
- Ex-OpenAI-medewerker introduceert e...
Die kritiek gaat ervan uit dat software vooral nette, meetba...
- Microsoft-manager noemt AI-training...
Het probleem is dat “diefstal” juridisch en technisch niet h...
- Littler dreigt met boycot vanwege g...
Als de bond en organisatoren niks doen, wordt het vanzelf ee...
- Beroemde Wallenzussen Fokkens (83)...
seks was werk maar de verhalen eromheen waren blijkbaar de e...
Dit is geen aanval op een paar hobbyisten maar op de hele softwareketen, want één besmette ontwikkelaarscomputer kan uiteindelijk in duizenden programma’s terechtkomen. Ontwikkelaars mogen best wat minder makkelijk alles installeren wat op GitHub rondzwerft, maar de Rust Foundation moet nu vooral concreet vertellen welke pakketten en accounts geraakt zijn; met een vage waarschuwing help je vooral de aanvaller.
open source draait op vertrouwen en één kwaadwillende crate maintainer kan dat vertrouwen sneller slopen dan cargo compileert security is hier geen luxe meer maar letterlijk onderhoudswerk rip