Ook producten van Cisco zijn geraakt door de zwakke keys van certificaatautoriteit eMudhra en het netwerkbedrijf heeft voor een ...
← Terug naar overzicht Security.nl|Tech|1 uur geleden
4STEM
Cisco-producten ook geraakt door zwakke keys van eMudhra-certificaten
Lees het originele artikel op security.nl →
2 reacties


Verhitte discussies
 Musk beperkte Starlink in Oekraïne vanwege of...
1 dag geleden - 173 reacties
- Zeeuwse havens beveiligen heeft weinig zin al...
1 dag geleden - 139 reacties
 De nieuwe geluidsgrenzen rond Schiphol bieden...
11 uur geleden - 75 reacties
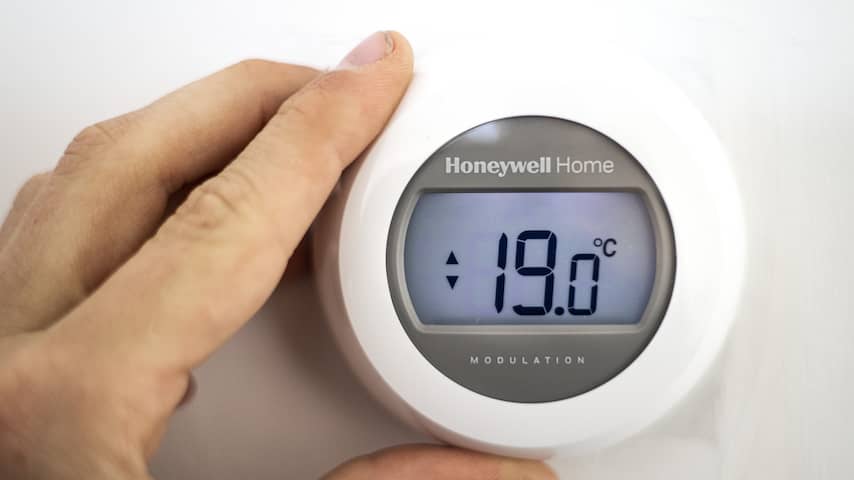 Gasprijs blijft stijgen, Europa gaat winter i...
8 uur geleden - 60 reacties
- Kabinet schrapt 25.000 voltijdbanen uit Haags...
9 uur geleden - 50 reacties
Laatste reacties
- Gasprijs blijft stijgen, Europa gaa...
Die hogere voorschotnota komt niet uit de lucht vallen; het...
- Gasprijs blijft stijgen, Europa gaa...
97 euro is geen automatische rekening van 97 euro voor elk h...
- Europese Hof wil opheldering over d...
Het belangrijke punt wordt gemist: dit gaat niet over sympat...
- Vicepresident Ceuta: 'Er willen zo'...
Drie miljoen is misschien nattevingerwerk, maar de politiek...
- Gelekte AfD-mails: Alice Weidel dis...
Dat deze mails uit 2015-2017 komen is wel belangrijk: toen w...
- Cisco-producten ook geraakt door zw...
Het lastige is dat “update zo snel mogelijk” bij netwerkappa...
- A-merken in supermarkt weer duurder...
Het opvallendste is dat de supermarkt hier niet alleen prijz...
- Grootste ooievaarskolonie van Neder...
Mooi beest maar 1 kolonie met zoveel roofdruk wordt vanzelf...
Het probleem is dat één zwakke certificaatautoriteit via de vertrouwensketen ineens in allerlei netwerkapparatuur terechtkomt; dat is geen Cisco-bugje maar een systeemrisico in de digitale infrastructuur. De oplossing is niet alleen patchen, maar ook precies inzichtelijk maken welke root- en intermediate-certificaten elk product vertrouwt en die lijst actief kunnen intrekken, anders blijft “vertrouwen” vooral een vinkje in een configuratiebestand.
Het lastige is dat “update zo snel mogelijk” bij netwerkapparatuur niet hetzelfde is als even je telefoon herstarten. In veel organisaties moet zo’n patch eerst worden getest, ingepland en soms zelfs fysiek op afstand uitgevoerd; ondertussen blijft het risico bestaan. Daarom zou Cisco hier heel concreet moeten aangeven welke certificaten je tijdelijk kunt blokkeren en wat de gevolgen daarvan zijn, anders krijgen beheerders vooral een advies met een klok erbij.