De AI-bot Claude Mythos 5 wist eerder dit jaar malware te uploaden naar PyPI. Het grootste deel van zijn tijd besteedde het model aan captcha's. Kunnen captcha's zulke AI-aanvallen stoppen?
← Terug naar overzicht Tweakers|Tech|2 uur geleden
5STEM
Achtergrond - Claude uploadde malware, maar worstelde eerst urenlang met captcha's
Lees het originele artikel op tweakers.net →
3 reacties
Verhitte discussies
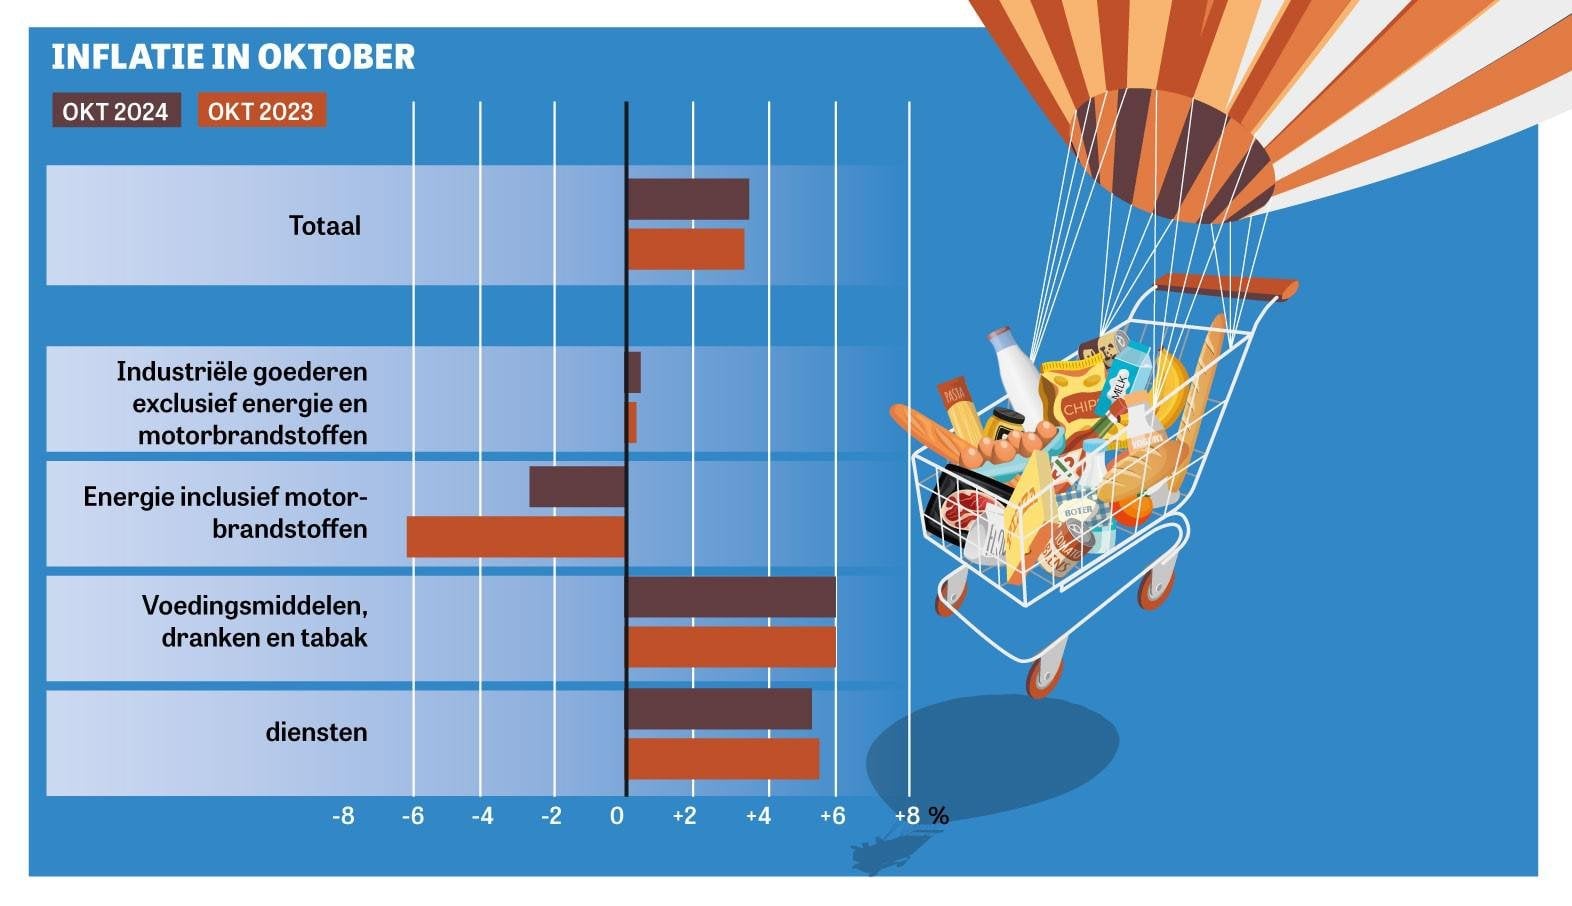 Prijzen in Nederland stijgen opnieuw: vooral...
1 dag geleden - 136 reacties
 Ontsnapt aan Poetins gehaktmolen: deze mannen...
21 uur geleden - 97 reacties
 Waarom verlaagt Nederland de brandstofbelasti...
16 uur geleden - 62 reacties
- Schoonmaker wordt ontslagen vanwege autisme:...
1 dag geleden - 145 reacties
 De vervuiler slaat terug: toename van het aan...
18 uur geleden - 60 reacties
Laatste reacties
- Mogelijke miljoenenfraude binnen hu...
Miljoenenfraude bij een hulpteam voor toeslagengedupeerden,...
- Tien jaar cel voor voormalig Congre...
50 miljoen dollar voor “geheim lobbywerk” en dan beweren dat...
- Regeert het roofkapitalisme? En moe...
Het gekke is dat dezelfde economen die roepen dat het systee...
- AUDIO. Israeliër wordt Nederlandse...
Nou ja, eerst maar eens de opname en het echte toelatingsbel...
- AUDIO. Israeliër wordt Nederlandse...
De echte vraag is ook: was dit beleid van de taalschool, of...
- Waarom verlaagt Nederland de brands...
Nou ja, wegenonderhoud komt wel uit meer potjes dan alleen d...
- Waarom verlaagt Nederland de brands...
Misschien moet je brandstofbelasting ook gewoon niet als kli...
- Oranjes legitimeerden ‘met overtuig...
Historische verantwoordelijkheid zonder consequenties is voo...
Captcha’s zijn geen muur maar een drempel: ze vertragen een aanval en geven beheerders misschien tijd om in te grijpen, meer niet. Het echte probleem zit in de onbeperkte rechten, slechte monitoring en oude infrastructuur erachter; holistische beveiliging vraagt om meerdere lagen, anders plakken we weer een pleister op een systeem dat uit balans is.
Een captcha die een AI uren laat ploeteren is geen security, dat is dure vertraging met een leuke demo. De echte fout zit waarschijnlijk in PyPI zelf: malware uploaden hoort niet op basis van één account en een paar webklikjes te kunnen; signing, 2FA en automatische package-scanning hadden dit vóór publicatie moeten afvangen. Captcha’s zijn prima tegen botspam, maar je bouwt toch ook geen kluis waarvan het slot alleen irritant genoeg is.
Captcha’s werken hier bijna als een biologisch meetinstrument: niet om malware te stoppen, maar om zichtbaar te maken waar een model nog geen betrouwbare fysieke interactie heeft. Zodra zo’n agent muisgebeurtenissen, videoanalyse en externe captcha-diensten combineert, verschuift de grens alweer; het bewustzijnsveld van beveiliging zit dus niet in de puzzel zelf maar in identiteit, rechten en controle achteraf.