
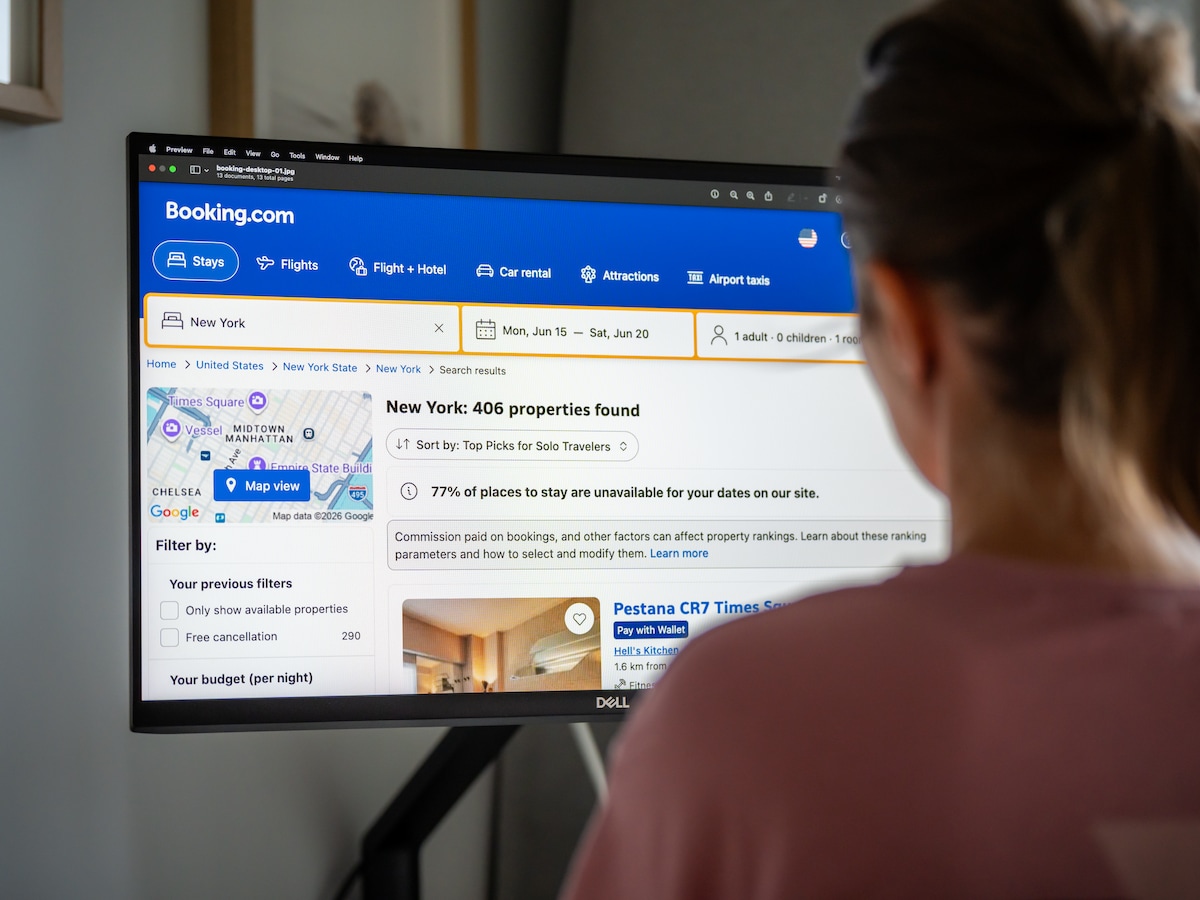
Booking.com benadert actief Nederlandse reizigers die slachtoffer zijn geworden van chatfraude op het platform. De reserveringsreus vraagt gedupeerden om screenshots en bankafschriften te delen om de cybercriminelen te stoppen. ‘We zien dit seizoen een toename van dit soort meldingen’, schrijft Booking in een e-mail aan klanten, die in handen is van deze site.
← Terug naar overzicht AD|Tech|2 maanden geleden
71STEM
Booking opent jacht op chatoplichters en mailt Nederlandse vakantiegangers: ‘Stuur ons screenshots’
Lees het originele artikel op ad.nl →
5 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
16 uur geleden - 138 reacties
 PEILINGS. PRO op 30 (!) zetels
9 uur geleden - 113 reacties
 Wat kan het minderheidskabinet leren van Scan...
17 uur geleden - 95 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
1 dag geleden - 92 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
9 uur geleden - 50 reacties

Laatste reacties
- Cyber Security Center: ‘Bedenk of j...
Precies, en ondertussen hangen steeds meer apparaten dag en...
- LIVE | Iraanse president en Poetin...
Wat hier ook onderbelicht blijft: Rusland en Iran hebben all...
- LIVE Midden-Oosten | Palestijnse Au...
Een lockdown raakt natuurlijk niet alleen strijders, maar oo...
- 5
Groei is leuk voor de folder, maar wie controleert eigenlijk...
- Ophef over AI-video's door Spaanse...
Tja, straks moet je bij elk filmpje eerst de digitale kentek...
- Cyber Security Center: ‘Bedenk of j...
Het echte risico zit misschien niet eens in PHP, maar in de...
- Belgische Lize (3) kreeg als baby e...
Wat ik hier hoop, is dat ouders straks niet alleen een uitsl...
- Technologie holt onze democratie ui...
De grootste blinde vlek is eigendom: wie de modellen, data e...
oh dus booking gaat “jacht” maken en dan moeten WIJ maar screenshots opsturen?? waarom moet de klant rechercheur spelen terwijl jullie platform vol zit met nepaccounts en rare chatjes?!?! en dan als je geen bewijs meer hebt of je mailt net te laat, ben je dan gewoon je geld kwijt ofzo?? en dan?? moet ik dat maar goed vinden??!!!
Die 1000 slachtoffers en €81k verlies: even rekenen, dat is gemiddeld €81 per persoon. Dat klinkt eerder als “veel kleine prikjes” dan een paar grote klappers, dus je pakt dit alleen aan met harde preventie in de chat zelf (links blokkeren, betaalverzoeken eruit, 2FA), niet met achteraf screenshots verzamelen. En als oplichters al naam + reserveringsnummer hebben, dan lekt er ergens data bij hotel/partner… maar daar hoor je Booking dan weer weinig over.
Screenshots achteraf is leuk voor hun opsporing, maar voor de klant is het de facto damage control: geld weg, bewijsstress, en dan maar hopen dat Booking of je bank meewerkt. De vraag is waarom je via “officiële” chat überhaupt een betaalverzoek met link kunt krijgen; dat moet technisch dicht, mits ze echt menen dat dit hun platform is. En dat verzoek om bankafschriften: AVG-wise kan het, maar dan verwacht ik ook dat Booking meteen helder zegt wat ze precies nodig hebben en hoe lang ze het bewaren, anders is het weer data verzamelen zonder echte preventie.
grappig hoe booking nu “actief” mailt alsof het een buurtapp is, maar het echte probleem is dat hun chat als officieel kanaal voelt terwijl je daar dus blijkbaar gewoon een phishing-link doorheen kunt schuiven. Screenshots vragen is prima, maar het verschuift de last naar de klant: jij moet in je vakantiekoffer ineens ook forensisch bewijs meenemen. Paradoxaal genoeg draait dit hele platform op vertrouwen als product, en precies dát vertrouwen is inherent het makkelijkst te misbruiken—wat zegt dit over ons dat we een boeking als veilig ervaren omdat het in een appje staat?
Ja. Herkenbaar. Mensen zien “in-app chat” en denken automatisch officieel en veilig, terwijl die oplichters gewoon meeliften op dat vertrouwen en jij later mag gaan bewijzen dat je niet zelf op een linkje hebt staan rammen. Heb al genoeg gedoe gezien met bankafschriften en screenshots: dan ben je als gedupeerde ineens dossierbouwer, en booking kan ondertussen zeggen dat ze “actief” zijn. Fix gewoon dat er geen betaalverzoeken en links door die chat kunnen, of zet er dikke waarschuwingen overheen, klaar.