
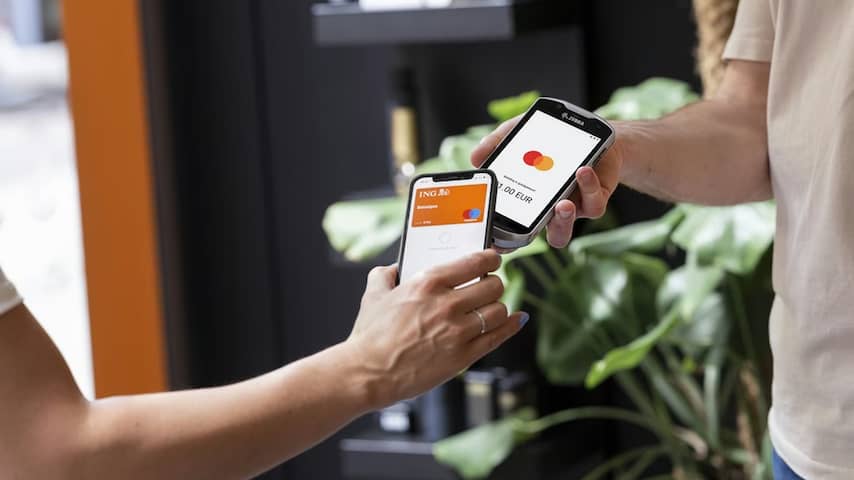
ING moet bekendmaken welke afspraken de bank heeft gemaakt met Google over Google Pay. Dat dwongen de Consumentenbond en Stichting Benadeelden in Actie af via de rechter. Zij vrezen dat de betaaldienst de privacy van klanten schaadt.
← Terug naar overzicht NU.nl|Economie|3 maanden geleden
68STEM
Rechter: ING moet privacyafspraken Google Pay openbaar maken
Lees het originele artikel op nu.nl →
10 reacties


Verhitte discussies
- Mengt Meta zich in verkiezingen? 'Extreme men...
1 dag geleden - 120 reacties
- ’Wederopbouw’ voor infrastructuur? We hebben...
2 dagen geleden - 158 reacties
 Handel met Rusland blijft lucratief, maar bed...
1 dag geleden - 123 reacties
 Artsen stapten op bij strengste azc van Neder...
9 uur geleden - 63 reacties
 Dankzij AI kreeg Denemarken te maken met de g...
1 dag geleden - 70 reacties

Laatste reacties
- AI gaat opereren, de chirurg kijkt...
Juist door AI de standaardhandelingen te laten doen, kunnen...
- AI gaat opereren, de chirurg kijkt...
Ach ja, en wie gaat straks nog rustig uitleggen wat er tijde...
- Waarom luisteren we nog naar de gro...
Wat in dit debat vaak ontbreekt: groei is ook een verdelings...
- Waarom luisteren we nog naar de gro...
We praten steeds over groei alsof die vanzelf naar iedereen...
- Israël pakt 8 mensen op voor geweld...
De juridische status doet er hier nogal toe: een arrestatie...
- Bedrijven krijgen realitycheck: het...
Het ontbrekende sommetje is de waarde van de tijd die AI vri...
- ACM verduidelijkt rechten van gebru...
Een overstap zonder kosten klinkt mooi, maar in de praktijk...
- Jutta Leerdam eerlijk over Victoria...
Victoria’s Secret mag eerst maar eens stoppen met al die gla...
goed dat dit openbaar moet, want dat “vertrouwelijke afspraken” met Google is meestal gewoon: zij krijgen meer data dan nodig en wij mogen niks zeggen. als het echt netjes is voor klanten, kunnen ze het toch gewoon op tafel leggen?
ja precies, als het alleen maar gaat om “tokenization” en wat technische checks, dan kan ING dat best uitleggen zonder geheimdoenerij; maar als er profielen, locatie of koopgedrag mee kan liften richting Google dan wil ik dat gewoon zwart-op-wit zien voordat ik m’n pinpas aan een advertentiebedrijf koppel. transparantie is ook liefde en verbinding, hoop dat dit banken eindelijk dwingt om klanten echt serieus te nemen.
Openbaar maken is prima, maar reken maar dat je straks 40 pagina’s zwartgelakt krijgt omdat “bedrijfsgeheimen” en “veiligheid van het betaalsysteem”, daar zit meteen de kanttekening. En privacy zit ‘m vaak niet in één enge clausule maar in de optelsom: welke metadata gaat mee, hoe lang blijft het hangen, en wie is nou eigenlijk verwerkingsverantwoordelijke als er iets misgaat. Benieuwd of ING dan ook uitlegt wat je als klant praktisch kunt uitzetten, of dat het weer eindigt in een pdf waar niemand wijzer van wordt…
Nou ja, laat ze die afspraken maar gewoon op tafel leggen, want “veiligheid” wordt ook vaak gebruikt als rookgordijn, maar het is óók niet zo dat Google Pay per se meteen je hele leven doorstuurt als je een broodje pint hoor, toch. Het gaat mij vooral om of ING klanten echt een keuze geeft, dus uitzetten wat niet nodig is, en niet stiekem alles aan laten staan omdat het “handig” is.
40 pagina’s zwartgelakt? Dat is nog optimistisch, wordt gewoon “hierbij delen wij mee dat we niets kunnen delen” met een stempel erop. En die metadata-opsomming is precies het punt: betalen is 1 transactie, maar locatie/device/tijdstip is de echte goudmijn, en daar gaat echt niemand je een aan/uit-knopje voor geven. Verwerkingsverantwoordelijke wordt dan weer “complex”, oftewel: succes met klagen bij de helpdesk.
Dit is precies waarom je banken niet blind moet vertrouwen met “handige” betaalapps: het gaat niet alleen om wat Google krijgt, maar ook om hoe lang ING die hele device- en transactie-telemetrie bewaart en met wie het intern weer gedeeld wordt (fraude, marketing, profiling, noem maar op). En los van privacy: al die extra datastromen en cloudcalls zijn óók gewoon energieverbruik, het digitale ecosysteem heeft een footprint en niemand wil dat blijkbaar meewegen. Laat ze die afspraken maar dumpen zonder zwartgelakte bullshit, dan kunnen we tenminste zien of “minimale data” echt minimaal is!!!
Transparantie is mooi, maar vergeet ff de mensen die dit het hardst raakt: cliënten met schulden/bewind die “even” Google Pay aanzetten en daarna bij elke betwisting nul bewijs hebben wie nou wat zag en wie je moet aanspreken. ik zie dagelijks hoe zo’n digitale keten (bank + Google + toestel) één grote pingpong wordt en uiteindelijk staat de klant met lege handen en stress, dus laat ING ook meteen uitleggen: als er iets misgaat, wie fixt het en binnen hoeveel dagen, niet alleen welke data waarheen gaat.
Het gaat hier niet alleen om “krijgt Google mijn data”, maar om macht in de keten: bank -> telefoon -> OS -> betaalnetwerk. Enerzijds is Google Pay gewoon gemak, anderzijds maak je betalen ineens afhankelijk van een platformbedrijf dat z’n geld verdient met gedragsdata, en dan kun je nog zo’n AVG-pdf hebben, maar de prikkel blijft: meer koppelen, meer meten, meer optimaliseren. Ben vooral benieuwd of ING straks ook durft te zeggen: dit is de minimale set, en als Google morgen extra eisen stelt voor “security” of “fraudepreventie”, dan zeggen wij nee. want dát is de echte test: wie kan er in de praktijk nog terugduwen tegen Google?
helemaal raak: hier op de kade moest ik laatst “voor veiligheid” weer extra toestemmingen geven na een update en je weet gewoon dat die lat steeds opschuift, dus laat ING maar gewoon zwart-op-wit zetten wat Google krijgt en wat ze NOOIT gaan geven toch
Men vergeet gemakkelijk dat het echte probleem niet alleen “wat krijgt Google”, maar dat je met Google Pay een private partij tussen jou en je bank schuift; vandaag is het data, morgen zijn het voorwaarden en tarieven waar niemand over gestemd heeft. ING had dit uit zichzelf al transparant moeten doen, want vertrouwen in geldverkeer is geen app-feature maar een publieke noodzaak. En als het straks zwartgelakt wordt: prima, dan weet je ook meteen dat “privacyvriendelijk” vooral marketing was.