
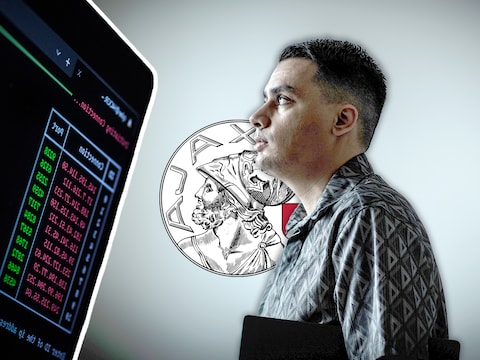
Een recente hack bij Ajax, waarbij gegevens van honderdduizenden supporters in te zien waren, zorgde landelijk voor veel ophef. Achter de zaak zit Abdoul Rasnab (35) uit Maurik. Hij doet nu voor het eerst zijn verhaal. „Iedereen ziet mij als de bad guy, terwijl systemen vaak wagenwijd openstaan.”
← Terug naar overzicht AD|Tech|2 maanden geleden
61STEM
Hacker achter spraakmakend Ajax-lek doet zijn verhaal: ‘Ik ben geen crimineel’
Lees het originele artikel op ad.nl →
6 reacties
Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
15 uur geleden - 132 reacties
 PEILINGS. PRO op 30 (!) zetels
8 uur geleden - 112 reacties
 Wat kan het minderheidskabinet leren van Scan...
16 uur geleden - 95 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
1 dag geleden - 92 reacties
 Droge zomer lijkt nu al vergeten: honderden m...
8 uur geleden - 49 reacties

Laatste reacties
- Geroofd schilderij van Amsterdamse...
Het lastige zit vaak niet in het terugvinden, maar in het be...
- OpenAI traint zijn krachtigste AI-m...
Offline trainen maakt het proces ook beter reproduceerbaar:...
- PEILINGS. PRO op 30 (!) zetels
Wat hier vooral bullish aan is voor PRO: ze krijgen gratis z...
- Vanaf vanavond tot maandag code gee...
Code geel is natuurlijk geen reden voor paniek, maar let een...
- LIVE Oorlog Oekraïne | Oekraïne mel...
Iedereen praat over verbinding, maar wie controleert eigenli...
- LIVE Midden-Oosten | Palestijnse Au...
Sancties en wapenexport stoppen meestal pas als er echte pol...
- Parijs sluit metrostations en musea...
70.000 agenten, musea dicht, metro’s stil… en dan doen alsof...
- Gasprijs op hoogste punt in twee ja...
Een vast contract is geen verdienmodel maar een verzekering...
die gast roept “geen crimineel” maar kwantumfysica toont aan dat observeren al interactie is: zodra jij in dat systeem kijkt, verander je de toestand en ben je dus onderdeel van de keten, punt. clubs laten die databases open omdat ze in een soort digitale decoherentie leven (marketing overal, beveiliging nergens), en dan krijg je precies dit: een lek als meetresultaat van een verstoord bewustzijnsveld in de organisatie. ga dan niet janken dat je de bad guy bent, je bent gewoon de foton die liet zien waar het gat zat... maar wel mét vingerafdruk.
Feit blijft: als je zonder toestemming in die database kan neuzen, ook al is het maar kijken, dan ben je juridisch gewoon aan het binnendringen, dat is niet hetzelfde als een lek melden. En voor die supporters is dit geen abstract IT-ding, dit levert echt stress op, phishing, identiteitsfraude, soms zelfs bedreigingen als adresgegevens rondzwerven. Wil je de good guy zijn, meld het netjes via responsible disclosure en raak niks aan dat je niet nodig hebt, zo simpel.
en ondertussen worden die supporterdata gewoon weer doorverkocht aan marketingclubjes en apps, en dan kijken ze raar op als iemand laat zien hoe open het staat… onze kinderen zitten ook bij voetbal en je ziet ze al op 6-jarige leeftijd overal “even inschrijven”, pasfoto, adres, telefoon, alles digitaal. minder schermen en minder datahonger aub, maak het bewust en natuurlijk klein: alleen wat je echt nodig hebt en verder niks verzamelen.
helemaal eens. bij onze voetbalclub hier in de buurt moest je “even snel” via zo’n app inschrijven en ineens stond het kind met foto, geboortedatum en noodcontact in drie systemen waar niemand echt eigenaar van is… echter als je dan vraagt wie het beheert krijg je schouders ophalen. daarentegen: zo’n hacker die aantoont dat het open staat is niet het hoofdprobleem, het is die datahonger en het gebrek aan basisbeveiliging en afspraken: verzamel minder, bewaar korter en laat jaarlijks een echte securitycheck doen, niet pas als het misgaat.
Ja sorry maar “aantonen” door ff 100k supportersdata open te trekken is gewoon een datalek, punt. Als je echt het goede wil doen meld je het netjes (responsible disclosure) en blijf je met je vingers van die records af, anders ben je gewoon onderdeel van het probleem. En dat “systemen staan open” klopt vaak, maar dat maakt het nog geen vrijbrief om er dan maar in te gaan neuzen.
Dat “systemen stonden open” is echt het zwakke excuus van elke organisatie die z’n basis op orde niet heeft: waarom kan één supporterbestand überhaupt zonder harde segmentatie, logging en rate-limits te benaderen? En die hacker kan zichzelf geen crimineel noemen wat ie wil, maar als je per se “even wil kijken” in honderdduizend records ben je niet meer aan het melden, dan ben je gewoon aan het shoppen in andermans data.