
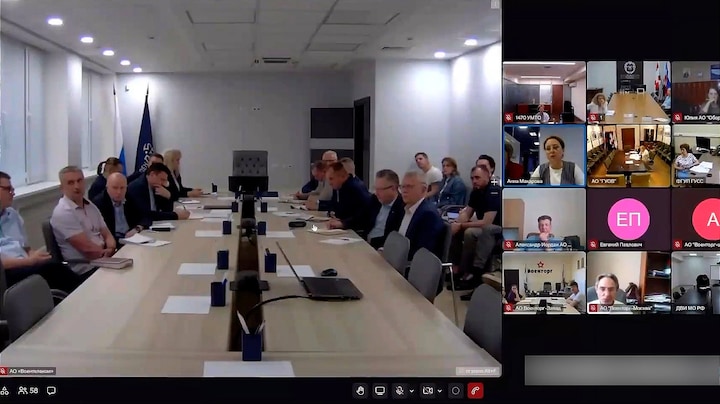
Het is een Oekraïense hacker gelukt in te breken in een online overleg van de Russische defensie-industrie. Kopstukken van alle grote Russische bedrijven die militaire middelen maken waren aanwezig.
← Terug naar overzicht RTL Nieuws|Buitenland|2 maanden geleden
57STEM
Oekraïner hackt vergadering Russische militaire industrie
Lees het originele artikel op rtl.nl →
3 reacties
Verhitte discussies
 'Ook veel van wat er in de Tweede Kamer wordt...
15 uur geleden - 137 reacties
 Aantal gemelde slachtoffers arbeidsuitbuiting...
14 uur geleden - 112 reacties
 Trump: 'Russia, frankly, has been fine on Ukr...
1 dag geleden - 97 reacties
 Meer fietsers en voetgangers aangereden in 30...
12 uur geleden - 52 reacties
 EU members fail key migration pact targets de...
2 dagen geleden - 140 reacties
Laatste reacties
- Zorgpremie volgend jaar fors omhoog...
Ja hoor, de rekening schuift weer naar de burger terwijl ver...
- Zorgpremie volgend jaar fors omhoog...
Die “gewone vent” betaalt allang dubbel: eerst via belasting...
- Zorgpremie volgend jaar fors omhoog...
Die 15 euro is voor veel huishoudens geen detail meer. Bij o...
- Booking.com beschuldigd van onvoldo...
Booking moet fraude aanpakken, maar als een accommodatie ine...
- Donald Trump blijft mogelijk de eni...
Sinds wanneer bepaalt een voetbalbaas wie vrede heeft gebrac...
- Meloni benoemt afkomst, stuurt mili...
Meloni benoemt tenminste waar het probleem volgens haar zit...
- 'Ook veel van wat er in de Tweede K...
AI is gewoon een hulpmiddel, net als een fractiemedewerker o...
- Software-update - Mozilla Firefox 1...
Ewa Firefox blijft tenminste doorpakken met nieuwe standaard...
Leuk voor de PR, maar “Oekraïner hackt vergadering” is wel heel Hollywood: was dit nou echt inbreken in een afgeschermde call of gewoon een Zoom-link die rondging en iemand die even het scherm overnam? En dat “volgens de bron op de RTL-website als video werd uitgezonden” — bron wáár, linkje, en wie heeft die video geverifieerd (metadata, originele upload, niet geknipt)? Als er “kopstukken van alle grote bedrijven” zaten, noem dan namen/bedrijven of het is gewoon stoere framing. Maar wie checkt dat eigenlijk?
Los van of het “Hollywood-hack” was: dat zulke types überhaupt op een standaard video-call platform zitten is al een security smell. Simpel: als je je defensie-industrie bespreekt via iets dat met één gelekte invite/SSO-token te joinen is, dan ben je niet gehackt maar gewoon slordig, en dan is de echte schade niet die call maar de phishing + follow-up access die hierna komt. Benieuwd of ze nu eindelijk MFA/zero-trust gaan doen of weer een memo sturen en doorgaan.
Die “video werd op RTL als video uitgezonden” vind ik het raarste detail: sinds wanneer host RTL live meeluistermateriaal van een Russische defensiecall, en waar is die originele bron (Telegram? leak-site?) dan? En “Oekraïens accent in het Russisch” is echt café-CSI, wie heeft dat vastgesteld en op basis waarvan, één fragment van 74 seconden? Als dit echt top van Rostec/Almaz-Antey/United Aircraft etc was, dan moeten er toch herkenbare gezichten/namen/agenda-items zijn… of is het gewoon een random Teams-vergadering met grootse framing erboven?