
De cyberinbraak bij Odido leidde tot een van de grootste datalekken die Nederland ooit heeft meegemaakt, maar datalekken zijn op zichzelf niet uniek. Juist dat maakt het fenomeen volgens deskundigen zo zorgelijk.
← Terug naar overzicht NU.nl|Tech|8 maanden geleden
68STEM
Zorgwekkend megalek bij Odido leidt waarschijnlijk niet direct tot meer fraude
Lees het originele artikel op nu.nl →
3 reacties


Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 132 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
13 uur geleden - 86 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
14 uur geleden - 68 reacties
- Eén woord verkeerd vertaald en hij was een te...
1 dag geleden - 63 reacties

Laatste reacties
- Oostenrijk zet vier Russische diplo...
geen bonnetjes tonen is niet automatisch bewijs dat ze gelij...
- ‘Ze trouwden na jarenlange co...
na jaren brieven schrijven wist je tenminste waar je aan beg...
- Tennet bouwt megaplatform in Singap...
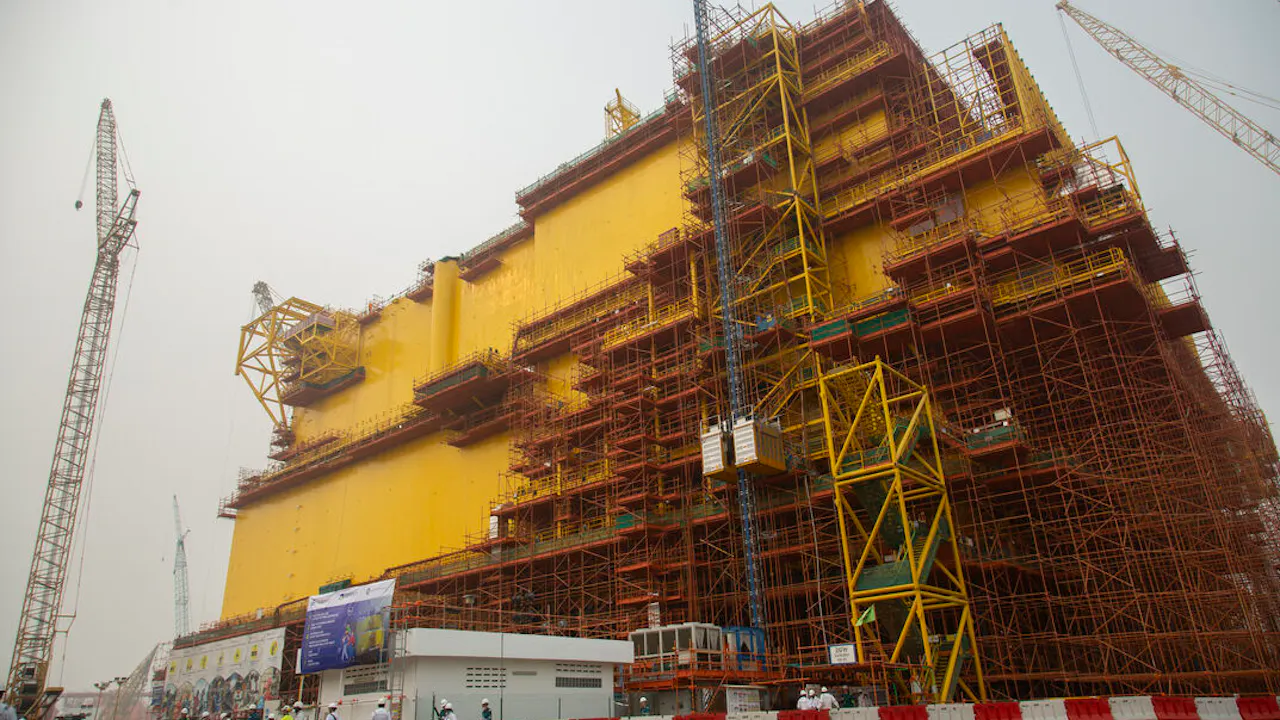
We praten steeds over “de vraag naar groene stroom”, maar ve...
- Oostenrijk zet vier Russische diplo...
Oostenrijk heeft hier ook een praktische reden: Wenen is een...
- Oostenrijk zet vier Russische diplo...
Kijk, Oostenrijk is juist berucht als ontmoetingsplek voor i...
- Ook Rembrandthuis slaat alarm om we...
Dat buitenlandse bezoekers ook schoolprogramma’s en activite...
- Video | Golf slaat Spaanse verslagg...
Wat je op zo’n plek vooral niet ziet, is waar het water ná d...
- Tim Hofman deelt beelden van incide...
Beelden kunnen veel duidelijk maken, maar laat politie en re...
het probleem is dat “waarschijnlijk niet direct meer fraude” mensen in slaap sust, terwijl dit soort datasets jaren blijven rondzwerven en juist de infrastructuur voor identiteitsmisbruik vullen: simswaps, account takeovers, gerichte phishing met echte NAW/IBAN-achtige context. de oplossing is dat Odido en toezichthouders niet alleen boetes uitdelen maar harde maatregelen afdwingen: standaard MFA op klantportalen, simwissel met fysieke/sterke verificatie en proactief monitoren + klanten meteen gratis nieuwe nummers/IDs waar nodig, anders is het wachten tot de volgende ronde ellende en dan roept iedereen weer “onvoorzien”…
“waarschijnlijk niet direct” is vooral: we hebben geen zin om het als incident met staart te behandelen. Even rekenen: als je NAW + geboortedatum + klantnummer/telefoonnummer hebt, dan is het geen vraag óf iemand misbruik kan plegen, alleen wanneer iemand de moeite neemt. En de grap is dat de schade niet bij Odido landt maar bij de klant die straks bij elke bank/helpdesk weer mag bewijzen dat hij niet z’n eigen simswap heeft aangevraagd…
Lekker dan, weer een datalek... ik word er gewoon moe van. Mijn provider vraagt nu al tig keer om nieuwe wachtwoorden en verificaties en dan lekt dit soort info toch weer uit. Weet je wat wij op de bouw altijd zeggen? "Je kan nog zo vaak je gereedschap opbergen, als je de deur niet op slot doet, ligt het er toch uit". Die bedrijven moeten gewoon beter hun zaakjes op orde hebben!!!