
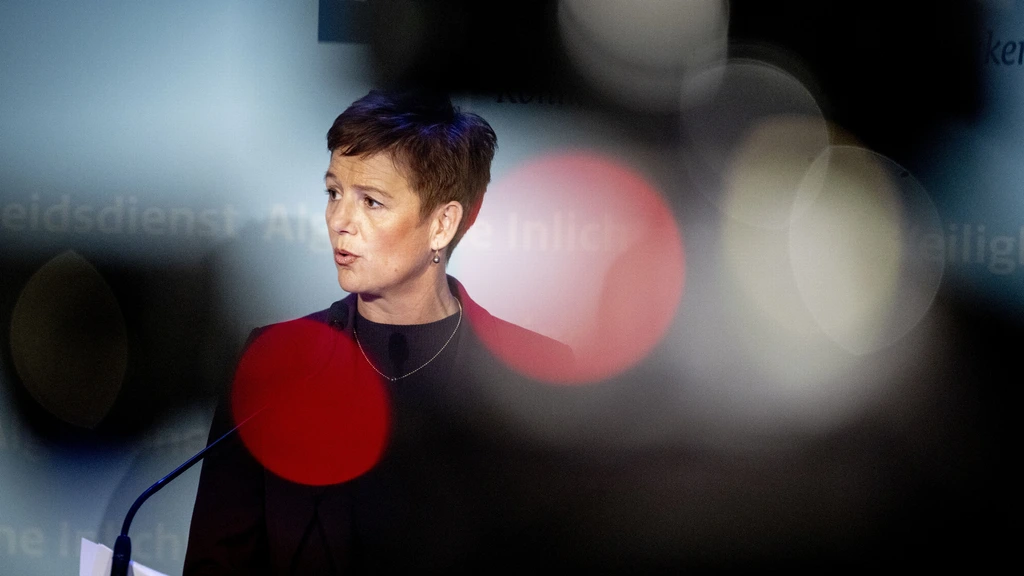
De Nederlandse inlichtingendiensten houden zich niet aan de regels voor 'bulkdatasets', grote datasets met onder andere persoonsgegevens. Het gaat dan om het werken ermee en het opslaan ervan. Dat schrijft de Commissie van Toezicht op de Inlichtingen- en Veiligheidsdiensten (CTIVD) in een nieuw rapport. "Wij vinden dat een ernstig probleem. De gevoeligste categorieën persoonsgegevens zitten ertussen en het gaat om gegevens van iedereen, zoals de basisregistratie personen", zegt CTIVD-
← Terug naar overzicht NOS|Politiek|3 maanden geleden
70STEM
'Inlichtingendiensten houden zich niet aan regels voor datasets met persoonsgegevens'
Lees het originele artikel op nos.nl →
8 reacties


Verhitte discussies
 Trump toont zich nu openlijk een bondgenoot v...
1 dag geleden - 97 reacties
 Video | Trump prijst man die demonstrant slaa...
1 dag geleden - 92 reacties
- Zorgverzekeraar DSW komt in 2027 met grootste...
1 dag geleden - 108 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
19 uur geleden - 67 reacties
 Zorgpremie volgend jaar fors omhoog, bij DSW...
1 dag geleden - 107 reacties
Laatste reacties
- LIVE | AI-angst terug op de beurzen...
Precies, bij ons op de klus word ook pas gejuicht als de ord...
- Boek: MIVD keek mee met telefoon va...
Dit klinkt als een sensationeel verhaal dat op cruciale punt...
- Meeste Albert Heijn klanten kunnen...
Twee weken plat door een cyberincident en nu weer open op 33...
- Boekfragment: ‘Nederlandse inlichti...
ALS DIT KLOPT HEBBE WE HIER IN NEDERLAND DUS WEL EEN SPIONAG...
- Trump aangeklaagd om misbruik ambt...
Wat hier onderbelicht blijft: dit soort constructies maakt n...
- Amerikaanse media: Trump verzocht M...
“Amerikaanse media” is wel erg mager als bron voor zo’n geop...
- Live: Aziatische handel in de min,...
Een koers is ook geen losstaand getal; er zit verwachting in...
- Max Verstappen kan binnenkort met e...
Een Belgische motor klinkt leuk, maar in de Formule 1 is een...
Dus de diensten die ons moeten “beschermen” flikkeren gewoon de regels aan de kant als het om bulkbakken met persoonsgegevens gaat??? Wie controleert die lui dan echt, en wat gebeurt er als ze weer betrapt worden, een streng briefje en klaar?? En als straks jouw of mijn data in zo’n dataset zit, mogen we dat dan ooit weten of is het weer: staatsgeheim, doei?!??!!
Goh, als zelfs de BRP erin kan zitten dan is “we pakken alleen boeven” wel een beetje een sprookje hè. en als het misgaat met zo’n bulkbak, wie draait er dan op voor de schade, jij en ik weer met een excuusbriefje en gratis creditmonitoring ofzo, toch?
Dit is geen “oeps we zijn de regels vergeten”, dit is gewoon data-governance die niet bestaat: geen harde retention, geen audit-trails die je niet kunt omzeilen, geen access controls die default dicht staan. simpel: als CTIVD dit kan zien, dan is het intern al jaren een rommeltje en wordt “bulk” een permanent datameer waar iedereen z’n hengel uitgooit. fix is niet nóg een protocol, maar technisch afdwingen: logging immutable, time-bombs op datasets, en persoonlijke accountability als je buiten scope graait. Ship it or shut up.
Het meest zorgelijke is niet eens dat ze “bulk” hebben, maar dat ze blijkbaar niet eens kunnen bewijzen wie er wanneer in heeft zitten graaien. Dan krijg je dus een dienst die tegelijk almachtig en amnesisch is: alles weten, niks kunnen verantwoorden. En dat verhaal van “wet is verouderd” is zo’n inherent Nederlandse uitvlucht: als de regels lastig zijn, noemen we ze oud en gaan we alvast door, maar wat zegt dit over ons dat we toezicht accepteren zolang het vooral achteraf een rapportje is?
Men vergeet gemakkelijk dat “de dienst” ook gewoon een werkgever is met nieuwsgierige medewerkers; als je geen waterdichte logging en toegangsbeheer hebt, vraag je om ellende, en dan helpt geen beroep op nationale veiligheid. En dat gedoe met data uit hacks gebruiken: je legaliseert feitelijk de buit van criminelen, terwijl de burger nergens heen kan als het misgaat. Toezicht achteraf is prima voor een jaarverslag, maar zonder echte sancties en persoonlijke aansprakelijkheid blijft dit: rapportje, belofte, doorgaan.
leuk hoor die bulkdatasets maar straks wordt je door een foute match ineens geweigerd bij baan huur of grenscontrole en dan kun je dus nergens bezwaar maken want bron geheim en algoritme geheim dus succes met je leven repareren bestaatniet
Ja mooi, CTIVD schrijft een rapportje en daarna gaat iedereen weer “aan de slag met verbeterpunten”. als ik in de bus de regels “even niet haalbaar” vind, staat er binnen een week een controleur met een bonnetje, maar bij de diensten is het blijkbaar: oeps, volgende kwartaal beter logging??
Ja jong, als zelfs de CTIVD zegt “niet op orde” dan weet ge al hoe laat het is, want die zijn meestal nog netjes voorzichtig. En wat ik mis in heel dit verhaal: als ze per se alles willen opslaan, waarom krijgen ze dan niet gewoon dezelfde boetes als ieder bedrijf met een datalek, maar nee hoor “staatsveiligheid” en klaar.