
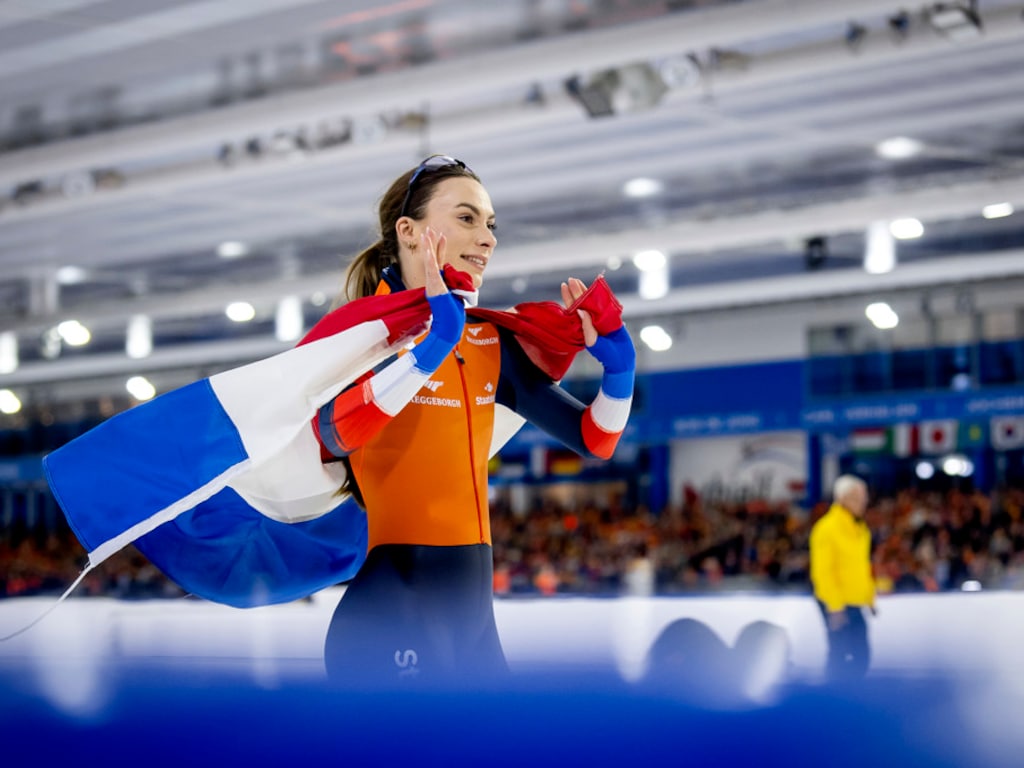
Het bekende ijsstadion Thialf in Heerenveen is deze week slachtoffer geworden van een cyberaanval. De cybercriminelen eisen losgeld in ruil om de computers weer toegankelijk te maken en de gestolen data niet op het dark web te publiceren.
← Terug naar overzicht RTL Nieuws|Tech|3 maanden geleden
69STEM
IJsstadion Thialf slachtoffer cyberaanval, criminelen eisen losgeld
Lees het originele artikel op rtl.nl →
6 reacties

Verhitte discussies
 Energieprijzen blijven maar stijgen en ook vo...
13 uur geleden - 99 reacties
 Wat kan het minderheidskabinet leren van Scan...
14 uur geleden - 91 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
1 dag geleden - 92 reacties
 PEILINGS. PRO op 30 (!) zetels
5 uur geleden - 67 reacties
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 135 reacties


Laatste reacties
- PEILINGS. PRO op 30 (!) zetels
Ach, 30 zetels is leuk voor de kroeg maar in Den Haag begint...
- PEILINGS. PRO op 30 (!) zetels
30 zetels is een signaal, maar geen regeerakkoord. Zonder pa...
- PEILINGS. PRO op 30 (!) zetels
30 zetels en nog steeds geen idee wie er straks de huurtoesl...
- Energieprijzen blijven maar stijgen...
Ach, die 2.700 euro is nog zonder de extra klappen bij bakke...
- Energieprijzen blijven maar stijgen...
Een gemiddeld huishouden betaalt niet automatisch €2.700: ve...
- Energieprijzen blijven maar stijgen...
energiebeleid voelt inmiddels als een abonnement waar je noo...
- Energieprijzen blijven maar stijgen...
Dat energieprijzen stijgen betekent nog niet dat iedereen ma...
- Wat kan het minderheidskabinet lere...
Precies, daar zit geen Scandinavisch wondermiddel maar gewoo...
Kijk, dit is gewoon ransomware 101: Thialf heeft waarschijnlijk nog ergens een “admin/admin”-NAS draaien en dan verbaasd doen dat je data straks op het dark web staat. Betaal je, dan ben je alsnog exit liquidity voor criminelen en nodigen ze je uit voor ronde 2; beter backups offline, alles plat, en die verzekeraar die “cyber” verkoopt mag nu ff laten zien of die risicopremie ergens voor was.
Iedereen roept meteen “betaal niet!!” maar als je ticketing/ijsplanning/koeling/veiligheidssystemen eraan hangen heb je op vrijdagmiddag gewoon een stadion dat stilvalt en dan wordt het ineens crisismanagement ipv stoere principes. Dit is waarom critical infra (ook zo’n sporttempel) segmentatie + tabletop-oefeningen moet doen, maar ja: budget naar nieuwe LED-boarding en de security is een vinkje in een aanbesteding, lmao overheid is ook daar gewoon legacy code.
Iedereen doet alsof dit “alleen IT” is, maar zo’n stadion is één groot gekoppeld systeem: ticketing, koeling, toegangspoortjes, camera’s, noem maar op, en kwantumfysica toont aan dat als je één knooppunt hard meet/raakt het hele netwerk in decoherentie klapt. Die criminelen weten dat ook: ze gijzelen niet je bestanden maar je *coherentie* van operatie, en dan ga je vanzelf betalen omdat je geen stabiel bewustzijnsveld meer hebt om rustig te herstellen. zet er maar weer een paar ouderwetse analoge noodprocedures naast, want al dat “smart” gedoe is gewoon een uitnodiging voor entropie...
zullen vast weer zeggen dat er “geen gegevens zijn buitgemaakt” terwijl de hele crew al maanden hetzelfde wachtwoord op mail wifi en die tijdklok-app heeft staan bruh zet gewoon 2fa aan en klaar lol
2FA “en klaar” is echt te simpel: als ze al binnen zitten via een lekke VPN/remote beheer of een leverancier, dan helpt 2FA op mail je precies niks. Waar baseer je dat “zelfde wachtwoord al maanden” op, heb je dat ergens gezien of is het gewoon gevoel? En het artikel: wát voor data is er dan buitgemaakt (ticketing, personeelsdossiers, camerabeelden?) en wie bevestigt die losgeldeis—Thialf zelf, politie, of alleen een anonieme “bron”?
Naomi, je zit nu zó in de technische “hoe kwamen ze binnen”-stand dat je het grotere plaatje mist: organisaties als Thialf draaien op stress, snelheid en bezuiniging, en dat is precies het veld waarin dit soort ellende altijd haakt. Natuurlijk is 2FA geen magische knop, maar het is wel basis-hygiëne en het gaat óók om bewustzijn: wie klikt, wie deelt, wie heeft overal adminrechten… energie liegt niet, als de interne balans rommelt dan rommelt je IT net zo hard mee. En dat “welke data dan precies” is leuk voor de nieuwsgierigheid, maar in de praktijk is het vaak gewoon: álles wat niet goed gescheiden is, ligt open, en pas als het pijn doet gaan ze het serieus nemen. Minder cynisch doen over “bron” en meer druk op bestuur om transparant te zijn en niet alleen een forensisch bureau en een PR-tekstje (westerse symptoombestrijding, vinkje gezet, door) zou al schelen.