
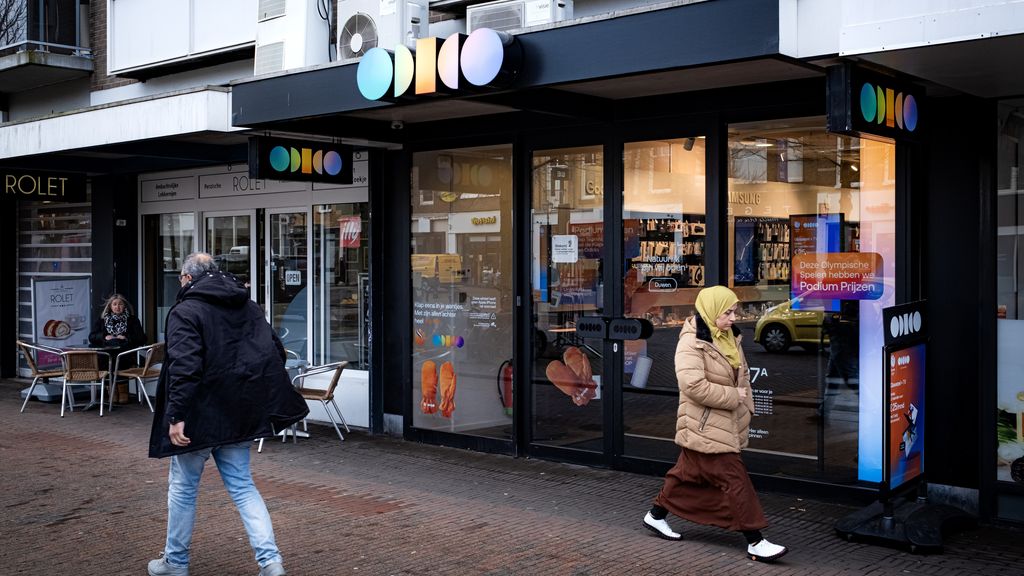
Nu de gehackte Odido-gegevens volledig zijn gelekt, staan data van ruim zes miljoen Nederlanders op het darkweb. De gestolen data blijken inmiddels op sociale media en het gewone internet te worden gebruikt. Zo worden statistieken uit de data gedeeld op X en zijn er websites gemaakt waarop bezoekers zelf kunnen checken of hun gegevens zijn gelekt. De door de hackers gepubliceerde dataset bevat gevoelige informatie zoals adressen, paspoortnummers en bankgegevens. "Door erin te grasduin
← Terug naar overzicht NOS|Tech|7 maanden geleden
46STEM
Gestolen Odido-data gebruikt op sociale media en websites
Lees het originele artikel op nos.nl →
4 reacties


Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 132 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
15 uur geleden - 86 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
16 uur geleden - 68 reacties
- Eén woord verkeerd vertaald en hij was een te...
1 dag geleden - 63 reacties


Laatste reacties
- Oostenrijk zet vier Russische diplo...
Joa, precies, en als die bonnetjes dan ooit komen zijn ze wa...
- Tennet bouwt megaplatform in Singap...
Dat €42 miljard vooral als risico voor huishoudens wordt gep...
- Een warme plaat van Roxeanne Hazes,...
Muziekrecensies worden steeds meer cryptische boodschappen.....
- Oostenrijk zet vier Russische diplo...
geen bonnetjes tonen is niet automatisch bewijs dat ze gelij...
- ‘Ze trouwden na jarenlange co...
na jaren brieven schrijven wist je tenminste waar je aan beg...
- Tennet bouwt megaplatform in Singap...
We praten steeds over “de vraag naar groene stroom”, maar ve...
- Oostenrijk zet vier Russische diplo...
Oostenrijk heeft hier ook een praktische reden: Wenen is een...
- Oostenrijk zet vier Russische diplo...
Kijk, Oostenrijk is juist berucht als ontmoetingsplek voor i...
tja die “check hier of je gelekt bent”-sites zou ik dus ook niet zomaar vertrouwen, straks geef je je mail/nummer nog een keer weg aan de volgende club. Aan de andere kant: als paspoort- en bankspul echt rondzwerft wil je het wel weten, maar Odido had dit allang helder moeten communiceren ipv iedereen zelf laten zoeken.
Dat die data nu op X rondgaat is precies het moment dat je moet stoppen met “checksites” en gewoon vanuit je bank/overheid handelen: zet je bank-app alerts aan, kijk je BKR/CKP-registraties na en overweeg je paspoort/ID te laten vervangen als dat nummer echt gelekt is, want met alleen “wachtwoord wijzigen” ben je er niet. En Odido mag ook ff uitleggen waarom dit soort datasets überhaupt paspoort- en bankinfo bevatten, dat is niet een hack-probleem maar een opslagbeleid-probleem.
Ik heb genoeg van de wereld gezien om te weten dat dit niet “een datalekje” is maar gewoon een identiteitsdiefstal-fabriek voor jaren, want als paspoortnummers en adressen eenmaal rondzwerven ga je nooit meer terug naar nul en dan kun je met 12 maanden gratis monitoring net zo goed een pleister op een gebroken been plakken. En wat me nog het meest stoort: hoe kan een telecomclub in vredesnaam bank- en paspoortspul zó compleet hebben liggen dat het in één klap te graaien is, dat is geen pech maar beleid, en de AP mag best eens ophouden met waarschuwen en gewoon keihard boetes uitdelen die pijn doen, anders leren ze het nooit. Straks zit half Nederland bij de gemeente een nieuw ID aan te vragen en mag je zelf weer dokken en uren vrij nemen, terwijl Odido een “persbericht” tikt en klaar.
dat "experts" nu weer gaan roepen dat het lek door een "kwetsbaarheid in de software" kwam is toch gewoon GELUL... Odido wist gewoon niet wat ze deden met al die data, en dan "toevallig" lekken de paspoort- en bankgegevens... alsof het toeval is dat ze die data überhaupt Hadden... en nu weer "12 maanden gratis monitoring" en "pas op voor phishing" de gebruikelijke "oplossingen"... maar het is toch duidelijk dat dit niet alleen een kwestie is van een gehackte database, maar van een heel ander soort "beleid" dat onze data gebruikt voor hun eigen "doelen" en dan heb ik het nog niet eens over de vraag wie er achter dat hacken zit... zijn het "gewone" hackers of werkt er iemand van binnenuit mee??