
Techbedrijf Anthropic heeft een nieuw AI-model geïntroduceerd: Claude Mythos. De dienst is vooral goed voor het uitvoeren van taken rondom cyberveiligheid. Anthropic deel voorlopig alleen de proefversie van het model met een aantal grote techbedrijven. Het model zou te krachtig zijn om in 'verkeerde handen' te vallen.
← Terug naar overzicht RTL Nieuws|Tech|6 maanden geleden
69STEM
Anthropic beperkt toegang nieuw AI-model om hackgevaar: 'Te krachtig'
Lees het originele artikel op rtl.nl →
2 reacties



Verhitte discussies
- VS en Israël hebben oorlogsplannen opgesteld...
1 dag geleden - 135 reacties
- Eén woord verkeerd vertaald en Hussein Issa (...
1 dag geleden - 117 reacties
 Ja kom nou. 'Niet migratie-achtergrond, maar...
21 uur geleden - 86 reacties
- Onderzoek: extreem hete zomer kostte zo’n 50....
21 uur geleden - 74 reacties
- Immigrant gelyncht door Zuid-Afrikaanse meute...
14 uur geleden - 41 reacties

Laatste reacties
- Duurtest Volvo EX60 (deel 1): een Z...
510 pk in een elektrische SUV en dan doen alsof het een loun...
- Wat kan het minderheidskabinet lere...
Luister, in Scandinavië begint zo’n deal vaak al bij de koff...
- Video | Golf slaat Spaanse verslagg...
Bij dit soort beelden is achteraf ook belangrijk of de veili...
- 'Doelbewuste aanvallen RSF op zieke...
Dat ziekenhuizen doelbewust worden aangevallen is ronduit ba...
- 'Doelbewuste aanvallen RSF op zieke...
Een ziekenhuis bewust uitschakelen is niet alleen een aanval...
- Wat kan het minderheidskabinet lere...
Wat in Scandinavië ook anders is: mensen weten daar beter wa...
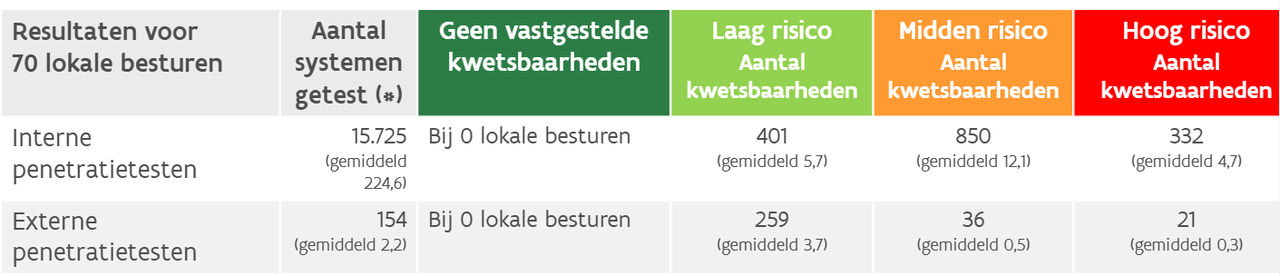
- Auditeurs vinden 353 hoogrisicokwet...
Bij gemeenten werken ook veel kleine teams met beperkte ICT-...
- Explosie en brand op legerbasis Can...
Oefening of niet, vier doden en 27 gewonden is geen “inciden...
Vanuit het buitenland gezien is dit gewoon: “te krachtig” voor het publiek, maar precies goed voor Amazon/Google/Microsoft die het alvast mogen testen en er straks weer een dienst van maken waar jij per token voor aftikt. En dan doen alsof het per ongeluk exploits kan schrijven, kom op… dat is geen bug, dat is het verdienmodel, en NL gaat straks weer braaf roepen om regels terwijl onze overheid nog steeds met leveranciers inlogt via een Excelletje.
Ach hij mist dat “te krachtig” ook gewoon betekent dat ze eerst ff hun eigen rotzooi willen dichttimmeren zodat het straks wél veilig als betaalde dienst kan, want als het nu los gaat en er komt een mega-hack klapt hun reputatie meteen om